

Neschopnosť určiť kľúčové systémy vedie k podceneniu ich zabezpečenia a k zvýšeniu rizík vážnych prevádzkových výpadkov
PRAHA, 27. novembra 2024 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že nesprávne určenie kritických IT systémov v podniku vedie k ich slabému zabezpečeniu a v prípade kybernetického útoku až k vážnemu narušeniu kontinuity podnikania. Okrem nepochopenia dôležitosti kritických aktív sú hlavnými dôvodmi bezpečnostných problémov nedostatočná evidencia systémov v podnikovej sieti a chýbajúce monitorovacie nástroje, ktoré by poskytli presný prehľad o ich fungovaní.
Českí a slovenskí zákazníci, ktorých GFI Software oslovila s otázkou na najdôležitejšie IT aktíva vo svojej firme, uviedli vo veľkej väčšine súborové a databázové servery (72 %), ďalej poštové servery s 19 %, CRM systémy so 6 % a sieťové prvky s 3 % opýtaných. V skutočnosti by však fungovanie podniku zastavil výpadok úplne inej časti IT infraštruktúry, ktorá býva často nezabezpečená a nezálohovaná.
„Firmy sa často domnievajú, že ich kľúčovými IT systémami sú napríklad mzdové účtovníctvo, servery či koncové zariadenia,“ povedal Jozef Kačala, viceprezident pre globálne predajné inžinierstvo v spoločnosti GFI Software. „Pritom kritickými, bez ktorých by sa v skutočnosti zastavil biznis, sú skôr riešenia typu skladových systémov, elektronickej pošty či partnerských portálov. Oneskorenie výplat o pár dní je síce nepríjemné, ale z pohľadu biznisu je niekoľkodňový výpadok komunikácie so zákazníkmi či nedostupnosť objednaných dielov oveľa závažnejšia.“
Dôvodov zraniteľnosti kritických firemných systémov je viac:
- Nedostatočný prehľad o firemnej sieti poskytujúci evidenciu systémov a ich používateľov
- Chýbajúce monitorovacie nástroje, ktoré by poskytli prehľad o fungovaní systémov
- Migrácia a transformácia do cloudu, ktorá firmy akoby zbavuje zodpovednosti za dáta uložené inde
- Transformácia na nové technológie, ako napr. AI, a ich vplyv na kritické systémy
- Interné silá a problémy s vlastníctvom procesov, najmä vo väčších spoločnostiach
- Bezohľadný používateľ či správca, ktorý nerešpektuje potreby kritických aplikácií
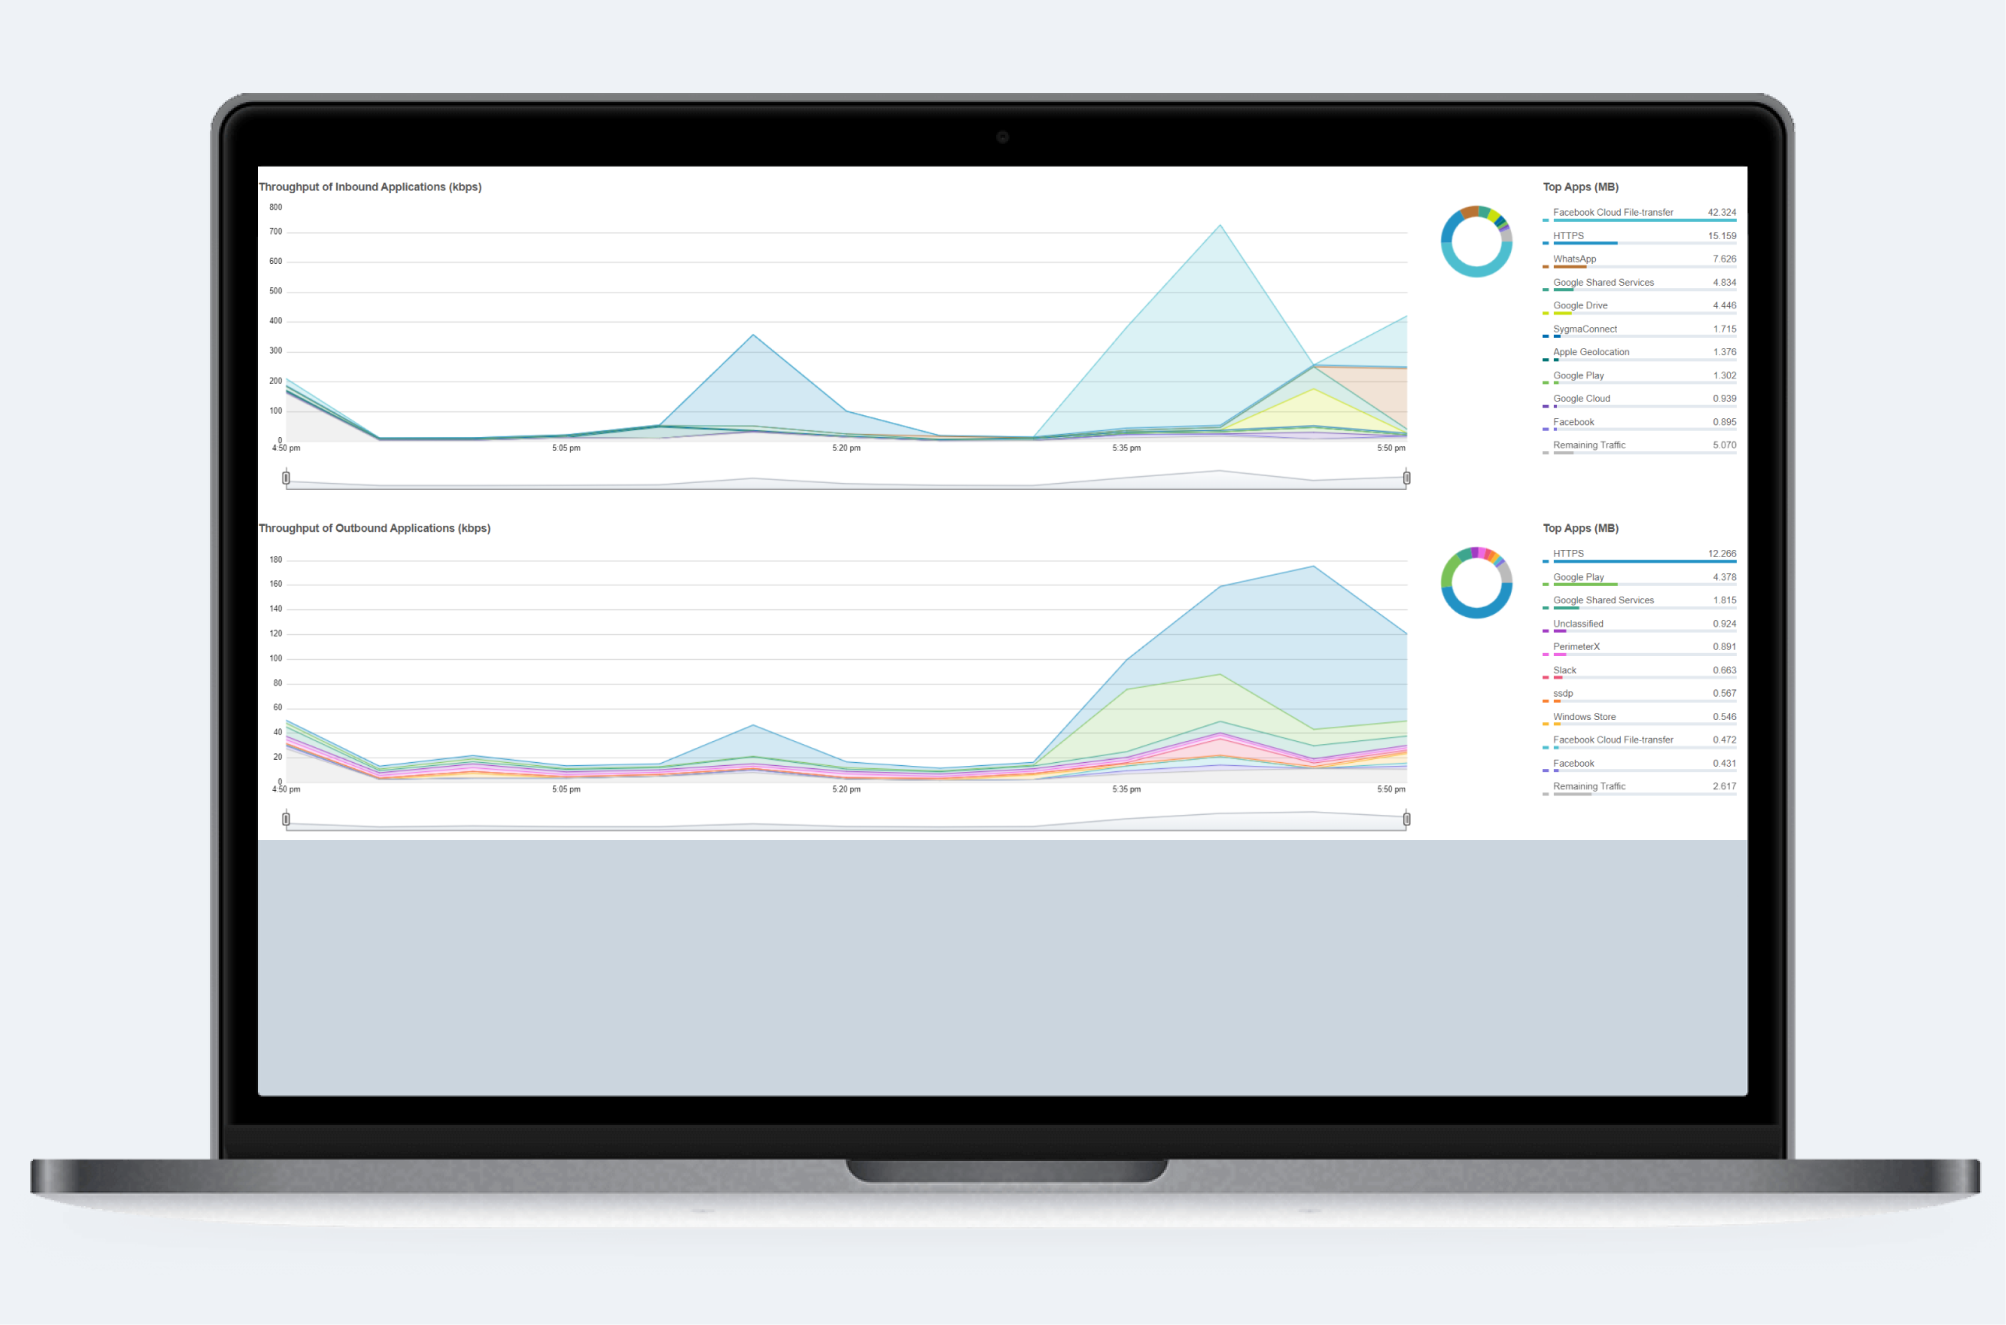
Podniky by preto mali vedieť kritické systémy správne určiť, identifikovať ich slabé miesta, dôsledne ich zabezpečiť, a tým výrazne znížiť riziká kritických incidentov – čo sa vyžaduje okrem iného v rámci smernice NIS 2. GFI Software predstavila na účely NIS 2 kombináciu nástrojov GFI ClearView a GFI LanGuard. GFI ClearView umožňuje komplexné monitorovanie siete, optimalizáciu fungovania firemných aplikácií a analýzu v reálnom čase. GFI LanGuard funguje ako bezpečnostný konzultant, ktorý skenuje sieť, inventarizuje využívané zariadenia a softvér a inštaluje chýbajúce záplaty.
Autor článku: Redakcia ZEBR.ai






