

Nezmožnost določitve ključnih sistemov vodi v podcenjevanje njihove zaščite in povečanje tveganj resnih operativnih izpadov
PRAHA, 27. novembra 2024 – Podjetje GFI Software, ponudnik rešitev za varnost v poslovnih omrežjih, je navedlo, da napačna določitev ključnih IT-sistemov v podjetju vodi v njihovo šibko zaščito in v primeru kibernetskega napada celo do resne motnje neprekinjenega poslovanja. Poleg nerazumevanja pomembnosti ključnih sredstev so glavni razlogi za varnostne težave nezadostna evidenca sistemov v poslovnem omrežju in manjkajoča orodja za spremljanje, ki bi zagotovila natančen pregled nad njihovim delovanjem.
Češke in slovaške stranke, ki jih je GFI Software vprašal o najpomembnejših IT-sredstvih v njihovem podjetju, so v veliki večini navedle datotečne in podatkovne strežnike (72 %), sledili so poštni strežniki z 19 %, sistemi CRM s 6 % in omrežni elementi s 3 % vprašanih. V resnici pa bi delovanje podjetja ustavil izpad povsem drugega dela IT-infrastrukture, ki je pogosto nezavarovan in brez varnostnih kopij.
»Podjetja pogosto menijo, da so njihovi ključni IT-sistemi na primer obračun plač, strežniki ali končne naprave,« je povedal Jozef Kačala, podpredsednik za globalni prodajni inženiring v podjetju GFI Software. »Vendar so kritični sistemi, brez katerih bi se poslovanje dejansko ustavilo, prej rešitve, kot so skladiščni sistemi, elektronska pošta ali partnerski portali. Zamuda pri izplačilu plač za nekaj dni je vsekakor neprijetna, vendar je z vidika poslovanja večdnevni izpad komunikacije s strankami ali nedostopnost naročenih delov veliko resnejša.«
Razlogov za ranljivost ključnih poslovnih sistemov je več:
- Nezadosten pregled nad poslovnim omrežjem, ki omogoča evidenco sistemov in njihovih uporabnikov
- Manjkajoča orodja za spremljanje, ki bi zagotovila pregled nad delovanjem sistemov
- Migracija in preobrazba v oblak, ki podjetja navidezno razbremenjuje odgovornosti za podatke, shranjene drugje
- Preobrazba na nove tehnologije, kot je na primer AI, in njihov vpliv na ključne sisteme
- Notranji silosi in težave z lastništvom procesov, zlasti v večjih podjetjih
- Brezobziren uporabnik ali skrbnik, ki ne upošteva potreb ključnih aplikacij
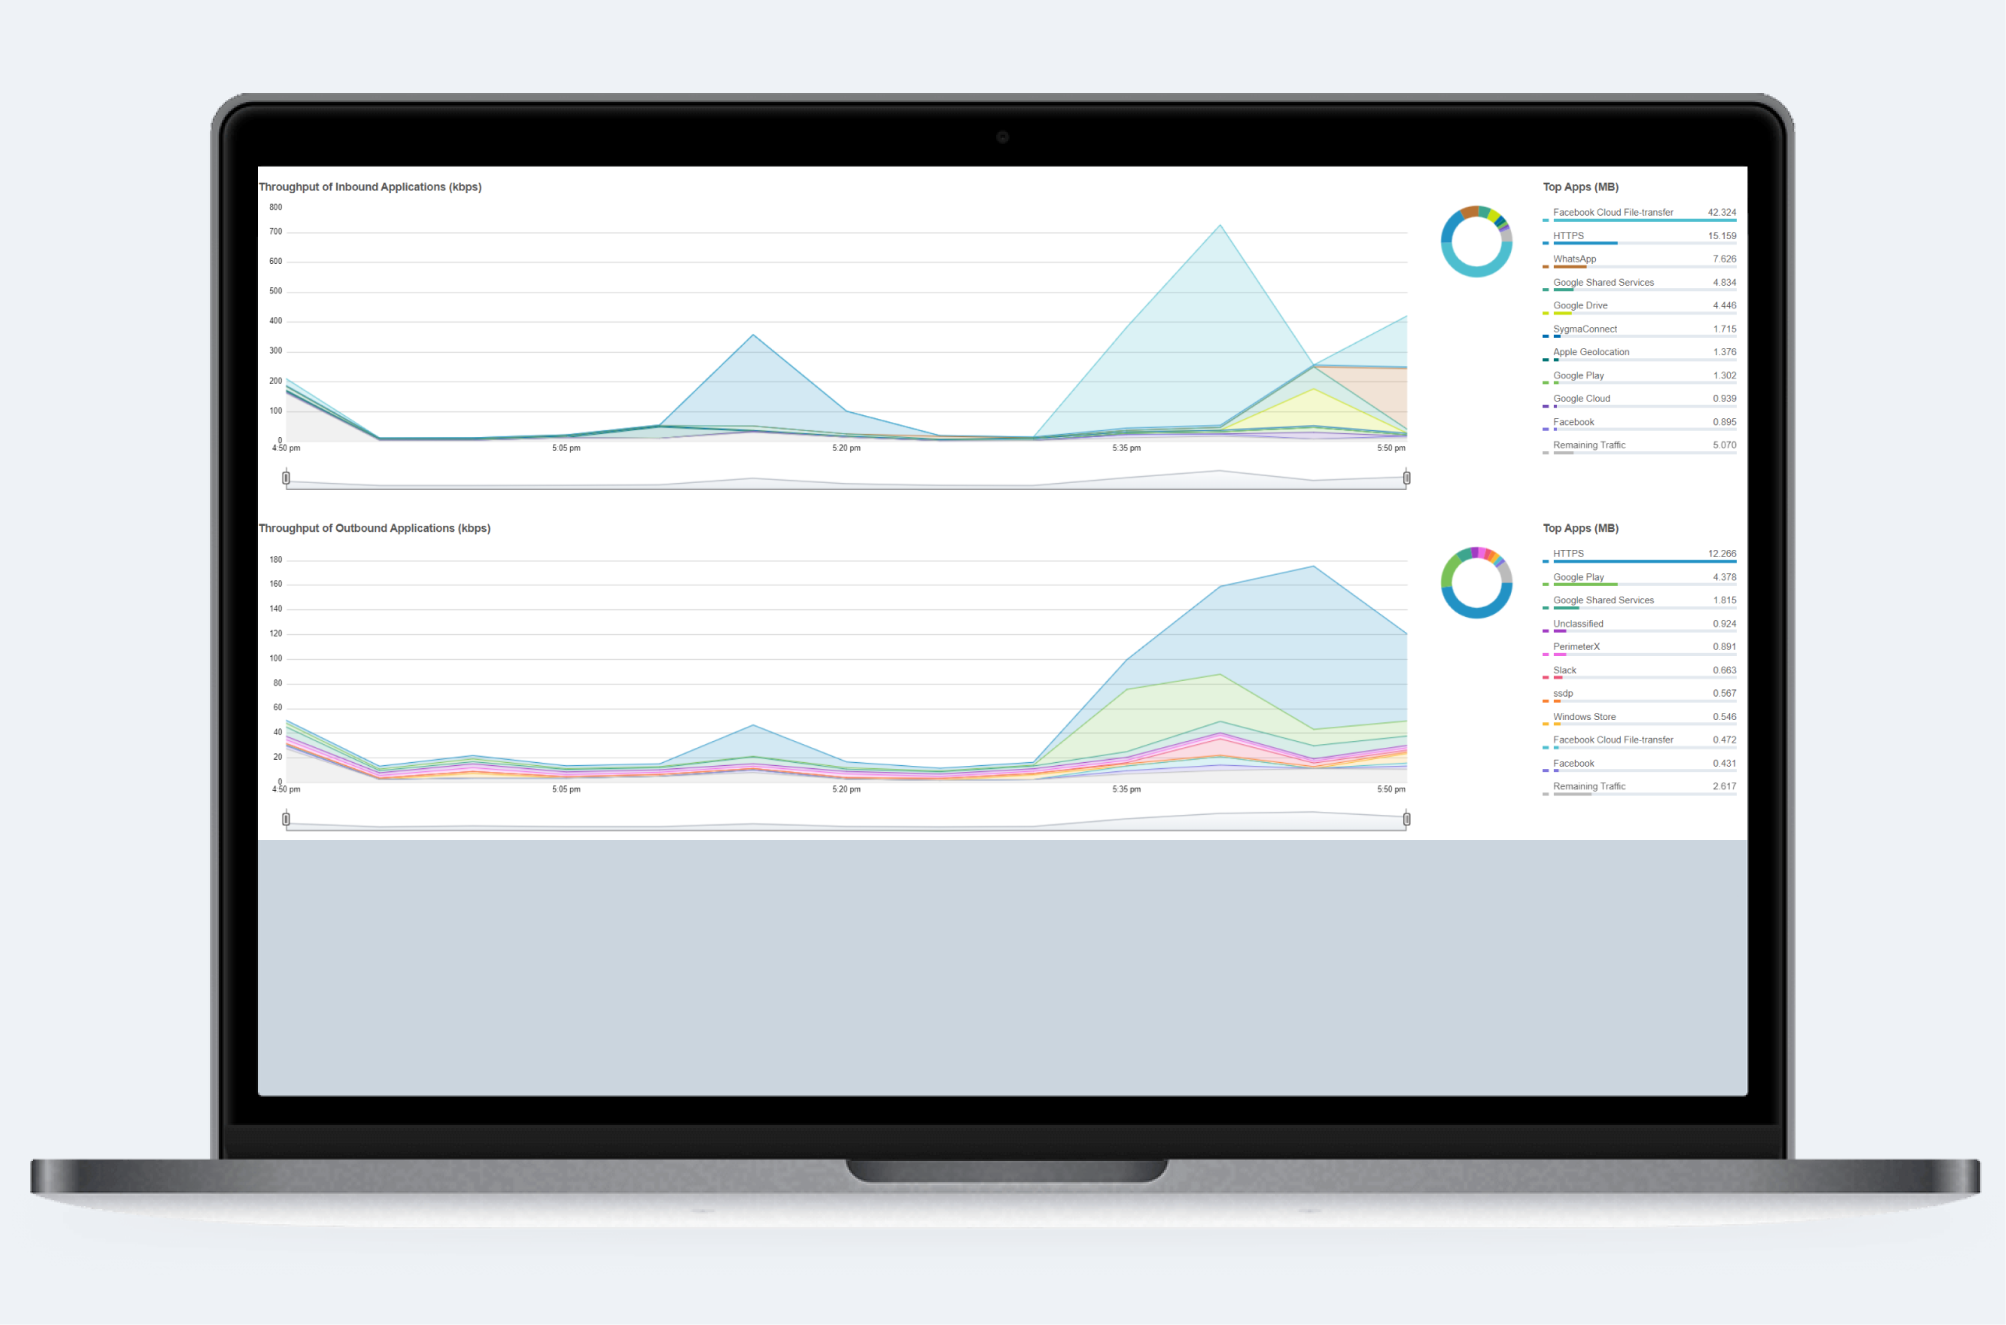
Podjetja bi zato morala znati pravilno določiti ključne sisteme, prepoznati njihove šibke točke, jih dosledno zaščititi ter s tem bistveno zmanjšati tveganja ključnih incidentov – kar se med drugim zahteva v okviru direktive NIS 2. GFI Software je za potrebe NIS 2 predstavil kombinacijo orodij GFI ClearView in GFI LanGuard. GFI ClearView omogoča celovito spremljanje omrežja, optimizacijo delovanja poslovnih aplikacij in analizo v realnem času. GFI LanGuard deluje kot varnostni svetovalec, ki pregleduje omrežje, vodi inventar uporabljenih naprav in programske opreme ter namešča manjkajoče popravke.
Avtor članka: Uredništvo ZEBR.ai






