

Cloudflare je zaradi več kot 200 podatkovnih centrov, ki ščitijo več kot 3 milijone strank, zagotovil zelo zanimivo statistiko napadov DDoS in njihovih trendov.
Preden si te trende podrobneje predstavimo, je primerno ponoviti, kaj so napadi DoS in DDoS, kako nastanejo in kaj napadalci z njimi želijo doseči. DoS (Denial of Service) oziroma zavrnitev storitve pomeni taktiko napadalca, da omeji ali onemogoči delovanje določene storitve, na primer spletne strani, vmesnika API ali poštnega strežnika. Napad lahko poteka na različnih plasteh modela OSI, kot primer pa lahko navedemo ICMP ali SYN flood.
Standardni napad DoS poteka z enega računalnika, zato ni tako uničujoč. Njegova izpeljanka DDoS (Distributed Denial of Service) pa poteka z velikega števila nadzorovanih računalnikov ali naprav, njegove posledice pa so lahko katastrofalne. Napadalci svojo mrežo nadzorovanih naprav gradijo s pomočjo nadaljnjih napadov in okužb. Ne omejujejo se le na klasične računalnike, temveč lahko njihovi sužnji postanejo tudi druge naprave, kot so kamere IP, otroške varuške in druge IoT naprave, povezane z internetom. Žal pa so te zelo pogosto slabo ali sploh nezavarovane.
Obstajajo različni načini merjenja velikosti napada L3 / 4 DDoS. Eden od njih je obseg prometa oziroma njegov »bitrate« (merjen v gigabitih na sekundo). Drugi je število dostavljenih paketov oziroma »hitrost paketov« (merjena v paketih na sekundo). Napadi z visokimi bitnimi hitrostmi poskušajo zasičiti omrežne povezave cilja na zadnjem kilometru, napadi z visokimi hitrostmi paketov pa skušajo preobremeniti usmerjevalnike ali druge strojne naprave na poti. Naslednja veličina, ki nas zanima, je trajanje napada. Zanimivo je, da je najdaljši zabeleženi napad trajal 509 ur, kar je skoraj 21 dni.
Napadi DDoS v Q4 2020
- Število napadov: Prvič v letu 2020 se je skupno število napadov, zabeleženih v 4. četrtletju, zmanjšalo v primerjavi s prejšnjim četrtletjem.
- Trajanje napada: 73 % opaženih napadov je trajalo manj kot eno uro, kar je padec z 88 % v 3. četrtletju.
- Vektorji napadov: SYN, ACK in RST flood še vedno prevladujejo, zanimiva pa je rast napadov NetBIOS za težko verjetnih 5 400 %.
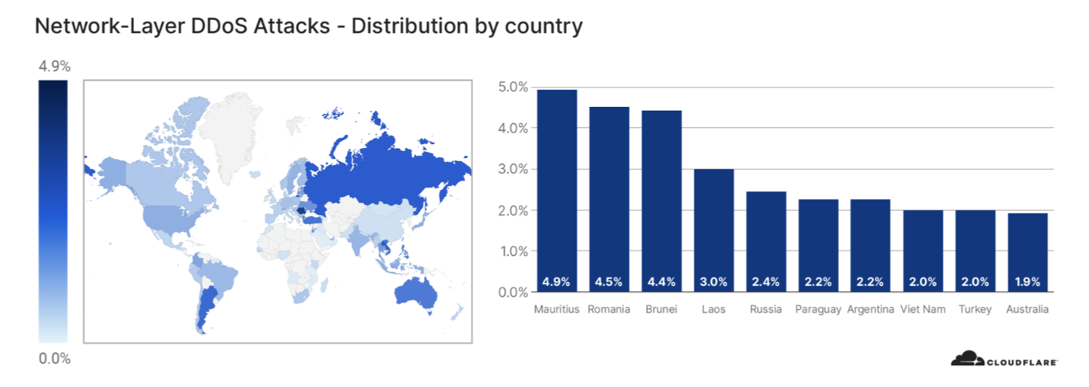
- Globalna aktivnost DDoS: Najvišje razmerje napadalnih aktivnosti v primerjavi z običajnim prometom so zabeležili podatkovni centri na Mavriciju, v Romuniji in Bruneju.
- Nova taktika napadalcev: Pojavljajo se poskusi izsiljevanja z grožnjo napada DDoS (Ransom DDoS) z zahtevo po odkupnini v bitcoinih.
Globalne aktivnosti DDoS
Za razumevanje, od kod izvirajo napadi, si je treba ogledati statistiko robnih podatkovnih centrov podjetja Cloudflare. Razlog je dejstvo, da lahko napadalec pri napadu L3/L4 ponaredi izvorni naslov IP, da bi prikril povzročitelja napada.
V tem poročilu se meri razmerje napadalnega prometa v primerjavi z običajnim prometom na določeni geografski lokaciji. Cloudflare lahko zagotavlja visoko natančnost teh podatkov zaradi več kot 200 podatkovnih centrov v več kot 100 državah po vsem svetu.
V 4. četrtletju je mogoče opaziti zelo zanimivo ugotovitev – največje razmerje napadalne komunikacije so zabeležili podatkovni centri na Mavriciju, v Romuniji in Bruneju. Natančneje, šlo je za 4,4 %–4,9 % celotnega prometa v posamezni državi. Za ponazoritev: skoraj 5 od vsakih 100 bajtov je del napadalnega prometa. Ta dejstva kažejo na povečano dejavnost botnetov v teh državah.
Morda se sprašujete, zakaj prav te 3 države? Razlaga je morda presenetljiva, zato si podrobneje oglejmo prvi dve mesti na lestvici:
Mavricij – V tej otoški državi je avgusta 2020 ob nasedanju tankerja prišlo do velike ekološke katastrofe, pri kateri je v ocean izteklo približno 4 000 ton nafte in bil uničen edinstven ekosistem. Ker je s tem neposredno ogrožen turizem, ki je glavni vir dohodka za večino prebivalstva, so razmere privedle do protestov proti vladi, ki so zahtevali odstop predsednika vlade. Tudi po več mesecih so razmere še vedno zelo nepregledne, kar ustvarja ugodno okolje za hekerske dejavnosti.
Romunija – v ozadju te evropske države sta morda dva dogodka, ki sta se zgodila ob koncu leta 2020. Prvi so bile parlamentarne volitve, ki so se končale 6. decembra. Poleg tega je EU 9. decembra napovedala, da bo Romunija gostiteljica novega evropskega raziskovalnega centra na področju kibernetske varnosti (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Druga možna razlaga je dejstvo, da je Romunija država z najcenejšo superhitro internetno povezavo, kar omogoča izvajanje napadov z ogromnimi količinami podatkov iz te države.
Povzetek
Napadi DDoS še vedno ostajajo pomembna grožnja in tveganje za internetno infrastrukturo. Njihov navidezni upad med tretjim in četrtim četrtletjem lanskega leta je bil prej posledica izrazitega povečanja na začetku pandemije Covid-19. Razumevanje razvoja in trendov tovrstnih napadov nam omogoča pravočasno sprejetje obrambnih ukrepov, ki jih lahko delno ali v celoti odpravijo.
Avtor članka: Uredništvo ZEBR.ai






