

Në vitin 2020 pati një rritje të mëtejshme prej 6% të numrit të përgjithshëm të cenueshmërive
PRAGË, 25 mars 2021 – Kompania GFI Software, ofrues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, deklaroi se bizneset dhe organizatat po kërcënohen gjithnjë e më shumë nga sulmet e kombinuara, të cilat shfrytëzojnë
ndër të tjera edhe numrin në rritje të cenueshmërive të zbuluara. Sipas statistikave të publikuara në The National Vulnerability Database (NVD), në vitin 2020 u shfaqën 18 352 cenueshmëri, që përfaqëson një rritje prej 6% krahasuar me vitin 2019 – numri i cenueshmërive po rritet vazhdimisht që nga viti 2017.
Veçanërisht kompanitë e vogla dhe të mesme neglizhojnë mbrojtjen e mjaftueshme në disa pjesë të infrastrukturës së tyre dhe sulmuesit kibernetikë e shfrytëzojnë këtë situatë për sulme të kombinuara. Në fazën fillestare, për shembull, përdoruesi klikon një lidhje interneti në një email të dërguar dhe nga një faqe e rrezikshme dërgohet një exploit, zbulohen cenueshmëri dhe ndodh infektimi me virus. Më pas, në fazën dytësore, duke shfrytëzuar cenueshmërinë e zbuluar (p.sh. të shfletuesit) dhe metodat e inxhinierisë sociale, në sistem shkarkohet malware shtesë. Më shumë përpjekje nënkuptojnë një probabilitet më të lartë për një sulm të suksesshëm.
Frekuenca në rritje e sulmeve të kombinuara është pasojë e një sërë faktorësh rreziku, si për shembull:
- Organizatat SMB mendojnë se janë tepër të vogla dhe të parëndësishme për sulmuesit që të bëhen objektiv – përkundrazi, sulmuesit kibernetikë shkojnë atje ku presin rezistencën më të vogël
- Kompanitë nënvlerësojnë faktin se disa shtresa sigurie ulin ndjeshëm rrezikun e komprometimit të sistemeve
- Jo të gjitha cenueshmëritë e zbuluara të softuerit njihen edhe nga administratorët përkatës të IT-së
- Qasja e ngadaltë ndaj instalimit të përditësimeve çon në faktin që në disa organizata kalojnë deri në 102 ditë nga krijimi i përditësimit deri në instalimin e tij.
- 57% e rasteve të komprometimit të të dhënave ndodhën si pasojë e drejtpërdrejtë e softuerit të pa përditësuar
„Mbrojtja me shumë shtresa e rrjetit të kompanisë është sot themeli absolut i strategjisë së sigurisë – pyetja e vetme është sa shtresa nevojiten,“ tha Jozef Kačala, Sales Engineer për rajonin EMEA në GFI Software. „Nëse marrim shembullin e përmendur të një sulmi të kombinuar, këto shtresa sot përfshijnë patjetër skanimin e cenueshmërive dhe menaxhimin e automatizuar të përditësimeve, mbrojtjen e perimetrit të rrjetit (firewall), rrjetet VPN, filtrimin e faqeve të internetit, antispam për email dhe mbrojtjen antivirus të pikave fundore.“
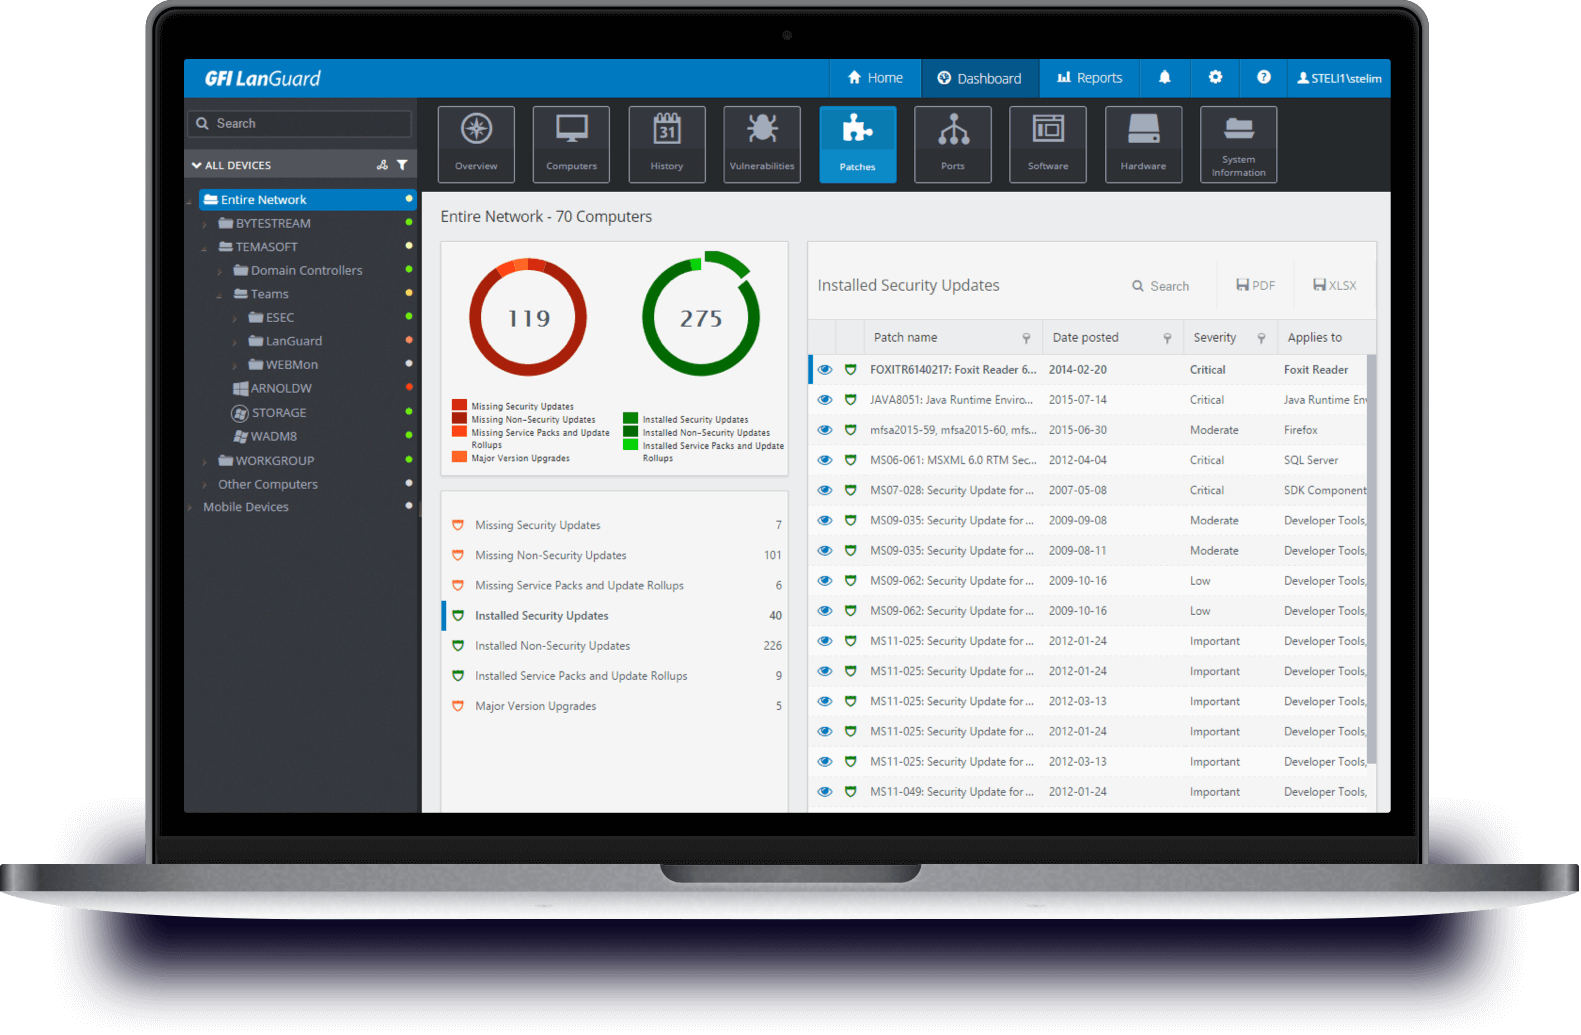
GFI Software së fundmi prezantoi paketën Unlimited Network Security, e cila, duke përdorur produktet në kuadër të modelit GFI Unlimited, ofron siguri me shumë shtresa për infrastrukturën IT duke shfrytëzuar funksionalitetet e produkteve GFI LanGuard, Kerio Control dhe GFI MailEssentials. Paketa siguron mbrojtjen e perimetrit të rrjetit, trafikut të rrjetit, pikave fundore dhe raportimin e gjendjes aktuale të cenueshmërive të zbuluara.
Autori i artikullit: Redaksia ZEBR.ai



