

Düzenli Acronis Cyberthreats Report, 2024'ün ilk yarısında elde edilen verileri yayımladı
PRAG, 30 Temmuz 2024 – Siber güvenlik ve veri koruma alanında küresel lider olan Acronis, bugün siber tehditlere ilişkin yarıyıl raporunda 2024'ün ilk yarısına ait yeni araştırma sonuçlarını yayımladı. Acronis Cyberthreats Report H1 2024 raporu, siber güvenlik alanındaki küresel eğilimlere dair bir görünüm elde etmek için dünya genelindeki bir milyondan fazla benzersiz uç noktadan gelen verileri kullanıyor. Güncel rapor, e-posta saldırılarının 2023'ün aynı dönemine kıyasla %293 arttığını tespit etti. Tespit edilen fidye yazılımı saldırılarının sayısı da 2023'ün dördüncü çeyreğinden 2024'ün ilk çeyreğine kadar %32 arttı.
Fidye yazılımları, özellikle kamu yönetimi ve sağlık hizmetleri gibi kritik sektörlerdeki küçük ve orta ölçekli işletmeler (KOBİ'ler) için büyük bir tehdit oluşturmaya devam ediyor. 2024'ün ilk çeyreğinde Acronis, dünya genelinde toplam 84 siber saldırı gerçekleştiren 10 yeni fidye yazılımı grubu tespit etti. Bu dönemde tespit edilen en aktif 10 fidye yazılımı ailesi arasında, saldırıların toplam %35'inden sorumlu olan üç son derece aktif grup öne çıkıyor: LockBit, Black Basta ve PLAY.
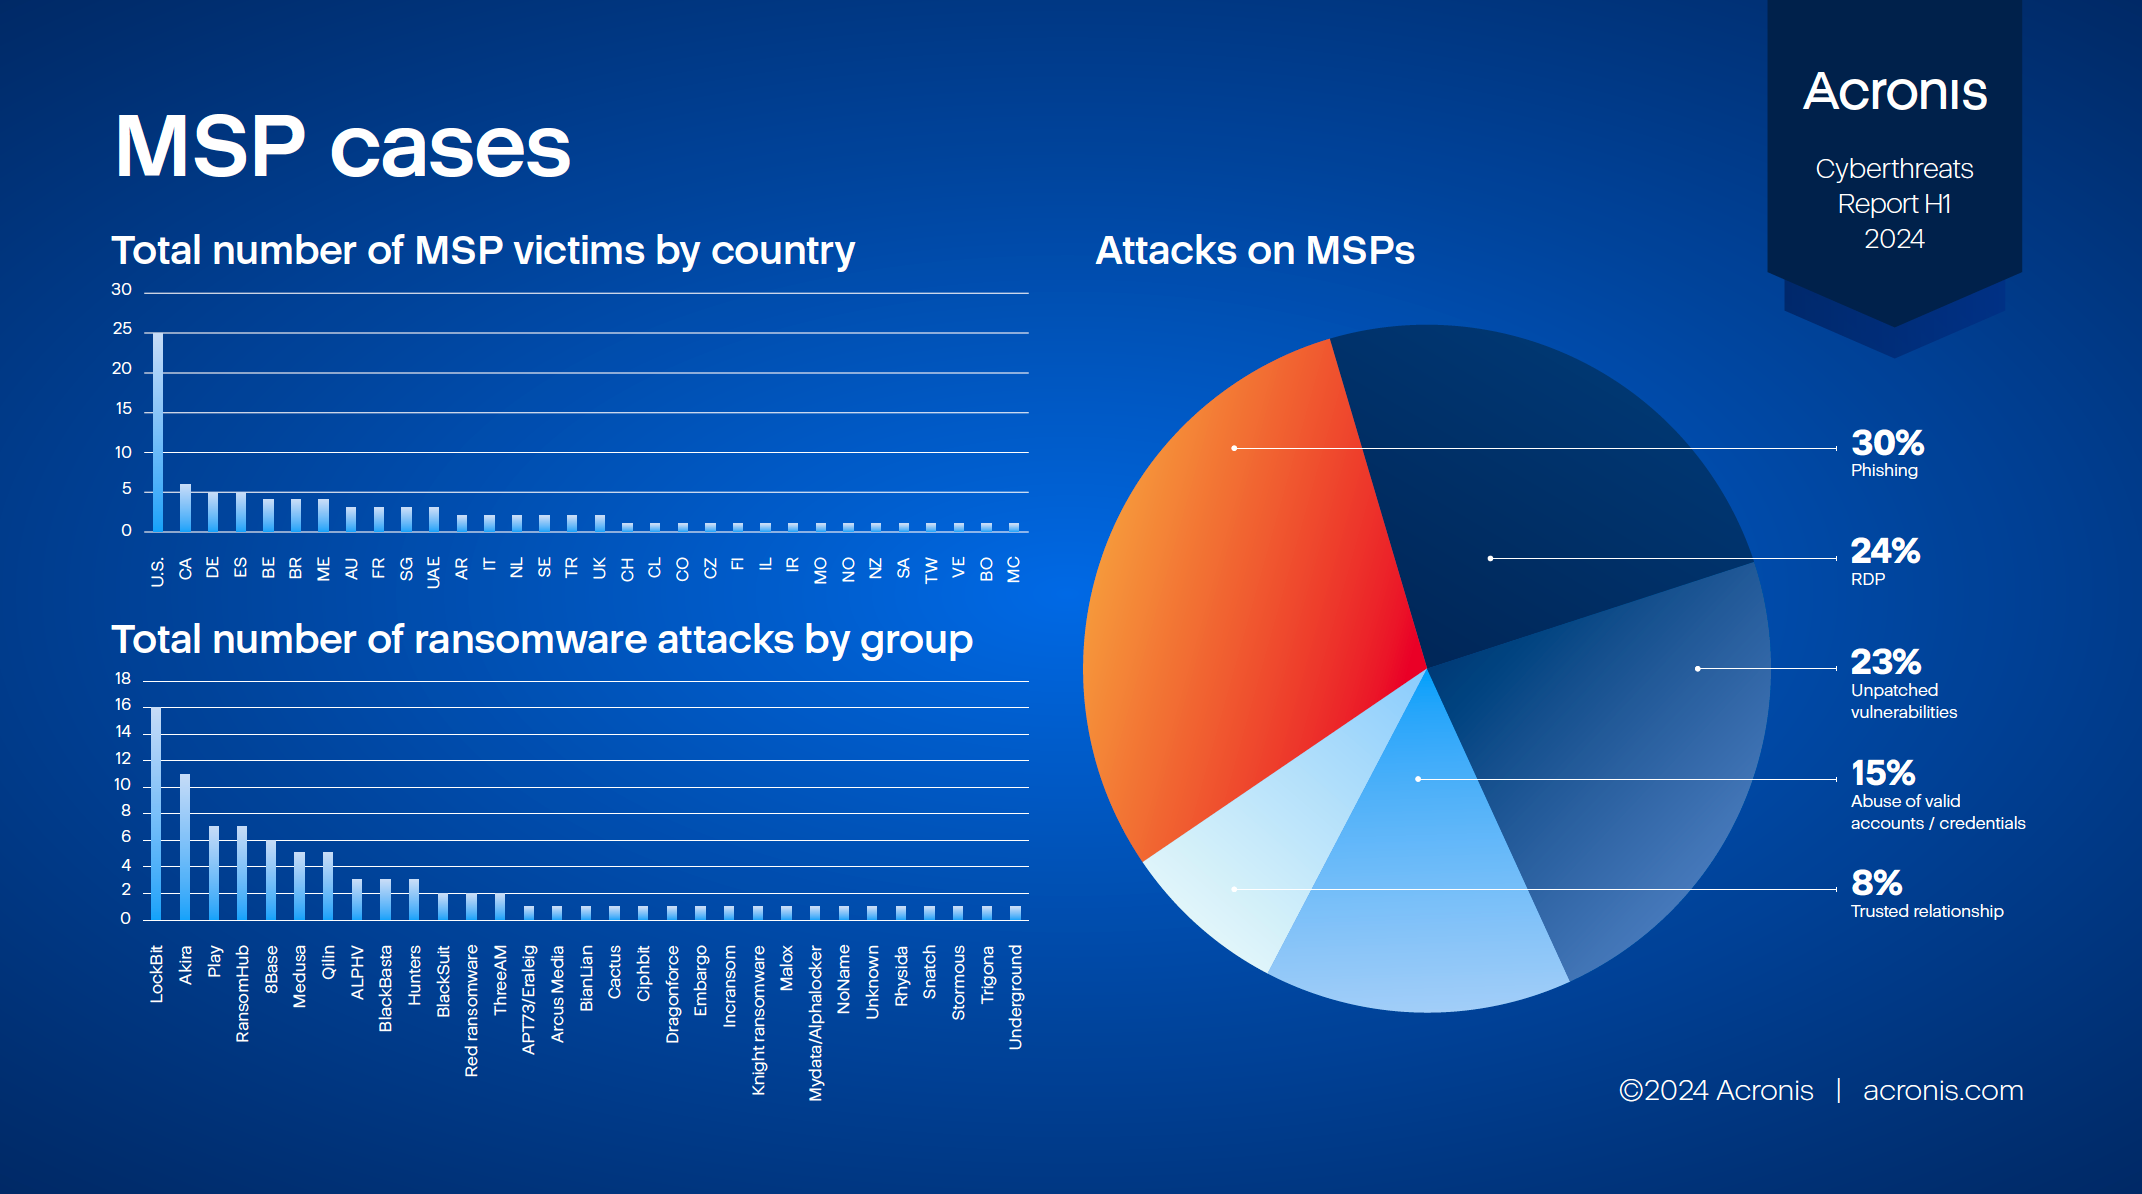
Rapor, özellikle yönetilen hizmet sağlayıcılarının (MSP'ler) nasıl saldırıya uğradığına ve tehdit edildiğine dikkat çekiyor. MSP'lerin siber korumasını aşmak için kullanılan en başarılı teknikler; oltalama ve sosyal mühendislik, güvenlik açıklarından yararlanma, erişim bilgilerinin kötüye kullanılması ve tedarik zinciri saldırıları olarak belirlendi.
“Mevcut siber güvenlik ortamında ortaya çıkarmaya devam ettiğimiz siber tehditlerin artan sayısı ve karmaşıklığı nedeniyle, MSP'lerin müşterilerinin verilerini, sistemlerini ve dijital altyapılarını güvence altına almak için sistematik bir yaklaşım benimsemeleri son derece önemlidir,” dedi raporun yazarı ve Acronis Threat Research Unit biriminde siber koruma uzmanı olan Irina Artioli. “Etkili olmak için MSP'lerin, güvenlik tehditlerine ilişkin zorunlu eğitimleri ve olay müdahalesi planlamasını içeren kapsamlı bir güvenlik stratejisi benimsemelerini öneriyoruz. Ayrıca genişletilmiş tespit ve müdahale (XDR), çok faktörlü kimlik doğrulama ve diğerleri gibi gelişmiş uç nokta koruma çözümlerini devreye almalarını tavsiye ediyoruz.”
Buna ek olarak rapor, siber güvenlik alanındaki yeni eğilimlere odaklanıyor ve üretken yapay zekâ (AI) ile büyük dil modellerinin (LLM) giderek artan kullanımını vurguluyor. Özellikle sosyal mühendislik saldırılarında kullanılan yapay zekâyı ve otomasyonu öne çıkarıyor. Yapay zekâ tarafından üretilen en yaygın saldırılar arasında kötü amaçlı e-postalar, deepfake e-posta dolandırıcılıkları (BEC), deepfake şantaj, KYC doğrulamasını atlatma ve komut dosyaları ile kötü amaçlı yazılım oluşturma yer alıyor.
Raporun diğer önemli bulguları şunlardır:
E-posta iletişimi
– Kuruluşlar e-posta iletişiminde keskin bir artış kaydetti; kuruluş başına e-posta sayısı %25 yükseldi.
– 2024'ün ilk yarısında tespit edilen e-posta saldırılarının sayısı, 2023'ün ilk yarısına kıyasla %293 arttı.
– Alınan tüm e-postaların %27,6'sı spamdi ve %1,5'i kötü amaçlı yazılım veya oltalama bağlantıları içeriyordu.
Fidye yazılımı
– 2024'ün ilk çeyreğinde izlenen uç noktalarda 28 milyon URL engellendi.
– 2024'ün ilk çeyreğinde 1.048 fidye yazılımı vakası kamuya açık olarak bildirildi; bu, 2023'ün ilk çeyreğine göre %23'lük bir artışı temsil ediyor.
– 2024'ün ilk çeyreğinde Acronis araştırmacıları, dünya genelinde toplam 84 siber saldırı gerçekleştiren 10 yeni fidye yazılımı grubu tespit etti.
– Fidye yazılımı tespitlerinin sayısı, 2023'ün dördüncü çeyreğinden 2024'ün ilk çeyreğine kadar %32 arttı.
MSP'lere yönelik saldırılar
– MSP'lere yönelik saldırılar Ocak-Mayıs 2024 arasında sürekli olarak gerçekleşti ve veriler, saldırganların en sık e-posta oltalama kampanyalarını kullandığını ortaya koydu.
– Oltalama saldırıları tüm saldırıların %30'unu oluştururken, uzaktan masaüstü protokolü (RDP) üzerinden yapılan saldırılar %24'ünü, giderilmemiş güvenlik açıkları %23'ünü ve erişim bilgilerinin kötüye kullanılması %15'ini oluşturdu.
– Kullanıcıların %26'sı kötü amaçlı URL'ler kullanan oltalama girişimleriyle karşılaştı.
AI destekli saldırılar
– Siber suçlular WormGPT ve FraudGPT gibi kötü amaçlı AI araçlarını kullanmaya devam ediyor.
– Yapay zekâ, saldırganlara siber saldırının her aşamasında yardımcı olabilir; ancak saldırıların kesintisiz olarak tespit edilmesini sağladığı ve bunları, operasyonel sürekliliği güvence altına almak için uygun önlemlerle müdahale edebilecek güvenlik uzmanlarına bildirdiği için savunma mekanizması olarak da kullanılabilir.
Daha fazla bilgi için raporun tam kopyasını buradan indirebilirsiniz: Acronis H1 2024 Cyberthreats Report.
Rapor ve bulguları hakkında daha fazla bilgiyi Acronis blogunda bulabilirsiniz.
Makale yazarı: ZEBR.ai editör ekibi






