

Zu den Herstellern mit den meisten Schwachstellen zählten im vergangenen Jahr Linux, Microsoft und Google
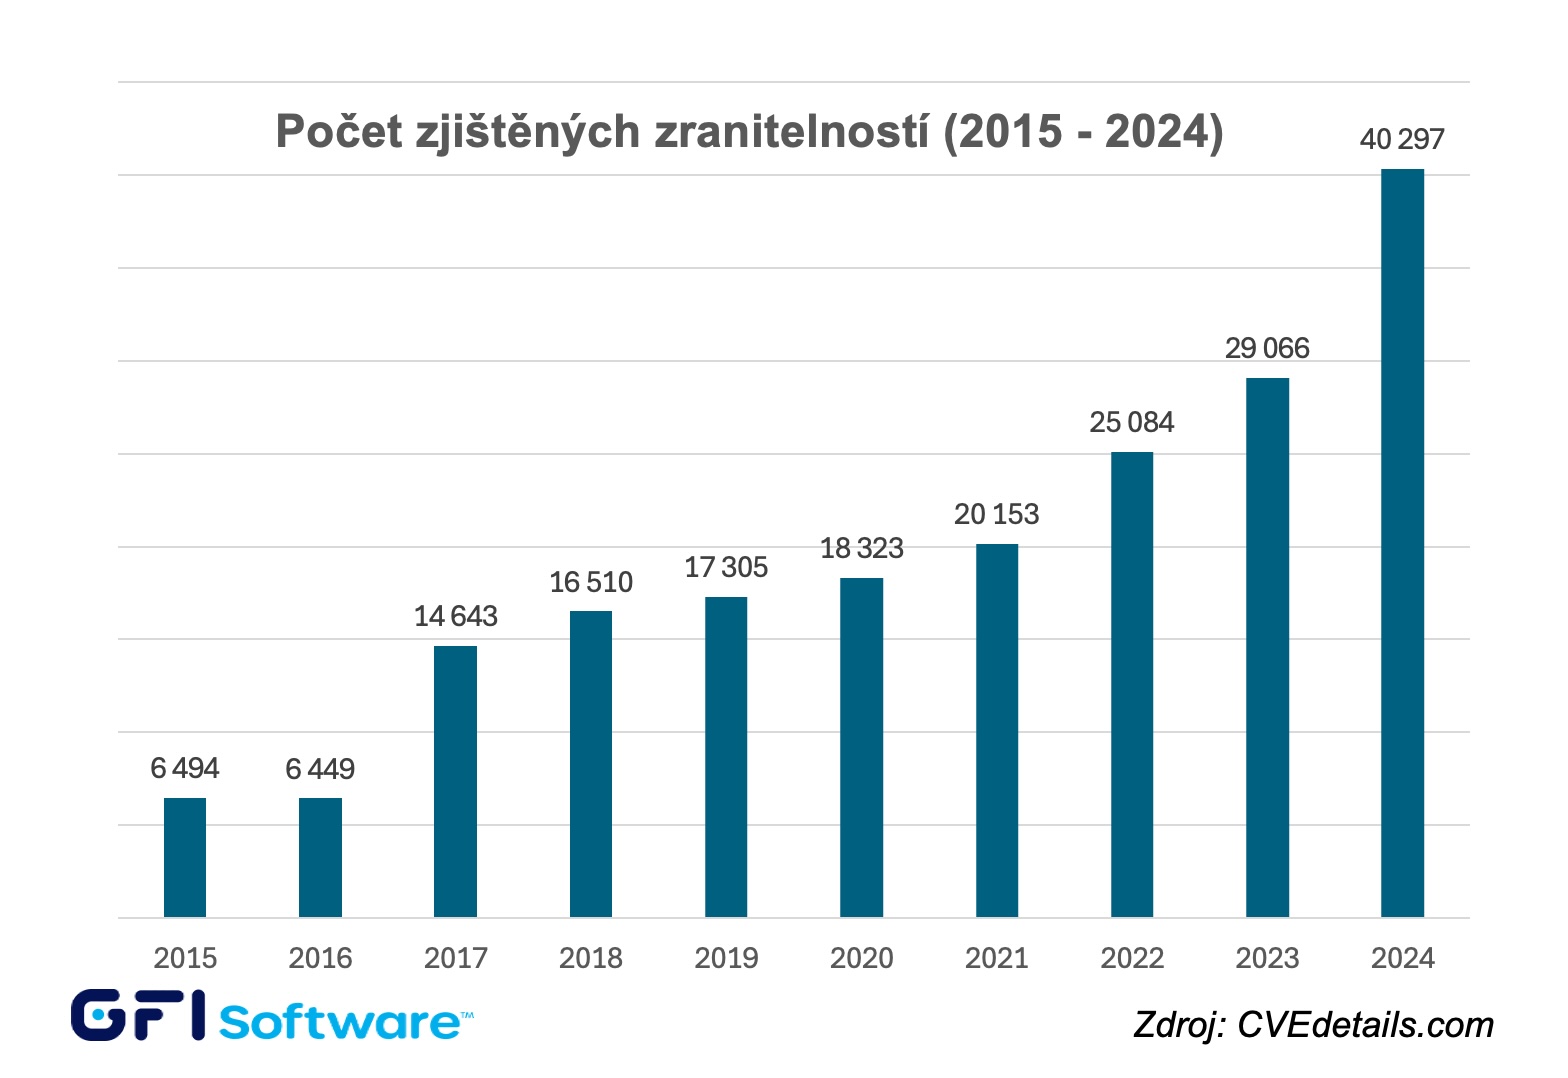
PRAG, 13. März 2025 – Das Unternehmen GFI Software, Anbieter von Lösungen für Sicherheit und Verwaltung in Unternehmensnetzwerken, teilte mit, dass laut aktuellen Daten aus dem Verzeichnis erfasster Schwachstellen CVE im vergangenen Jahr rekordverdächtige 40.297 Schwachstellen festgestellt wurden, also 39 % mehr als im Jahr 2023. Zu den Herstellern mit der höchsten Anzahl an Schwachstellen zählten im vergangenen Jahr Linux, Microsoft, Google, Adobe und Apple, wobei Betriebssysteme weiterhin die am stärksten gefährdete Software darstellen.
Während im Jahr 2023 insgesamt 29.066 Schwachstellen auftraten, kam es im vergangenen Jahr zu einem regelrecht sprunghaften Anstieg. Eine weitere unangenehme Tatsache ist, dass sich die durchschnittliche Zeit zwischen Bekanntgabe und Ausnutzung von Schwachstellen auf lediglich 5 Tage verkürzt hat. Dies gibt IT-Administratoren noch weniger Zeit für das Patchen von Software und weist zugleich auf den dringenden Bedarf an automatisierten Tools oder Diensten für Schwachstellenscans und Patch-Management hin.
Aus den Statistiken des CVE-Verzeichnisses für das vergangene Jahr geht hervor:
- Der Softwarehersteller mit der größten Anzahl an Schwachstellen war im vergangenen Jahr Linux mit 3.461 festgestellten Schwachstellen, gefolgt von Microsoft (1.125), Google (789), Adobe (760) und Apple (595).
- Bei den Betriebssystemen wurden neben dem Linux Kernel die meisten Schwachstellen in Windows, macOS, Android und Apple iOS festgestellt.
- Bei den Anwendungen wurden die meisten Schwachstellen in Adobe Experience Manager, Google Chrome und Mozilla Firefox entdeckt.
„Der dramatische Anstieg der Zahl der Schwachstellen im vergangenen Jahr zeigt, dass diese Unzulänglichkeiten und die damit verbundenen Sicherheitslücken trotz aller Bemühungen der Softwareentwickler weiterhin bestehen bleiben werden“, sagte Ondřej Šabata, Sales Engineer für GFI Software-Lösungen bei ZEBRA SYSTEMS. „Wenn wir die Sicherheitsrisiken von Softwareschwachstellen minimieren wollen, müssen wir einen aktuellen Überblick über die eingesetzte Software und die Geräte in Unternehmensnetzwerken haben, regelmäßige Scans durchführen und ein automatisiertes Patch-Management einführen, das den immer kürzeren Intervallen zwischen Entstehung und Ausnutzung einer Schwachstelle wirksam begegnen kann.“
Im Rahmen seines Portfolios bietet GFI Software die Lösung GFI LanGuard an, die mithilfe von KI-Funktionen automatisiertes Update-Management für Windows, MacOS und Linux, Schwachstellenscans auf Computern und mobilen Geräten sowie Netzwerk- und Software-Audits ermöglicht. In der Version GFI LanGuard MSP bietet sie MSP-Unternehmen die Möglichkeit, ihren Kunden Dienste für das Scannen von Unternehmensnetzwerken im „Pay-Per-Scan“-Modell anzubieten, was insbesondere Organisationen aus dem SMB-Segment zu schätzen wissen. Seit diesem Jahr ist GFI LanGuard auch Bestandteil der Cloud-Plattform GFI AppManager.
Artikelautor: ZEBR.ai-Redaktion






