

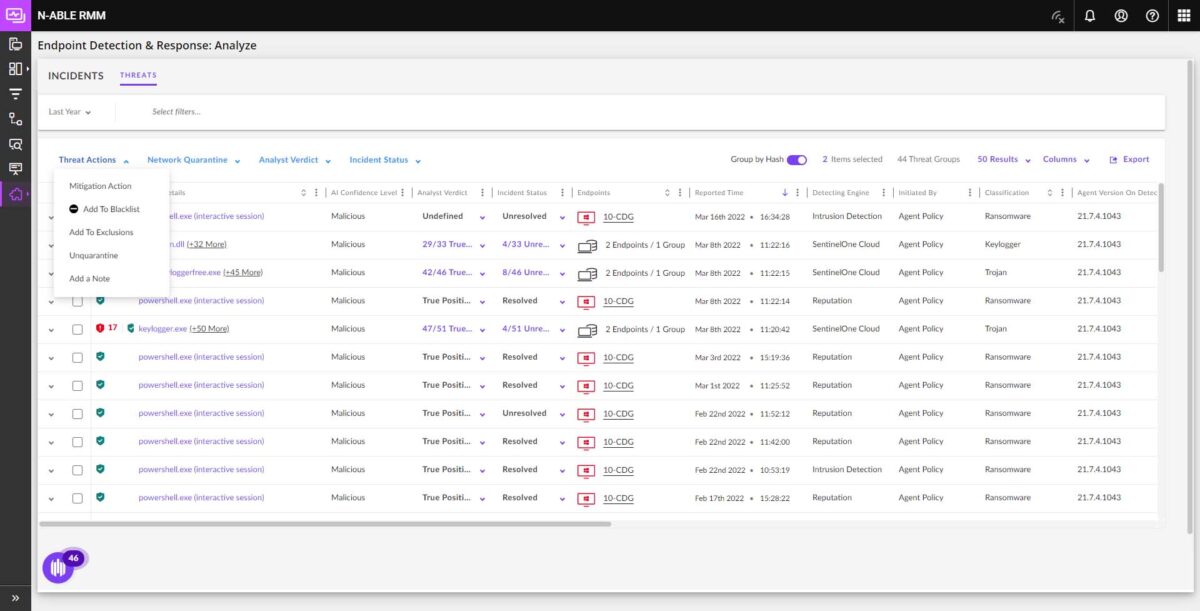
Los proveedores de MSP están pasando de las herramientas antivirus a plataformas EDR integrales que pueden resistir ataques más sofisticados y restaurar las operaciones con mayor rapidez
PRAGA, 16 de marzo de 2023 – La empresa ZEBRA SYSTEMS, distribuidor de soluciones N-able en el mercado checo y eslovaco, anunció que las empresas MSP prefieren cada vez más servicios basados en la solución Endpoint Detection and Response (EDR) frente a la oferta de servicios de antivirus convencionales. La principal razón es la creciente complejidad de las ciberamenazas y la necesidad de utilizar herramientas integrales para eliminarlas.
En el informe de N-able sobre el estado de la seguridad informática de 2022, el 82 % de los clientes que utilizan los servicios de proveedores MSP indicó percibir un aumento evidente de los ciberataques contra su infraestructura. El 42 % de los ataques tienen como objetivo el ransomware y la posterior extorsión económica. Sin embargo, la tarea de los proveedores MSP no es asustar a sus clientes, sino complementar su oferta con servicios de seguridad informática que minimicen los riesgos de un ataque exitoso.
Una de las tendencias clave es la sustitución de las soluciones antivirus convencionales por herramientas más completas de protección de dispositivos terminales (EDR), por varios motivos:
- Mientras que el antivirus protege contra malware y virus detectables mediante el análisis habitual de archivos, EDR también puede detectar ataques sin archivos y scripts maliciosos, incluso fuera de la ventana de análisis configurada.
- Los antivirus dependen tradicionalmente de las firmas de virus, lo que implica depender del fabricante del antivirus en cuestión y también un cierto retraso hasta que dichas firmas puedan publicarse y actualizarse. EDR supervisa continuamente las amenazas actuales y alerta sobre posibles peligros en tiempo real.
- Mientras que el antivirus requiere que un administrador ejecute análisis periódicamente y aplique medidas, EDR responde a las amenazas potenciales de forma automatizada. Algunas soluciones, como N-able EDR, incluso permiten restaurar los dispositivos terminales a su último estado seguro y eliminar, por ejemplo, un ataque de ransomware.
- Según una encuesta de Barracuda, la restauración de los sistemas tras un ataque detectado por un antivirus tarda una media de 3,5 horas. En el caso de una solución EDR, dicha corrección tarda menos de 30 minutos.
«EDR se está convirtiendo en una evolución natural de los antivirus, principalmente por sus mayores posibilidades de detección de actividad sospechosa y análisis detallado», afirmó Ondřej Šabata, Sales Engineer de soluciones N-able en ZEBRA SYSTEMS. «Las formas de eludir los antivirus convencionales no dejan de aumentar, al igual que los ataques zero day, que no dan tiempo alguno para actualizar las firmas. En tales circunstancias, la inversión en una solución EDR resulta más que rentable en comparación con los costes de una posible interrupción operativa y la restauración de los sistemas.»
Haga clic aquí para obtener más información sobre N-able Endpoint Detection and Response (EDR), una solución de protección de endpoints. Puede unirse al webinar sobre EDR, que se celebrará el 23 de marzo, aquí.
Autor del artículo: Redacción ZEBR.ai



