

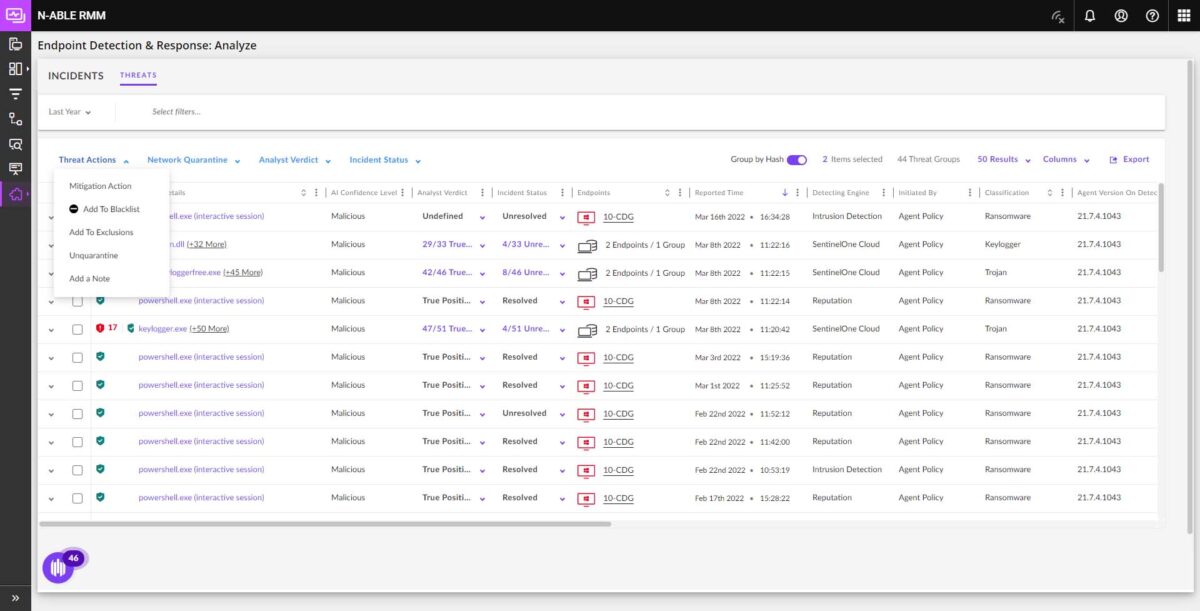
MSP pružaoci usluga prelaze sa antivirusnih alata na sveobuhvatne EDR platforme koje mogu da se suprotstave sofisticiranijim napadima i brže obnove rad
PRAG, 16. marta 2023. – Kompanija ZEBRA SYSTEMS, distributer rešenja N-able na češkom i slovačkom tržištu, objavila je da MSP kompanije sve češće daju prednost uslugama zasnovanim na rešenju Endpoint Detection and Response (EDR) u odnosu na ponudu standardnih antivirusnih usluga. Glavni razlog je rastuća složenost sajber pretnji i potreba za korišćenjem sveobuhvatnih alata za njihovo eliminisanje.
U izveštaju kompanije N-able o stanju IT bezbednosti iz 2022. godine, 82% korisnika koji koriste usluge MSP pružalaca usluga navelo je da primećuje jasan porast sajber napada na svoju infrastrukturu. Pritom, 42% napada usmereno je na ransomware napad i naknadnu finansijsku ucenu. Međutim, zadatak MSP dobavljača nije da plaše svoje klijente, već da ponudu dopune uslugama IT bezbednosti koje minimalizuju rizike od uspešnog napada.
Jedan od ključnih trendova je zamena standardnih antivirusnih rešenja sveobuhvatnijim alatima za zaštitu krajnjih uređaja (EDR), iz više razloga:
- Dok antivirus štiti od malvera i virusa koji se mogu otkriti standardnim skeniranjem datoteka, EDR može da detektuje i napade bez datoteka i zlonamerne skripte, čak i van podešenog prozora za skeniranje.
- Antivirusi se tradicionalno oslanjaju na virusne potpise, što znači zavisnost od proizvođača konkretnog antivirusa, kao i određeno kašnjenje dok se ti potpisi ne izdaju i ažuriraju. EDR neprekidno prati aktuelne pretnje i upozorava na moguće opasnosti u realnom vremenu.
- Dok antivirus zahteva administratora za redovno pokretanje skeniranja i sprovođenje mera, EDR automatizovano reaguje na potencijalne pretnje. Neka rešenja, kao što je N-able EDR, u okviru toga čak omogućavaju vraćanje krajnjih uređaja u poslednje bezbedno stanje i tako, na primer, eliminisanje ransomware napada.
- Prema istraživanju kompanije Barracuda, oporavak sistema nakon napada koji je detektovao antivirus traje u proseku 3,5 sata. U slučaju EDR rešenja, takva sanacija traje manje od 30 minuta.
„EDR postaje prirodna evolutivna faza antivirusa, pre svega zbog širih mogućnosti otkrivanja sumnjivih aktivnosti i detaljne analize“, rekao je Ondřej Šabata, Sales Engineer za N-able rešenja u kompaniji ZEBRA SYSTEMS. „Broj načina za zaobilaženje standardnih antivirusa neprestano raste, kao i broj zero day napada, koji ne ostavljaju nimalo vremena za ažuriranje potpisa. U takvim okolnostima, ulaganje u EDR rešenje se više nego isplati u poređenju sa troškovima mogućeg prekida rada i oporavka sistema.“
Kliknite ovde za više informacija o N-able Endpoint Detection and Response (EDR), rešenju za zaštitu krajnjih tačaka. Na vebinar o EDR-u, koji se održava 23. 3., možete se prijaviti ovde.
Autor članka: Redakcija ZEBR.ai






