

I fornitori MSP passano dagli strumenti antivirus a piattaforme EDR complete, in grado di contrastare attacchi più insidiosi e ripristinare più rapidamente l'operatività
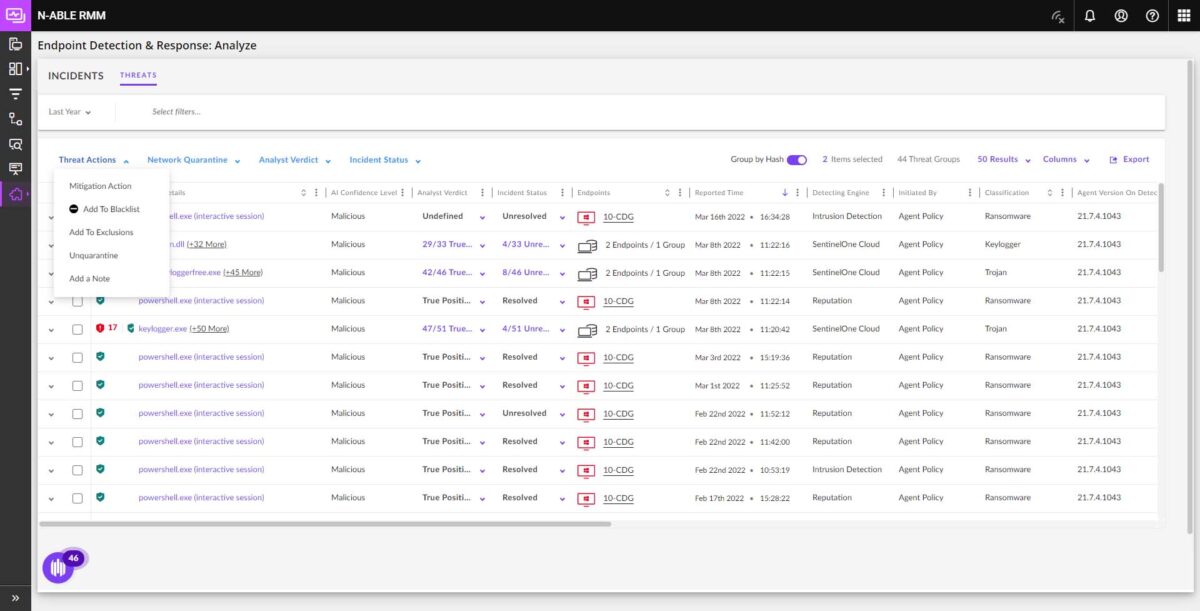
PRAGA, 16 marzo 2023 – ZEBRA SYSTEMS, distributore delle soluzioni N-able sul mercato ceco e slovacco, ha annunciato che le aziende MSP preferiscono sempre più spesso servizi basati sulla soluzione Endpoint Detection and Response (EDR) rispetto all'offerta di servizi antivirus tradizionali. Il motivo principale è la crescente complessità delle minacce informatiche e la necessità di utilizzare strumenti completi per eliminarle.
Nel rapporto sullo stato della sicurezza IT di N-able del 2022, l'82% dei clienti che utilizzano i servizi di fornitori MSP ha dichiarato di percepire un evidente aumento degli attacchi informatici alla propria infrastruttura. Il 42% degli attacchi è condotto con l'obiettivo di sferrare un attacco ransomware e attuare una successiva estorsione finanziaria. Tuttavia, il compito dei fornitori MSP non è spaventare i propri clienti, bensì integrare l'offerta con servizi di sicurezza IT che riducano al minimo i rischi di un attacco riuscito.
Una delle tendenze chiave è la sostituzione delle comuni soluzioni antivirus con strumenti più completi per la protezione degli endpoint (EDR), per una serie di motivi:
- Mentre l'antivirus protegge da malware e virus rilevabili con la normale scansione dei file, l'EDR è in grado di rilevare anche attacchi senza file e script dannosi al di fuori della finestra di scansione configurata.
- Gli antivirus si basano tradizionalmente sulle firme virali, il che comporta una dipendenza dal produttore dell'antivirus e anche un certo ritardo prima che tali firme possano essere rilasciate e aggiornate. L'EDR monitora continuamente le minacce attuali e avvisa in tempo reale dei possibili pericoli.
- Mentre l'antivirus richiede un amministratore che esegua regolarmente le scansioni e attui le misure necessarie, l'EDR risponde automaticamente alle potenziali minacce. Alcune soluzioni, come N-able EDR, consentono persino di riportare gli endpoint all'ultimo stato sicuro, eliminando ad esempio un attacco ransomware.
- Secondo una ricerca di Barracuda, il ripristino dei sistemi dopo un attacco rilevato dall'antivirus richiede in media 3,5 ore. Nel caso di una soluzione EDR, tale correzione richiede meno di 30 minuti.
«L'EDR sta diventando una naturale evoluzione dell'antivirus, soprattutto grazie alle maggiori possibilità di rilevare attività sospette e di effettuare analisi dettagliate», ha affermato Ondřej Šabata, Sales Engineer per le soluzioni N-able presso ZEBRA SYSTEMS. «I modi per aggirare i normali antivirus aumentano costantemente, così come gli attacchi zero-day, che non lasciano alcun tempo per aggiornare le firme. In tali circostanze, l'investimento in una soluzione EDR è più che giustificato rispetto ai costi di un'eventuale interruzione operativa e del ripristino dei sistemi.»
Fate clic qui per maggiori informazioni su N-able Endpoint Detection and Response (EDR), una soluzione per la protezione degli endpoint. Potete iscrivervi al webinar sull'EDR, che si terrà il 23 marzo, qui.
Autore dell’articolo: Redazione ZEBR.ai



