

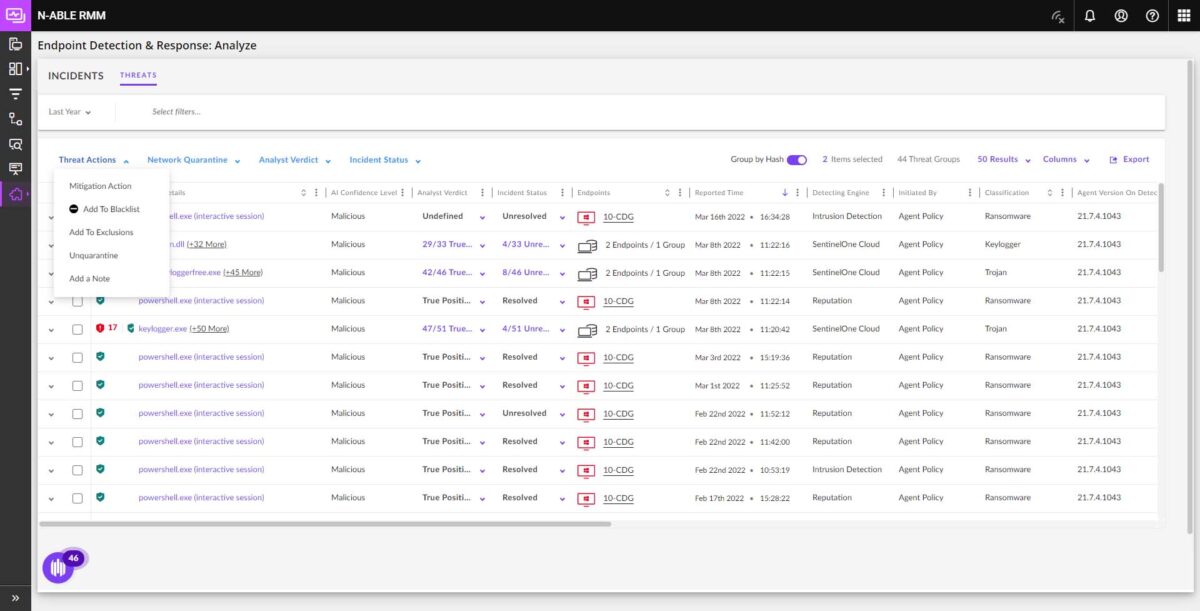
Penyedia MSP beralih dari alat antivirus ke platform EDR komprehensif yang mampu menghadapi serangan yang lebih canggih dan memulihkan operasional dengan lebih cepat
PRAHA, 16 Maret 2023 – Perusahaan ZEBRA SYSTEMS, distributor solusi N-able di pasar Ceko dan Slovakia, mengumumkan bahwa perusahaan MSP semakin sering memilih layanan yang dibangun di atas solusi Endpoint Detection and Response (EDR) dibandingkan penawaran layanan antivirus biasa. Alasan utamanya adalah meningkatnya kompleksitas ancaman siber dan kebutuhan untuk menggunakan alat terpadu guna mengatasinya.
Dalam laporan N-able tentang kondisi keamanan TI tahun 2022, 82% pelanggan yang menggunakan layanan penyedia MSP menyatakan bahwa mereka melihat peningkatan yang jelas dalam serangan siber terhadap infrastruktur mereka. Sebanyak 42% serangan ditujukan untuk melakukan serangan ransomware dan pemerasan finansial berikutnya. Namun, tugas penyedia MSP bukanlah menakut-nakuti klien mereka, melainkan melengkapi penawaran dengan layanan keamanan TI yang meminimalkan risiko serangan berhasil.
Salah satu tren utama adalah menggantikan solusi antivirus biasa dengan alat perlindungan perangkat endpoint (EDR) yang lebih komprehensif, karena sejumlah alasan:
- Sementara antivirus melindungi dari malware dan virus yang dapat dideteksi melalui pemindaian file biasa, EDR juga dapat mendeteksi serangan tanpa file dan skrip berbahaya, bahkan di luar jendela pemindaian yang telah ditetapkan.
- Antivirus secara tradisional mengandalkan tanda tangan virus, yang berarti ketergantungan pada produsen antivirus tersebut serta adanya jeda sebelum tanda tangan ini dapat dirilis dan diperbarui. EDR terus memantau ancaman terkini dan memperingatkan potensi bahaya secara waktu nyata.
- Sementara antivirus memerlukan administrator untuk menjalankan pemindaian secara rutin dan menerapkan tindakan, EDR melakukan respons terhadap potensi ancaman secara otomatis. Beberapa solusi, seperti N-able EDR, bahkan memungkinkan perangkat endpoint dikembalikan ke kondisi aman terakhir, sehingga misalnya serangan ransomware dapat dihilangkan.
- Menurut survei Barracuda, pemulihan sistem setelah serangan yang terdeteksi oleh antivirus memerlukan rata-rata 3,5 jam. Dalam kasus solusi EDR, perbaikan tersebut membutuhkan kurang dari 30 menit.
„EDR menjadi tahap evolusi alami antivirus, terutama karena kemampuannya yang lebih luas untuk mendeteksi aktivitas mencurigakan dan melakukan analisis terperinci,“ kata Ondřej Šabata, Sales Engineer untuk solusi N-able di ZEBRA SYSTEMS. „Cara untuk melewati antivirus biasa terus bertambah, begitu pula serangan zero-day yang tidak memberikan waktu untuk memperbarui tanda tangan. Dalam kondisi seperti ini, investasi dalam solusi EDR jauh lebih menguntungkan dibandingkan biaya potensi gangguan operasional dan pemulihan sistem.“
Klik di sini untuk informasi lebih lanjut tentang N-able Endpoint Detection and Response (EDR), solusi untuk perlindungan endpoint. Anda dapat bergabung dengan webinar tentang EDR, yang akan berlangsung pada 23 Maret, di sini.
Penulis artikel: Tim redaksi ZEBR.ai



