

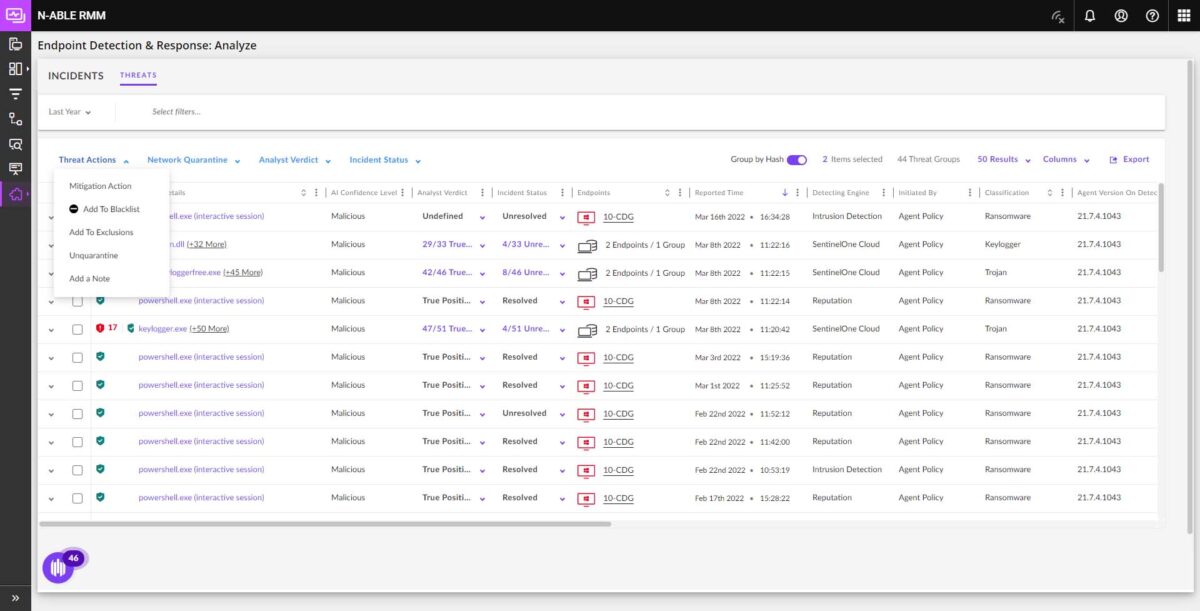
Dostawcy MSP przechodzą od narzędzi antywirusowych do kompleksowych platform EDR, które potrafią stawić czoła bardziej podstępnym atakom i szybciej przywrócić działanie
PRAGA, 16 marca 2023 r. – Firma ZEBRA SYSTEMS, dystrybutor rozwiązań N-able na rynku czeskim i słowackim, poinformowała, że firmy MSP coraz częściej preferują usługi oparte na rozwiązaniu Endpoint Detection and Response (EDR) zamiast oferowania usług standardowego antywirusa. Głównym powodem jest rosnąca złożoność zagrożeń cybernetycznych oraz konieczność stosowania kompleksowych narzędzi do ich eliminacji.
W raporcie N-able dotyczącym stanu bezpieczeństwa IT z 2022 roku 82% klientów korzystających z usług dostawców MSP wskazało, że dostrzega wyraźny wzrost liczby cyberataków na swoją infrastrukturę. Jednocześnie 42% ataków jest prowadzonych w celu infekcji ransomware i późniejszego wymuszenia finansowego. Zadaniem dostawców MSP nie jest jednak straszenie klientów, lecz uzupełnienie oferty o usługi bezpieczeństwa IT, które minimalizują ryzyko skutecznego ataku.
Jednym z kluczowych trendów jest zastępowanie standardowych rozwiązań antywirusowych bardziej kompleksowymi narzędziami ochrony urządzeń końcowych (EDR), z wielu powodów:
- Podczas gdy antywirus chroni przed malwarem i wirusami wykrywalnymi przez standardowe skanowanie plików, EDR potrafi wykrywać także ataki bezplikowe i złośliwe skrypty, również poza ustawionym oknem skanowania.
- Programy antywirusowe tradycyjnie opierają się na sygnaturach wirusów, co oznacza zależność od producenta danego antywirusa, a także pewne opóźnienie, zanim sygnatury zostaną wydane i zaktualizowane. EDR nieprzerwanie monitoruje aktualne zagrożenia i ostrzega przed możliwymi niebezpieczeństwami w czasie rzeczywistym.
- Podczas gdy antywirus wymaga administratora do regularnego uruchamiania skanowania i wdrażania działań, EDR automatycznie reaguje na potencjalne zagrożenia. Niektóre rozwiązania, takie jak N-able EDR, umożliwiają nawet przywrócenie urządzeń końcowych do ostatniego bezpiecznego stanu, eliminując na przykład atak ransomware.
- Według badania firmy Barracuda przywracanie systemów po ataku wykrytym przez antywirus trwa średnio 3,5 godziny. W przypadku rozwiązania EDR takie działanie naprawcze zajmuje niespełna 30 minut.
„EDR staje się naturalnym etapem rozwoju antywirusów, przede wszystkim ze względu na szersze możliwości wykrywania podejrzanej aktywności i szczegółowej analizy” – powiedział Ondřej Šabata, Sales Engineer ds. rozwiązań N-able w firmie ZEBRA SYSTEMS. „Sposobów na obejście standardowych antywirusów stale przybywa, podobnie jak ataków zero-day, które nie dają żadnego czasu na aktualizację sygnatur. W takich okolicznościach inwestycja w rozwiązanie EDR w porównaniu z kosztami ewentualnego przestoju operacyjnego i przywracania systemów jest więcej niż opłacalna.”
Kliknij tutaj, aby uzyskać więcej informacji o N-able Endpoint Detection and Response (EDR), rozwiązaniu do ochrony punktów końcowych. Do webinarium o EDR, które odbędzie się 23.03., możesz dołączyć tutaj.
Autor artykułu: Redakcja ZEBR.ai



