

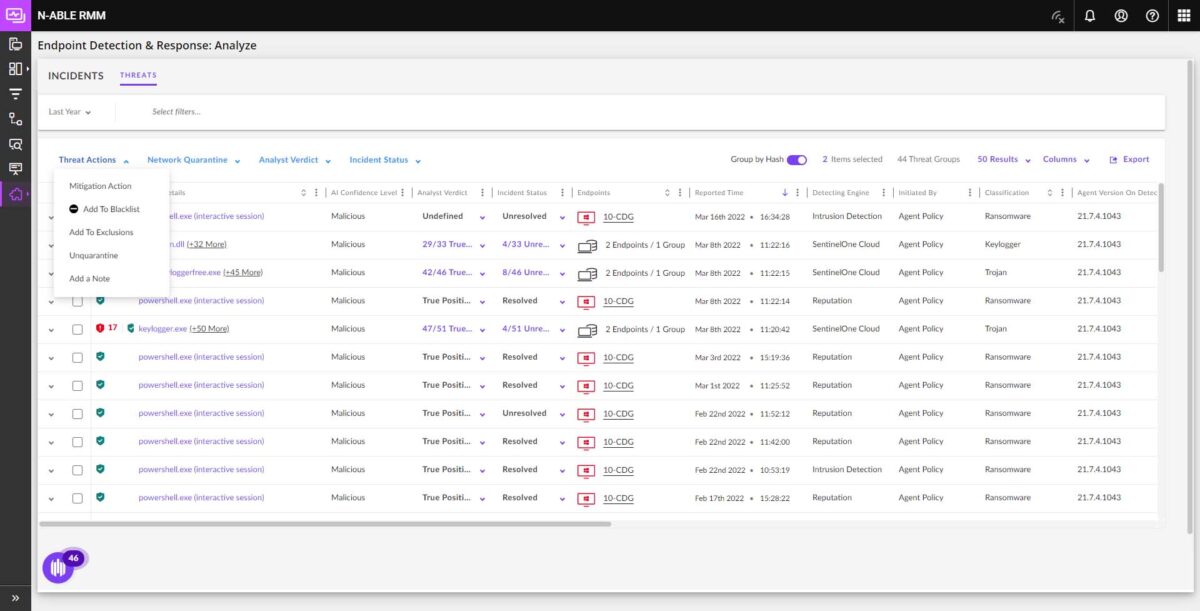
MSP pružatelji prelaze s antivirusnih alata na sveobuhvatne EDR platforme koje se mogu oduprijeti podmuklijim napadima i brže obnoviti rad
PRAHA, 16. marta 2023. – Kompanija ZEBRA SYSTEMS, distributer rješenja N-able na češkom i slovačkom tržištu, objavila je da MSP kompanije sve češće daju prednost uslugama zasnovanim na rješenju Endpoint Detection and Response (EDR) u odnosu na ponudu standardnih antivirusnih usluga. Glavni razlog je rastuća složenost kibernetičkih prijetnji i potreba za korištenjem cjelovitih alata za njihovo uklanjanje.
U izvještaju kompanije N-able o stanju IT sigurnosti iz 2022. godine, 82 % korisnika koji koriste usluge MSP pružatelja navelo je da primjećuje značajan porast kibernetičkih napada na svoju infrastrukturu. Pritom je 42 % napada usmjereno na ransomware napade i naknadnu finansijsku ucjenu. Međutim, zadatak MSP dobavljača nije plašiti svoje klijente, već dopuniti ponudu uslugama IT sigurnosti koje smanjuju rizik od uspješnog napada.
Jedan od ključnih trendova je zamjena standardnih antivirusnih rješenja sveobuhvatnijim alatima za zaštitu krajnjih uređaja (EDR), iz više razloga:
- Dok antivirus štiti od zlonamjernog softvera i virusa koji se mogu otkriti standardnim skeniranjem datoteka, EDR može otkriti i napade bez datoteka te zlonamjerne skripte, čak i izvan postavljenog prozora za skeniranje.
- Antivirusi se tradicionalno oslanjaju na virusne potpise, što znači zavisnost od proizvođača konkretnog antivirusa, kao i određeno kašnjenje dok se ti potpisi ne objave i ažuriraju. EDR kontinuirano prati aktuelne prijetnje i upozorava na moguće opasnosti u stvarnom vremenu.
- Dok antivirus zahtijeva administratora za redovno pokretanje skeniranja i provođenje mjera, EDR automatski reagira na potencijalne prijetnje. Neka rješenja, kao što je N-able EDR, čak omogućavaju vraćanje krajnjih uređaja u posljednje sigurno stanje i tako, na primjer, uklanjanje ransomware napada.
- Prema istraživanju kompanije Barracuda, oporavak sistema nakon napada koji je otkrio antivirus u prosjeku traje 3,5 sata. U slučaju EDR rješenja, takav oporavak traje manje od 30 minuta.
„EDR postaje prirodni razvojni korak antivirusa, prvenstveno zbog širih mogućnosti otkrivanja sumnjivih aktivnosti i detaljne analize“, rekao je Ondřej Šabata, Sales Engineer za N-able rješenja u kompaniji ZEBRA SYSTEMS. „Načina za zaobilaženje standardnih antivirusa stalno je sve više, kao i zero day napada koji ne ostavljaju vrijeme za ažuriranje potpisa. U takvim okolnostima ulaganje u EDR rješenje više se nego isplati u poređenju s troškovima mogućeg prekida rada i oporavka sistema.“
Kliknite ovdje za više informacija o N-able Endpoint Detection and Response (EDR), rješenju za zaštitu krajnjih tačaka. Webinaru o EDR-u, koji se održava 23. 3., možete se pridružiti ovdje.
Autor članka: Redakcija ZEBR.ai



