

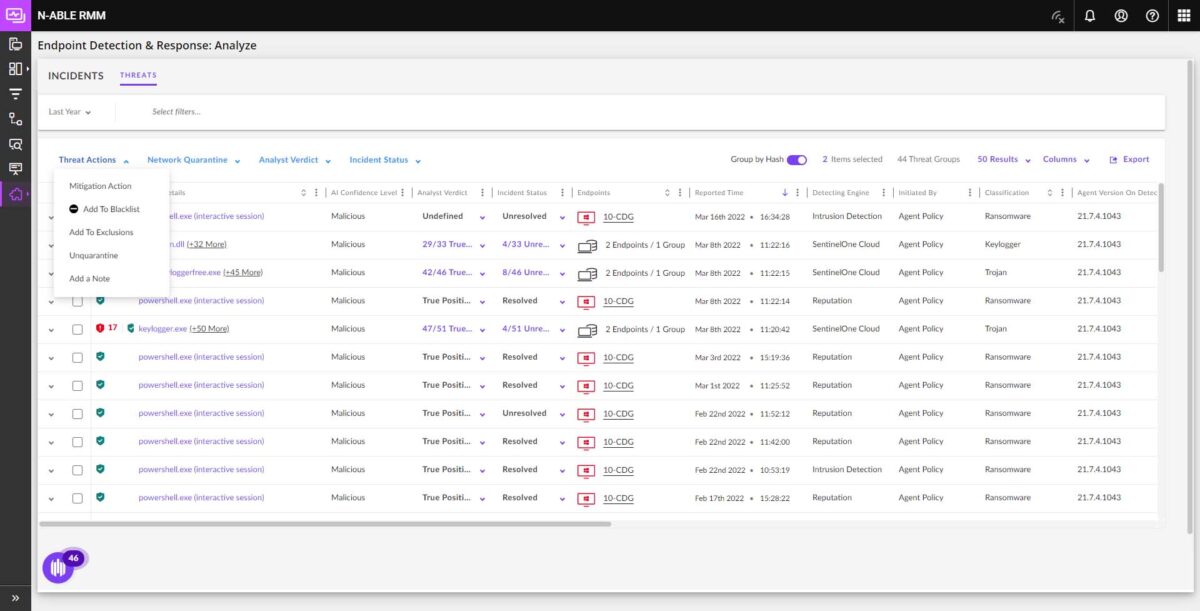
Les fournisseurs de MSP passent des outils antivirus à des plateformes EDR complètes, capables de résister à des attaques plus sophistiquées et de rétablir plus rapidement les opérations
PRAGUE, le 16 mars 2023 – La société ZEBRA SYSTEMS, distributeur des solutions N-able sur les marchés tchèque et slovaque, a annoncé que les entreprises MSP privilégient de plus en plus les services basés sur la solution Endpoint Detection and Response (EDR) par rapport à l’offre de services antivirus classiques. La principale raison est la complexité croissante des cybermenaces et la nécessité d’utiliser des outils complets pour les éliminer.
Dans le rapport 2022 de N-able sur l’état de la sécurité informatique, 82 % des clients utilisant les services de fournisseurs MSP ont indiqué constater une nette augmentation des cyberattaques visant leur infrastructure. Par ailleurs, 42 % des attaques visent une infection par rançongiciel suivie d’une extorsion financière. Toutefois, la mission des fournisseurs MSP n’est pas d’effrayer leurs clients, mais de compléter leur offre par des services de sécurité informatique qui minimisent les risques d’attaque réussie.
L’une des tendances clés est le remplacement des solutions antivirus classiques par des outils de protection des terminaux (EDR) plus complets, pour plusieurs raisons :
- Alors que l’antivirus protège contre les malwares et les virus détectables par une analyse classique des fichiers, l’EDR peut également détecter les attaques sans fichier et les scripts malveillants, même en dehors de la fenêtre d’analyse configurée.
- Les antivirus s’appuient traditionnellement sur des signatures virales, ce qui implique une dépendance au fabricant de l’antivirus concerné ainsi qu’un certain délai avant que ces signatures puissent être publiées et mises à jour. L’EDR surveille en permanence les menaces actuelles et alerte sur les dangers potentiels en temps réel.
- Alors qu’un antivirus nécessite qu’un administrateur lance régulièrement les analyses et mette en œuvre les mesures nécessaires, l’EDR réagit automatiquement aux menaces potentielles. Certaines solutions, telles que N-able EDR, permettent même de restaurer les terminaux à leur dernier état sûr et ainsi d’éliminer, par exemple, une attaque par rançongiciel.
- Selon une étude de Barracuda, la restauration des systèmes après une attaque détectée par un antivirus prend en moyenne 3,5 heures. Dans le cas d’une solution EDR, une telle remédiation prend moins de 30 minutes.
« L’EDR devient une étape naturelle dans l’évolution des antivirus, principalement grâce à ses capacités plus étendues de détection des activités suspectes et d’analyse détaillée », a déclaré Ondřej Šabata, Sales Engineer pour les solutions N-able chez ZEBRA SYSTEMS. « Les moyens de contourner les antivirus classiques ne cessent de se multiplier, tout comme les attaques zero day, qui ne laissent aucun temps pour mettre à jour les signatures. Dans de telles circonstances, l’investissement dans une solution EDR est plus que rentable par rapport aux coûts d’une éventuelle interruption des activités et de la restauration des systèmes. »
Cliquez ici pour plus d’informations sur N-able Endpoint Detection and Response (EDR), une solution de protection des terminaux. Vous pouvez vous inscrire au webinaire sur l’EDR, qui aura lieu le 23/03, ici.
Auteur de l’article: Rédaction ZEBR.ai






