

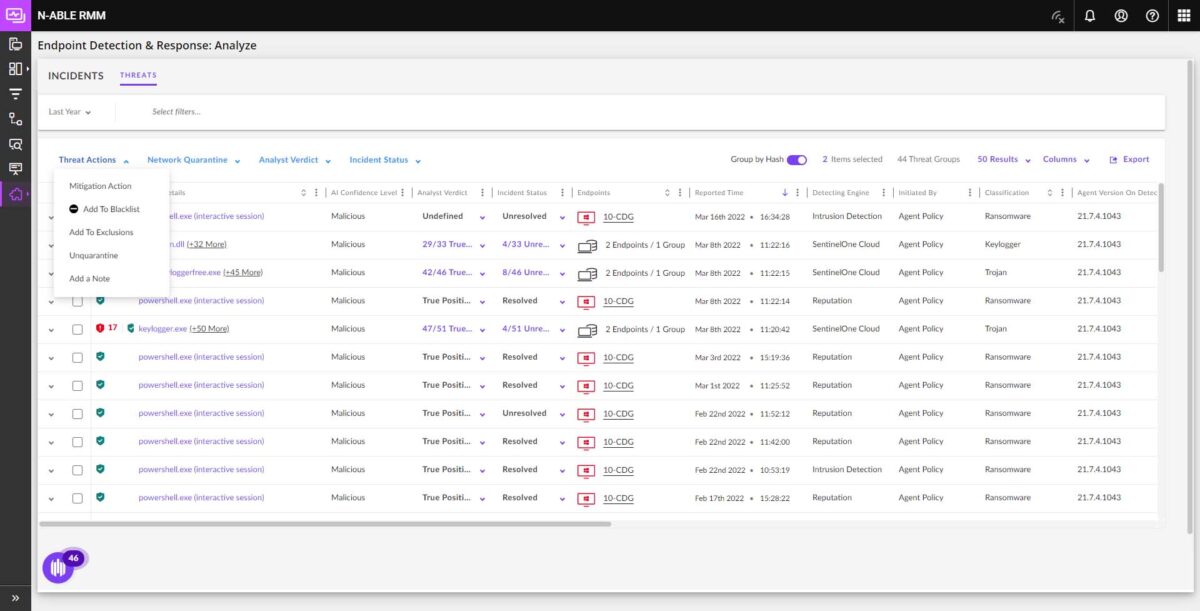
Poskytovatelia MSP prechádzajú od antivírusových nástrojov ku komplexným EDR platformám, ktoré dokážu odolávať zákernejším útokom a rýchlejšie obnoviť prevádzku
PRAHA, 16. marca 2023 – Spoločnosť ZEBRA SYSTEMS, distribútor riešení N-able na českom a slovenskom trhu, oznámila, že MSP spoločnosti čoraz častejšie uprednostňujú služby postavené na riešení Endpoint Detection and Response (EDR) pred ponukou služieb bežného antivírusu. Hlavným dôvodom je rastúca komplexnosť kybernetických hrozieb a nevyhnutnosť používania komplexných nástrojov na ich elimináciu.
V správe spoločnosti N-able o stave IT bezpečnosti z roku 2022 uviedlo 82 % zákazníkov, ktorí využívajú služby MSP poskytovateľov, že vnímajú výrazný nárast kybernetických útokov na ich infraštruktúru. 42 % útokov je pritom vedených s cieľom napadnutia ransomvérom a následného finančného vydierania. Úlohou MSP dodávateľov však nie je svojich klientov strašiť, ale doplniť ponuku o služby IT bezpečnosti, ktoré minimalizujú riziká úspešného napadnutia.
Jedným z kľúčových trendov je nahradenie bežných antivírusových riešení komplexnejšími nástrojmi ochrany koncových zariadení (EDR), a to z viacerých dôvodov:
- Zatiaľ čo antivírus chráni pred malvérom a vírusmi zachytiteľnými bežným skenovaním súborov, EDR dokáže detegovať aj bezsúborové útoky a škodlivé skripty aj mimo nastaveného okna skenovania.
- Antivírusy sa tradične spoliehajú na vírusové signatúry, čo znamená závislosť od výrobcu daného antivírusu, ako aj určité oneskorenie, kým sa tieto signatúry podarí vydať a aktualizovať. EDR nepretržite sleduje aktuálne hrozby a upozorňuje na možné nebezpečenstvá v reálnom čase.
- Zatiaľ čo antivírus vyžaduje administrátora na pravidelné spúšťanie skenovania a realizáciu opatrení, EDR vykonáva reakcie na potenciálne hrozby automatizovane. Niektoré riešenia, ako napríklad N-able EDR, v rámci toho dokonca umožňujú vrátiť koncové zariadenia do posledného bezpečného stavu a eliminovať tak napríklad ransomvérový útok.
- Podľa prieskumu spoločnosti Barracuda trvá obnova systémov po útoku zachytenom antivírusom v priemere 3,5 hodiny. V prípade EDR riešenia trvá takáto náprava necelých 30 minút.
„EDR sa stáva prirodzeným vývojovým stupňom antivírusov, predovšetkým vďaka širším možnostiam detekcie podozrivej aktivity a podrobnej analýzy,“ povedal Ondřej Šabata, Sales Engineer pre riešenia N-able v spoločnosti ZEBRA SYSTEMS. „Spôsobov, ako obísť bežné antivírusy, neustále pribúda, rovnako ako zero day útokov, ktoré neposkytujú žiadny čas na aktualizáciu signatúr. Za takýchto okolností sa investícia do riešenia EDR v porovnaní s nákladmi na prípadný prevádzkový výpadok a obnovu systémov viac než oplatí.“
Kliknite sem pre viac informácií o N-able Endpoint Detection and Response (EDR), riešení na ochranu koncových bodov. Pripojiť sa k webináru o EDR, ktorý sa koná 23. 3., môžete tu.
Autor článku: Redakcia ZEBR.ai






