

La incapacidad de determinar los sistemas clave conduce a subestimar su seguridad y aumenta los riesgos de graves interrupciones operativas
PRAGA, 27 de noviembre de 2024 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, afirmó que la identificación errónea de los sistemas críticos de TI en una empresa conduce a una protección insuficiente y, en caso de ciberataque, incluso a una grave interrupción de la continuidad del negocio. Además de la falta de comprensión de la importancia de los activos críticos, las principales causas de los problemas de seguridad son un inventario insuficiente de los sistemas en la red empresarial y la ausencia de herramientas de monitorización que proporcionen una visión precisa de su funcionamiento.
Los clientes checos y eslovacos encuestados por GFI Software sobre los activos de TI más importantes de su empresa mencionaron mayoritariamente los servidores de archivos y de bases de datos (72 %), seguidos de los servidores de correo con un 19 %, los sistemas CRM con un 6 % y los elementos de red con un 3 % de los encuestados. Sin embargo, en realidad, el funcionamiento de la empresa se vería paralizado por la caída de una parte completamente distinta de la infraestructura de TI, que a menudo no está protegida ni cuenta con copias de seguridad.
«Las empresas suelen pensar que sus sistemas de TI clave son, por ejemplo, la contabilidad de nóminas, los servidores o los dispositivos terminales», afirmó Jozef Kačala, Vicepresidente de Ingeniería de Ventas Globales de GFI Software. «Sin embargo, los sistemas críticos, sin los cuales el negocio se detendría realmente, son más bien soluciones como los sistemas de almacenamiento, el correo electrónico o los portales de socios. Retrasar los pagos unos días es sin duda desagradable, pero desde el punto de vista empresarial, una interrupción de varios días en la comunicación con los clientes o la indisponibilidad de piezas solicitadas es mucho más grave.»
Existen varias razones para la vulnerabilidad de los sistemas críticos de las empresas:
- Visibilidad insuficiente de la red empresarial que proporcione un inventario de los sistemas y sus usuarios
- Ausencia de herramientas de monitorización que proporcionen una visión general del funcionamiento de los sistemas
- Migración y transformación a la nube, que aparentemente libera a las empresas de la responsabilidad sobre los datos almacenados en otro lugar
- Transformación hacia nuevas tecnologías como, por ejemplo, la IA y su impacto en los sistemas críticos
- Silos internos y problemas con la propiedad de los procesos, especialmente en las empresas más grandes
- Un usuario o administrador irresponsable que no respeta las necesidades de las aplicaciones críticas
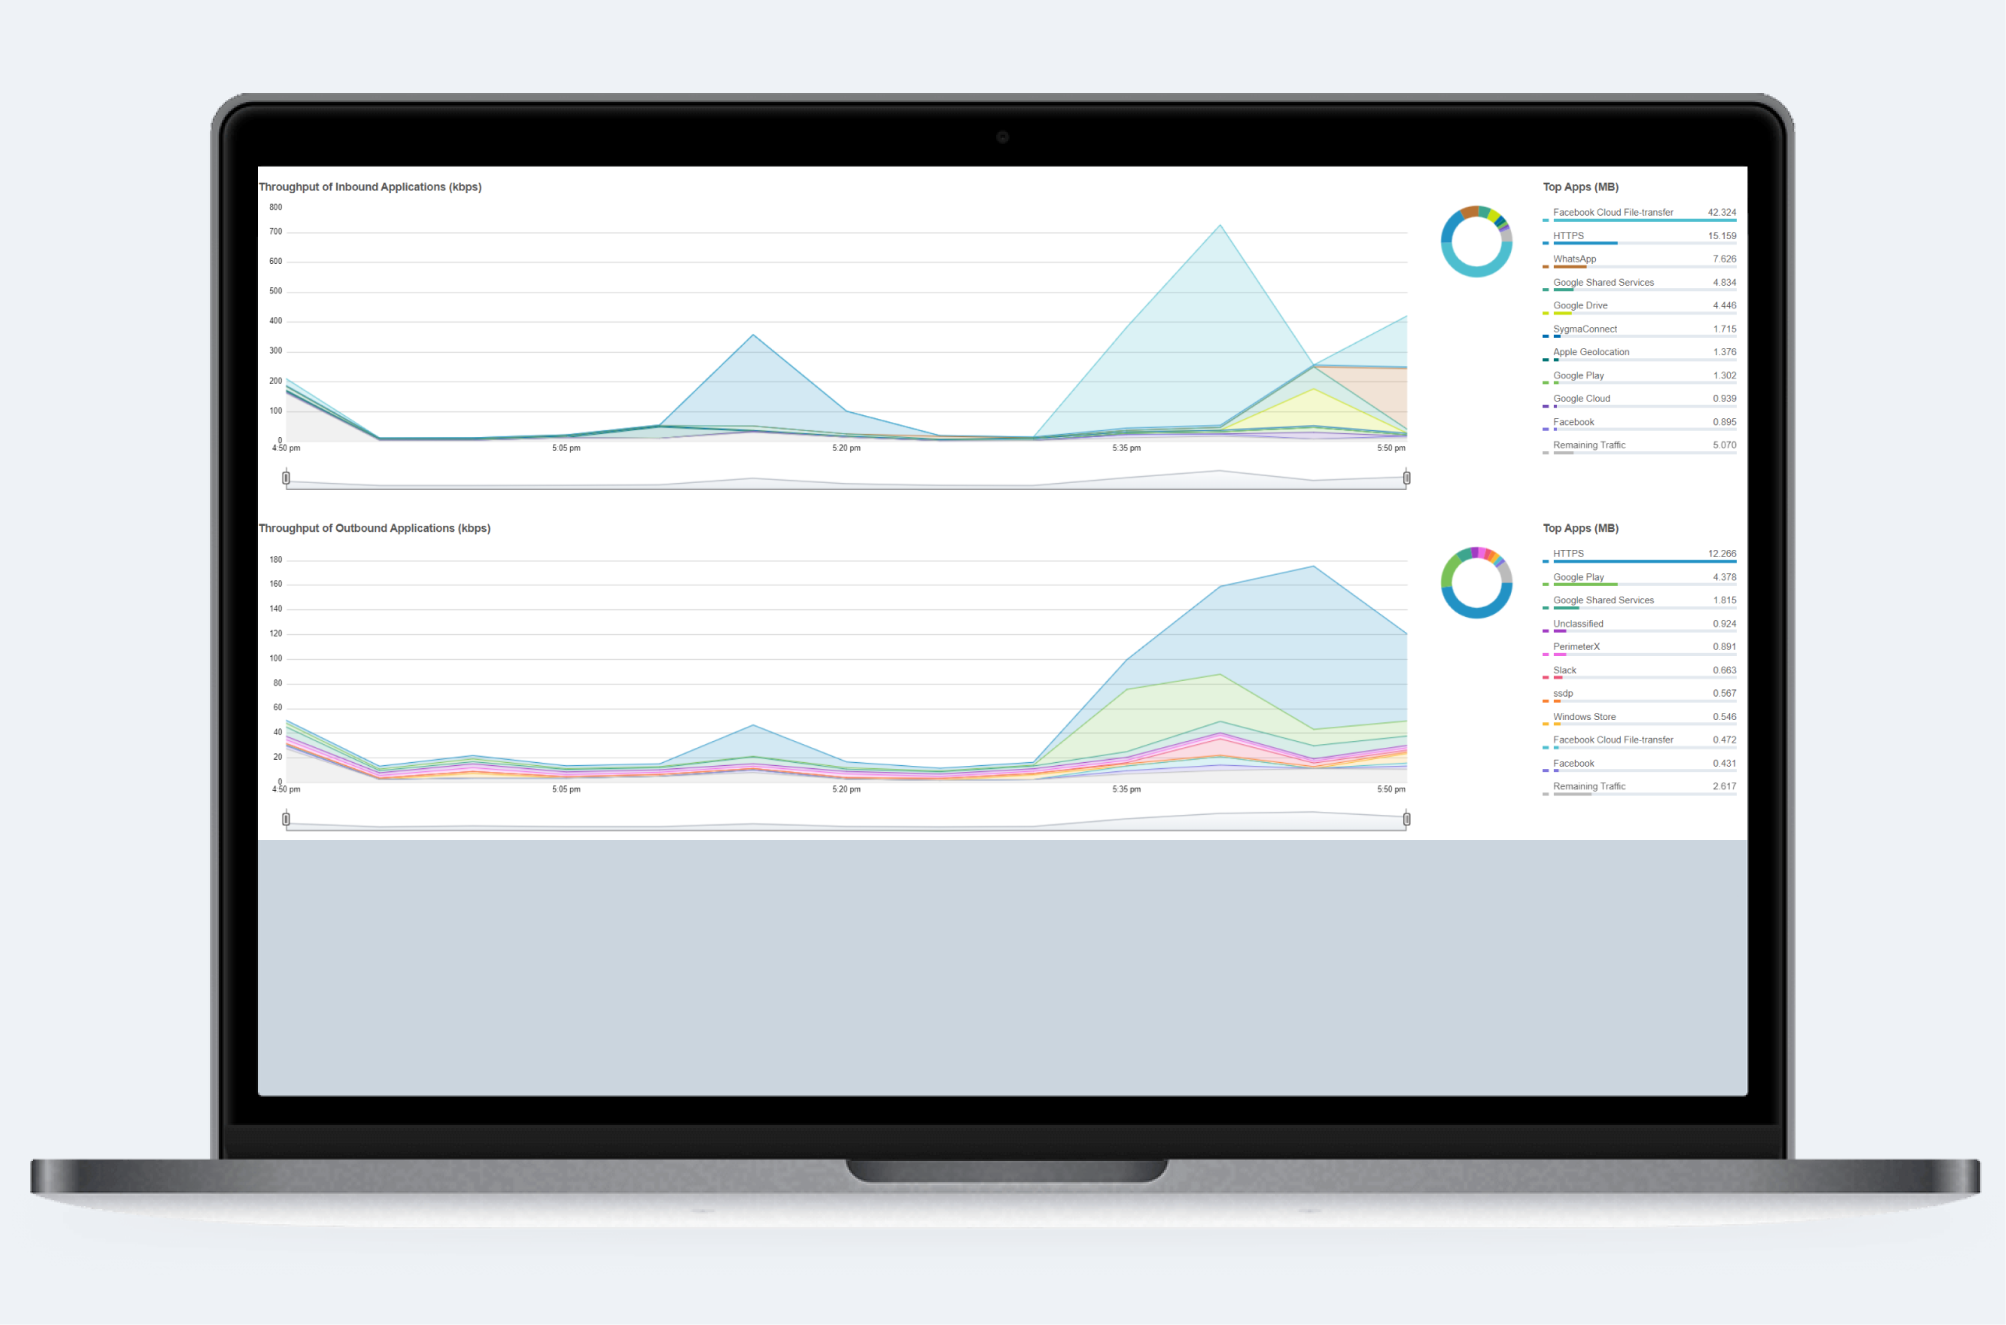
Por ello, las empresas deberían ser capaces de determinar correctamente los sistemas críticos, identificar sus puntos débiles, protegerlos de forma rigurosa y reducir así significativamente los riesgos de incidentes críticos, tal como exige, entre otras normativas, la directiva NIS 2. Para los fines de NIS 2, GFI Software presentó una combinación de las herramientas GFI ClearView y GFI LanGuard. GFI ClearView permite una monitorización integral de la red, la optimización del funcionamiento de las aplicaciones empresariales y el análisis en tiempo real. GFI LanGuard actúa como un consultor de seguridad que escanea la red, inventaría los dispositivos y el software utilizados e instala los parches que faltan.
Autor del artículo: Redacción ZEBR.ai






