

Linux, Microsoft y Google se situaron el año pasado entre los fabricantes con más vulnerabilidades
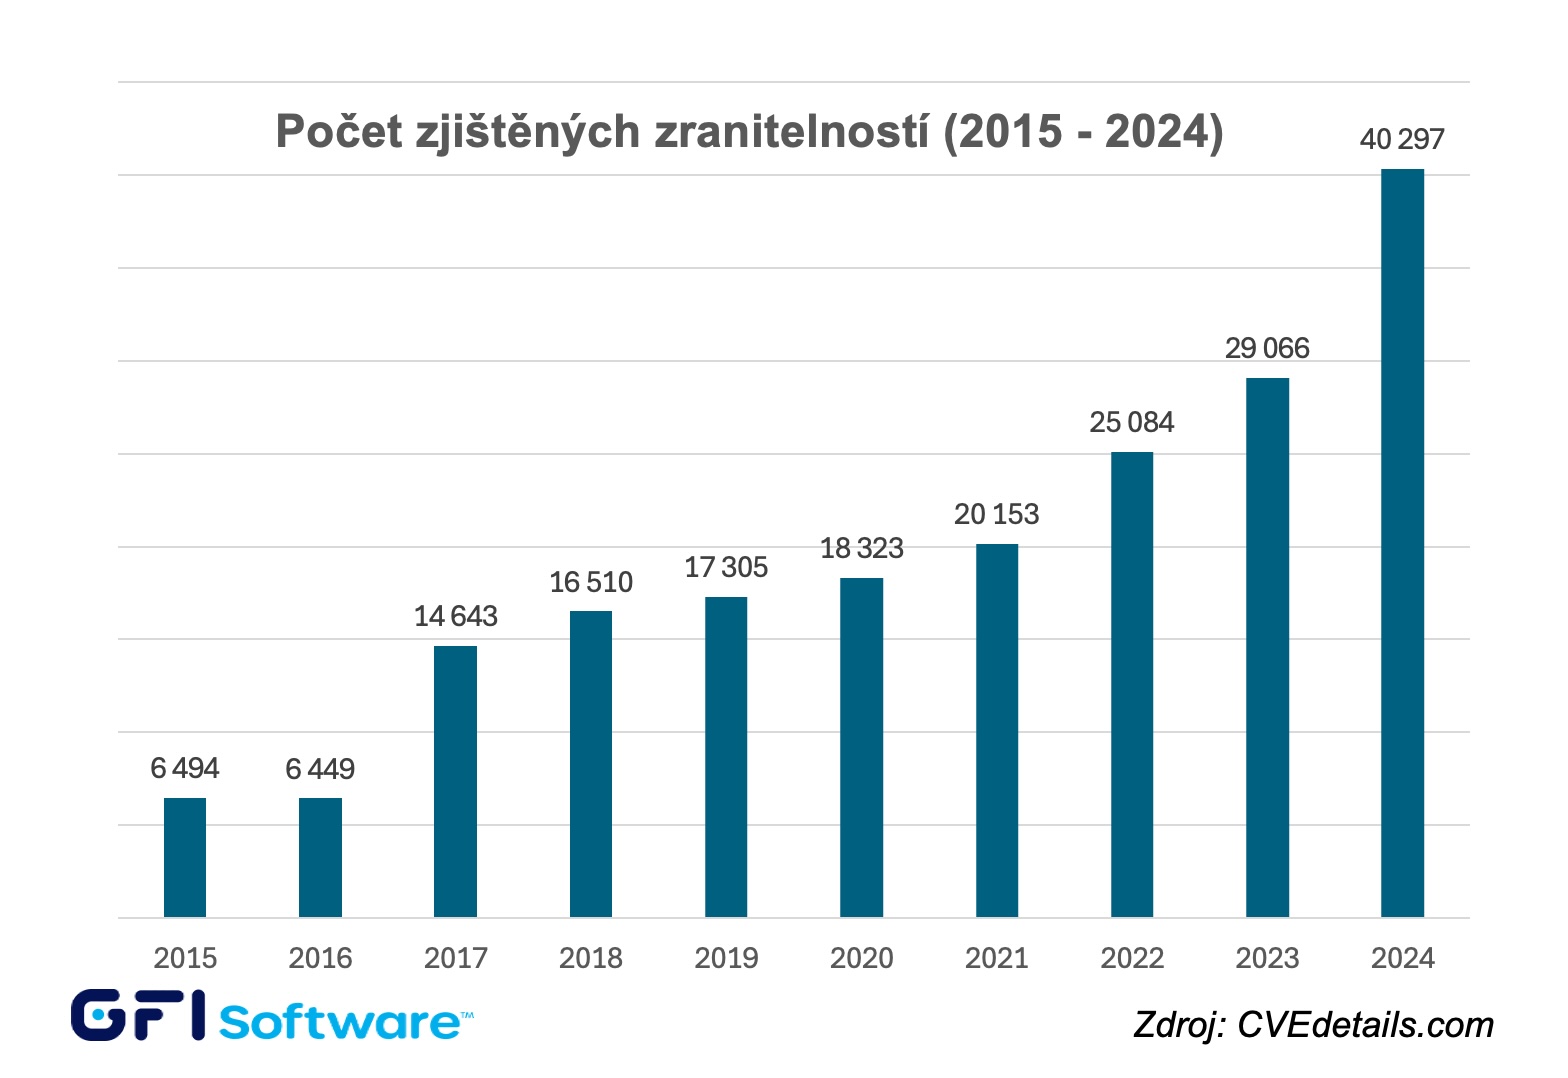
PRAGA, 13 de marzo de 2025 – La empresa GFI Software, proveedor de soluciones de seguridad y gestión para redes empresariales, informó que, según los datos actuales del catálogo de vulnerabilidades detectadas CVE, el año pasado se detectaron un récord de 40.297 vulnerabilidades, es decir, un 39 % más que en 2023. Entre los fabricantes con mayor número de vulnerabilidades el año pasado se encontraron Linux, Microsoft, Google, Adobe y Apple, y los sistemas operativos siguen siendo el software más vulnerable.
Mientras que en 2023 aparecieron un total de 29.066 vulnerabilidades, el año pasado se produjo un aumento literalmente drástico. Otro hecho preocupante es que el tiempo medio entre el anuncio y la explotación de las vulnerabilidades se redujo a solo 5 días, lo que da a los administradores de TI aún menos tiempo para aplicar parches al software y, al mismo tiempo, pone de manifiesto la necesidad urgente de herramientas o servicios automatizados de escaneo de vulnerabilidades y gestión de parches.
Las estadísticas del catálogo CVE del año pasado muestran lo siguiente:
- El fabricante de software con el mayor número de vulnerabilidades el año pasado fue Linux, con 3.461 vulnerabilidades detectadas, seguido por Microsoft (1.125), Google (789), Adobe (760) y Apple (595).
- Entre los sistemas operativos, además de Linux Kernel, se detectó el mayor número de vulnerabilidades en Windows, macOS, Android y Apple iOS.
- Entre las aplicaciones, se descubrió el mayor número de vulnerabilidades en Adobe Experience Manager, Google Chrome y Mozilla Firefox.
«El dramático aumento del número de vulnerabilidades el año pasado demuestra que, a pesar de todos los esfuerzos de los desarrolladores de software, estas imperfecciones y las brechas de seguridad asociadas seguirán existiendo», afirmó Ondřej Šabata, ingeniero de ventas de soluciones GFI Software en ZEBRA SYSTEMS. «Si queremos eliminar los riesgos de seguridad de las vulnerabilidades de software, debemos tener una visión actualizada del software y los dispositivos utilizados en las redes corporativas, realizar escaneos periódicos e implementar una gestión automatizada de parches capaz de hacer frente eficazmente a intervalos cada vez más cortos entre la aparición y la explotación de una vulnerabilidad.»
Dentro de su cartera, GFI Software ofrece la solución GFI LanGuard, que, aprovechando las capacidades de IA, proporciona gestión automatizada de actualizaciones para Windows, MacOS y Linux, escaneo de vulnerabilidades en ordenadores y dispositivos móviles, y auditoría de redes y software. En la versión GFI LanGuard MSP, ofrece a las empresas MSP la posibilidad de proporcionar a sus clientes servicios de escaneo de redes corporativas bajo el modelo «Pay-Per-Scan», especialmente valorado por las organizaciones del segmento SMB. Desde este año, GFI LanGuard también forma parte de la plataforma en la nube GFI AppManager.
Autor del artículo: Redacción ZEBR.ai






