

Az SMB szegmenst célzó támadások számának növekedése miatt az SMB szervezeteknek is képesnek kell lenniük a gyenge pontok feltárására a kiberbűnözők előtt
PRÁGA, 2022. augusztus 8. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója rámutatott, hogy mivel az SMB szervezetek 56%-a már kiberbiztonsági támadás célpontjává vált, a rendszeres biztonsági audit a kis- és közepes méretű szervezetek számára is megtérül. Célja a vállalati hálózatok sérülékenységeinek feltárása, mielőtt a támadók kihasználnák azokat, ezáltal minimalizálva a vállalati rendszerek elleni támadások kockázatát.
„Sok SMB vállalat úgy véli, hogy nem érdekes célpont a támadók számára, ezért nincs meggyőződve a biztonsági audit szükségességéről” – mondta Jozef Kačala, a GFI Software globális értékesítéstámogatási alelnöke. „Ez azonban téves feltételezés, hiszen a hackerek elsősorban oda mennek, ahol kisebb ellenállásra számítanak. Ebből a szempontból az SMB-k ideális célpontok, mert kis IT-biztonsági költségvetéssel rendelkeznek, minimális számú védelmi eszközt és intézkedést alkalmaznak, valamint kis létszámú vagy egyáltalán nem létező IT-szakértői csapatuk van.”
A biztonsági audit többek között képes:
- értékelni a szervezeten belüli adatáramlást
- azonosítani az IT-infrastruktúra sérülékenységeit
- észlelni a problémákat
- értékelni a belső és külső folyamatokat
- azonosítani azokat a gyenge pontokat, amelyeken keresztül a hackerek behatolhatnak
- biztosítani az egyre többféle előírásnak és szabályozásnak való megfelelést
Az egyes vállalatok folyamatosan bővülő IT-környezetére tekintettel egy biztonsági audit akár több tucat olyan műveletet is magában foglal, amelyek az IT-biztonság szintjét vizsgálják. Bár egy átlagos SMB vállalatnál a biztonsági audit teljes egészében manuálisan is elvégezhető, minden egyes, speciális eszköz segítségével végrehajtott auditművelet értékes időt takarít meg az IT-rendszergazda számára. Ezáltal gyakoribb auditálást tesz lehetővé, egyszerűsíti a teljes folyamatot, csökkenti az audit költségeit, és végül az emberi hibák mértékét is mérsékli.
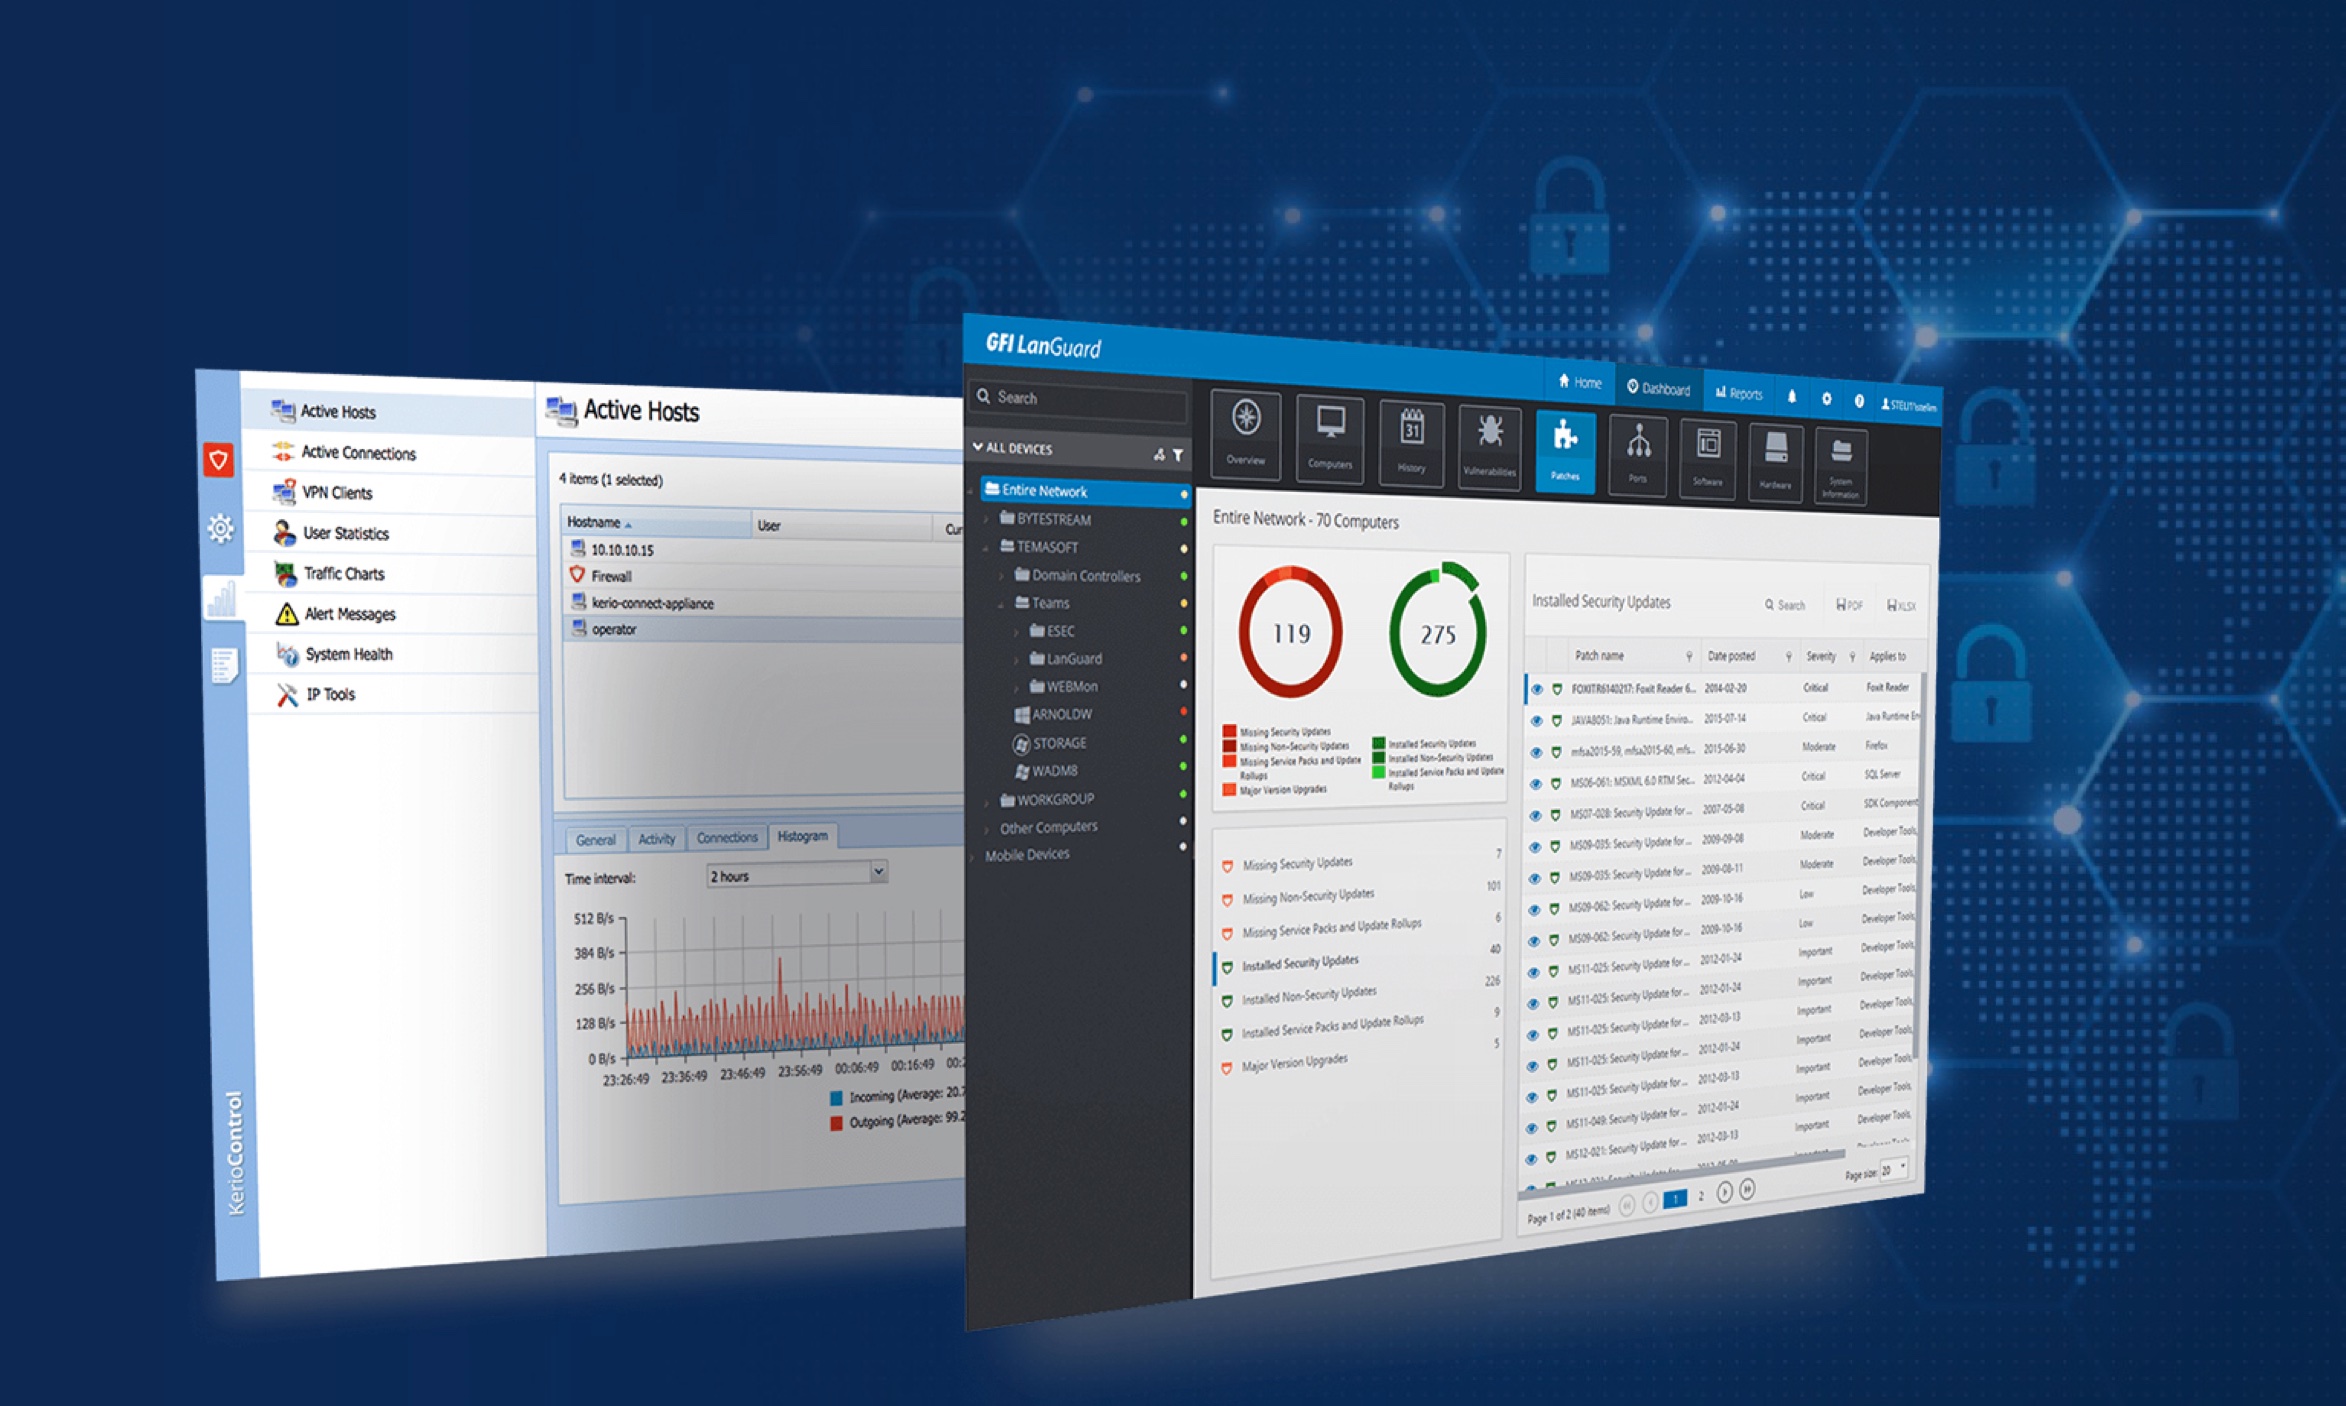
Ilyen eszköz például a GFI LanGuard, amely a javításkezelésre és a sérülékenységek felderítésére összpontosít. Segíthet például a fenyegetések azonosításában, a szerverek vizsgálatában, a telepített operációs rendszerek azonosításában, az operációs rendszerek és harmadik féltől származó szoftverek frissítéseinek ellenőrzésében, a jogosulatlan hozzáférési pontok felkutatásában stb. A megoldás emellett teljes listát készít a vállalati hálózatok aktív eszközeiről, beleértve azok sorozatszámát is, és képes azonosítani a bejelentkezett felhasználókat, a futó szolgáltatásokat, a lehetséges sérülékenységeket, illetve a nyitott TCP- és UDP-portokat.
A cikk szerzője: ZEBR.ai szerkesztőség






