

Gezien de toename van aanvallen gericht op het SMB-segment moeten ook SMB-organisaties zwakke plekken kunnen ontdekken voordat cyberaanvallers dat doen
PRAAG, 8 augustus 2022 – GFI Software, leverancier van beveiligingsoplossingen voor bedrijfsnetwerken, stelt dat, nu al 56% van de SMB-organisaties het doelwit is geworden van cyberaanvallen, het ook voor kleine en middelgrote organisaties loont om regelmatig een beveiligingsaudit uit te voeren. Het doel hiervan is kwetsbaarheden in bedrijfsnetwerken op te sporen voordat aanvallers er toegang toe krijgen, en zo de risico's van aanvallen op bedrijfssystemen te minimaliseren.
„Veel SMB-bedrijven denken dat zij niet interessant zijn voor aanvallers en zijn niet overtuigd van de noodzaak van een beveiligingsaudit,“ aldus Jozef Kačala, Vicepresident of Global Sales Engineering bij GFI Software. „Maar dat is een verkeerde aanname, want hackers gaan vooral daarheen waar zij minder weerstand verwachten. Vanuit dit oogpunt zijn SMB's ideaal, omdat zij kleine budgetten voor IT-beveiliging hebben, slechts een minimum aan verdedigingsmiddelen en maatregelen gebruiken en over kleine of helemaal geen teams van IT-specialisten beschikken.“
Een beveiligingsaudit kan onder meer:
- gegevensstromen binnen de organisatie beoordelen
- kwetsbaarheden in de IT-infrastructuur identificeren
- problemen detecteren
- interne of externe processen beoordelen
- zwakke plekken identificeren waardoor hackers zouden kunnen binnendringen
- ervoor zorgen dat wordt voldaan aan een steeds groter aantal uiteenlopende voorschriften en richtlijnen
Vanwege de voortdurend groeiende IT-omgeving binnen afzonderlijke bedrijven omvat een beveiligingsaudit vaak tientallen handelingen die het niveau van IT-beveiliging controleren. Hoewel een beveiligingsaudit in een gebruikelijk SMB-bedrijf volledig handmatig kan worden uitgevoerd, bespaart elke auditactie die met behulp van een specifiek hulpmiddel wordt uitgevoerd kostbare tijd van de IT-beheerder. Daardoor kunnen audits vaker worden uitgevoerd, wordt het hele proces vereenvoudigd en dalen de auditkosten, terwijl ook de kans op menselijke fouten afneemt.
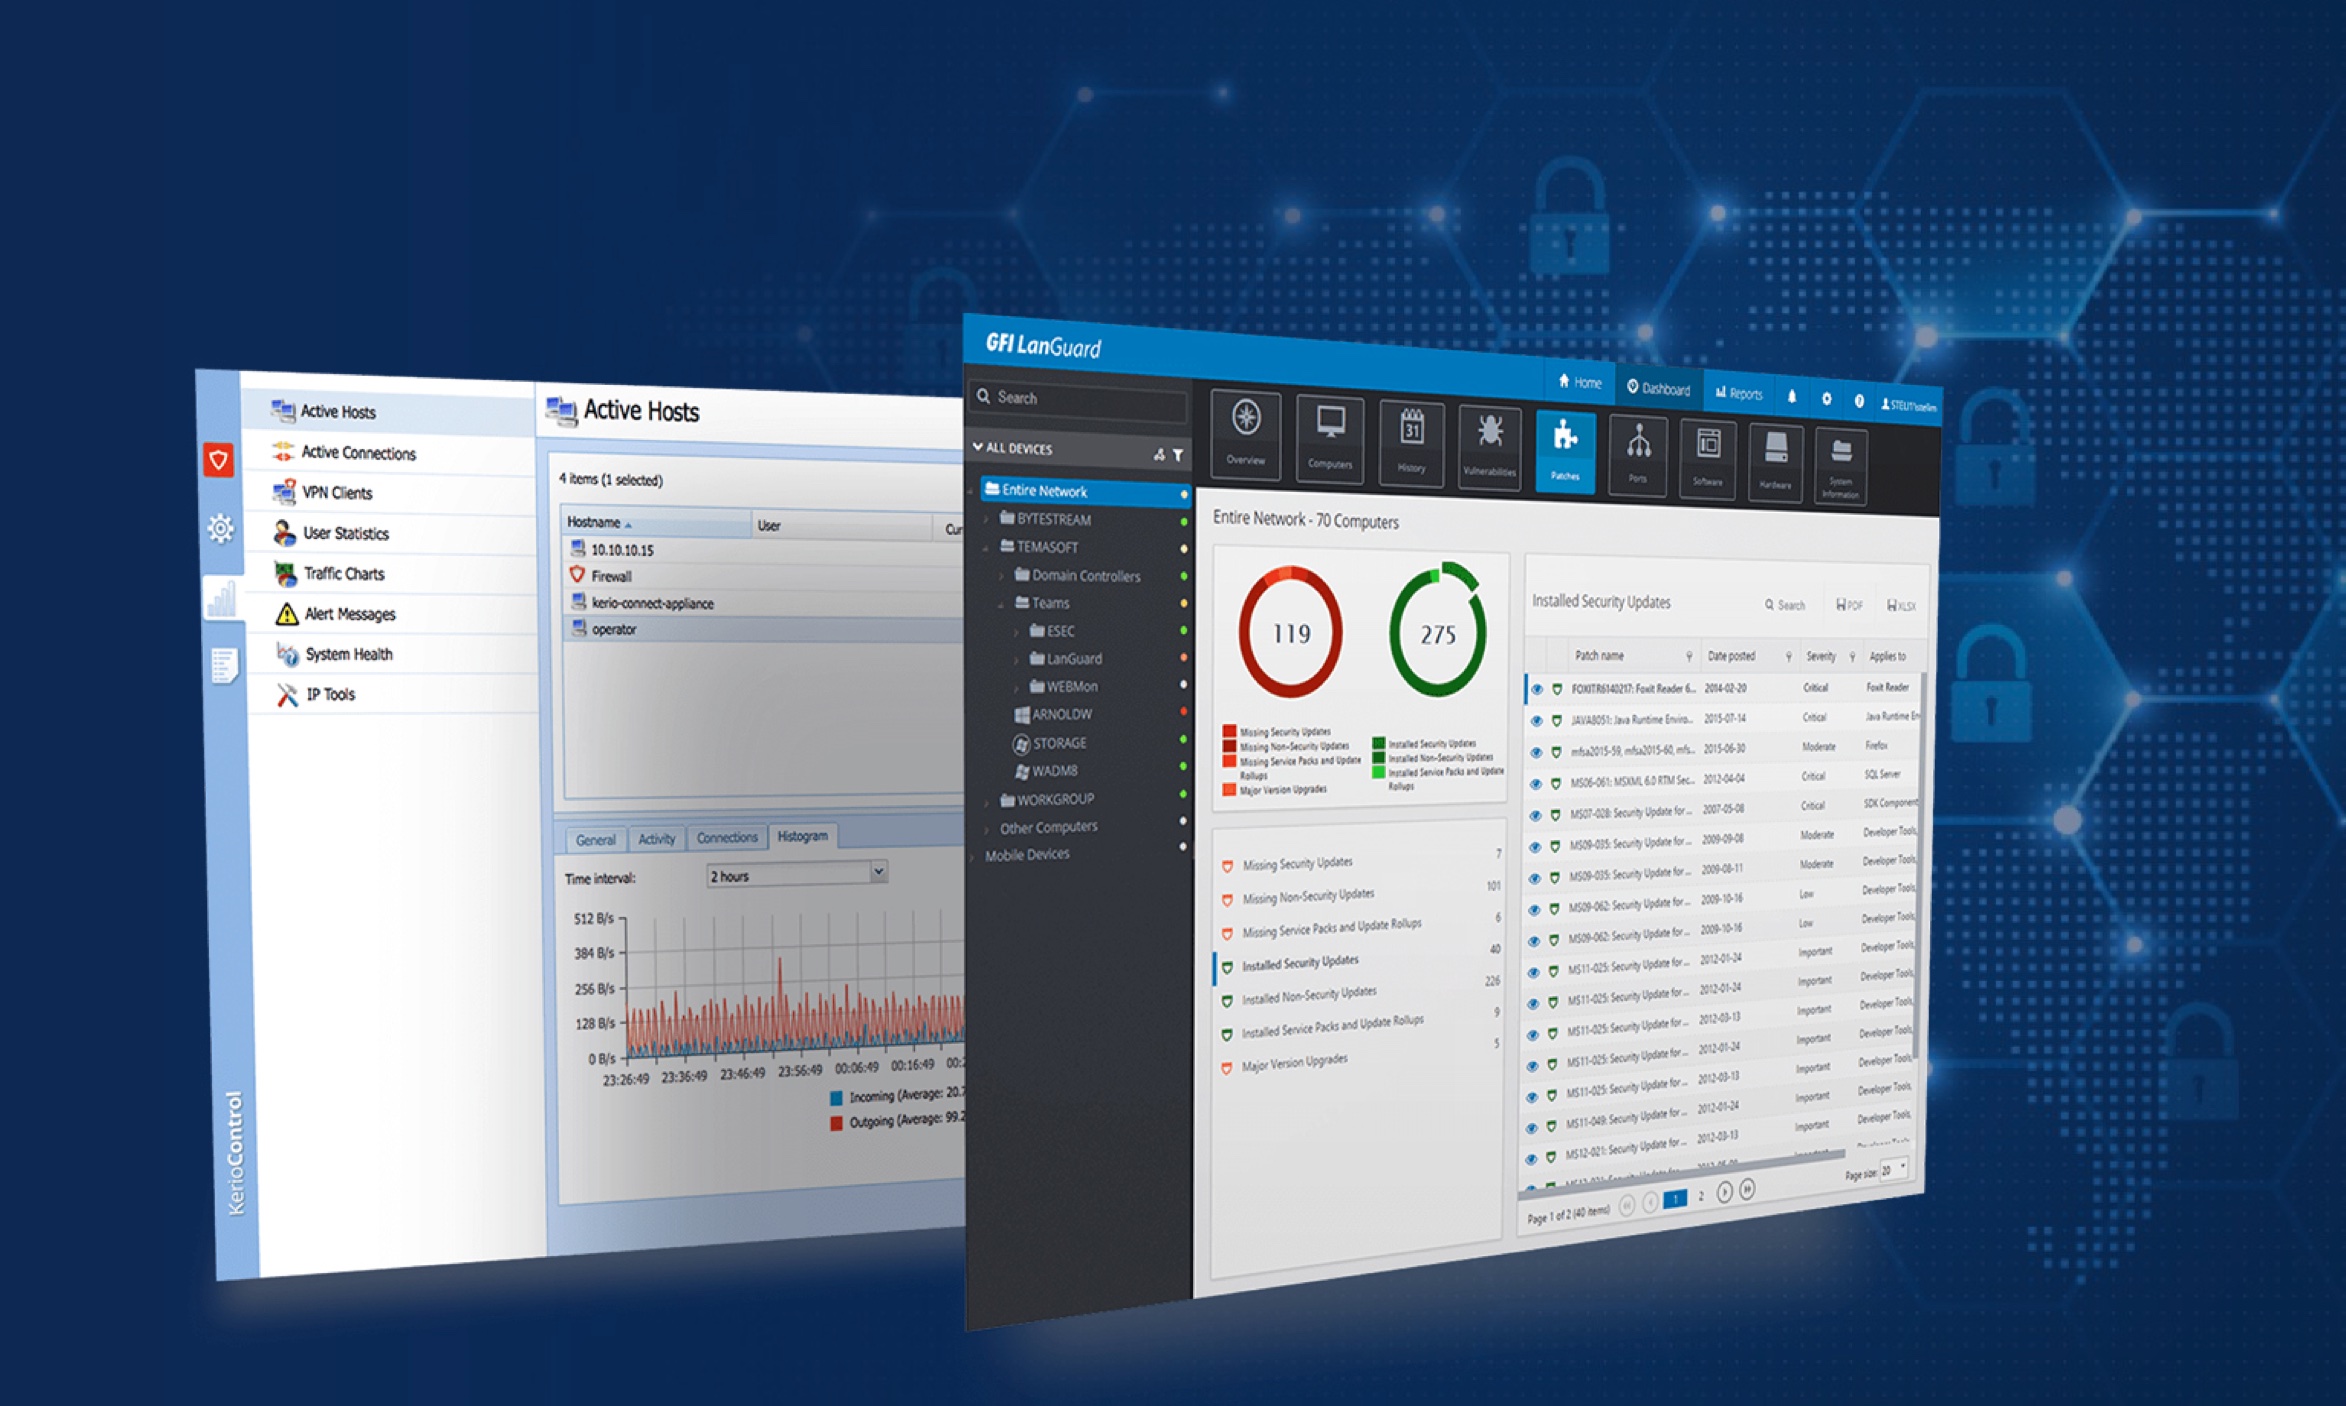
Een voorbeeld van een dergelijk hulpmiddel is GFI LanGuard, dat zich richt op patchmanagement en het opsporen van kwetsbaarheden. Het kan bijvoorbeeld helpen bij het identificeren van dreigingen, het inspecteren van servers, het identificeren van geïnstalleerde besturingssystemen, het controleren van updates voor het besturingssysteem en software van derden, het zoeken naar punten met ongeautoriseerde toegang enzovoort. De oplossing maakt ook een volledige inventaris van actieve apparaten in bedrijfsnetwerken, inclusief serienummers, en kan aangemelde gebruikers, actieve services, mogelijke kwetsbaarheden of geopende TCP- en UDP-poorten identificeren.
Auteur van het artikel: ZEBR.ai-redactie






