Vzhledem k nárůstu útoků cílených na SMB segment musejí i SMB organizace umět odhalit slabá místa dříve než kybernetičtí útočníci
PRAHA, 8. srpna 2022 – Společnost GFI Software, dodavatel řešení bezpečnosti v podnikových sítích, uvedla, vzhledem k tomu, že již 56 % SMB organizací se stalo terčem kybernetických útoků, vyplatí se provádět pravidelný bezpečnostní audit i malým a středním organizacím. Jeho cílem je odhalit zranitelnosti ve firemních sítích dříve, než se k nim dostanou útočníci, a tím minimalizovat rizika napadení firemních systémů.
„Mnoho SMB firem se domnívá, že jsou pro útočníky nezajímavé, a není přesvědčeno o potřebnosti bezpečnostního auditu,“ řekl Jozef Kačala, Vicepresident of Global Sales Engineering ve společnosti GFI Software. „Ale to je chybná úvaha, neboť hackeři jdou zejména tam, kde cítí menší odpor. Z tohoto pohledu jsou SMB ideální, protože mají malé rozpočty na IT bezpečnost, využívají minimum obranných nástrojů a opatření, a disponují malými či žádnými týmy IT odborníků.“
Bezpečnostní audit mj. dokáže:
- vyhodnotit datové toky v organizaci
- identifikovat zranitelnosti IT infrastruktury
- detekovat problémy
- vyhodnotit interní či externí procesy
- identifikovat slabá místa, kudy by mohli hackeři proniknout
- zajistit dosažení shody se stále větším počtem nejrůznějších předpisů a nařízení
Vzhledem k neustále se rozšiřujícímu IT prostředí v jednotlivých firmách zahrnuje bezpečnostní audit až několik desítek úkonů, které prověřují úroveň IT bezpečnosti. I když lze bezpečnostní audit v běžné SMB společnosti provést kompletně manuálně, na druhou stranu každý auditní úkon provedený s pomocí specifického nástroje šetří drahocenný čas IT správce. Tím pádem umožňuje auditovat častěji, zjednodušuje celý proces a snižuje náklady na audit, a konečně i snižuje úroveň lidské chybovosti.
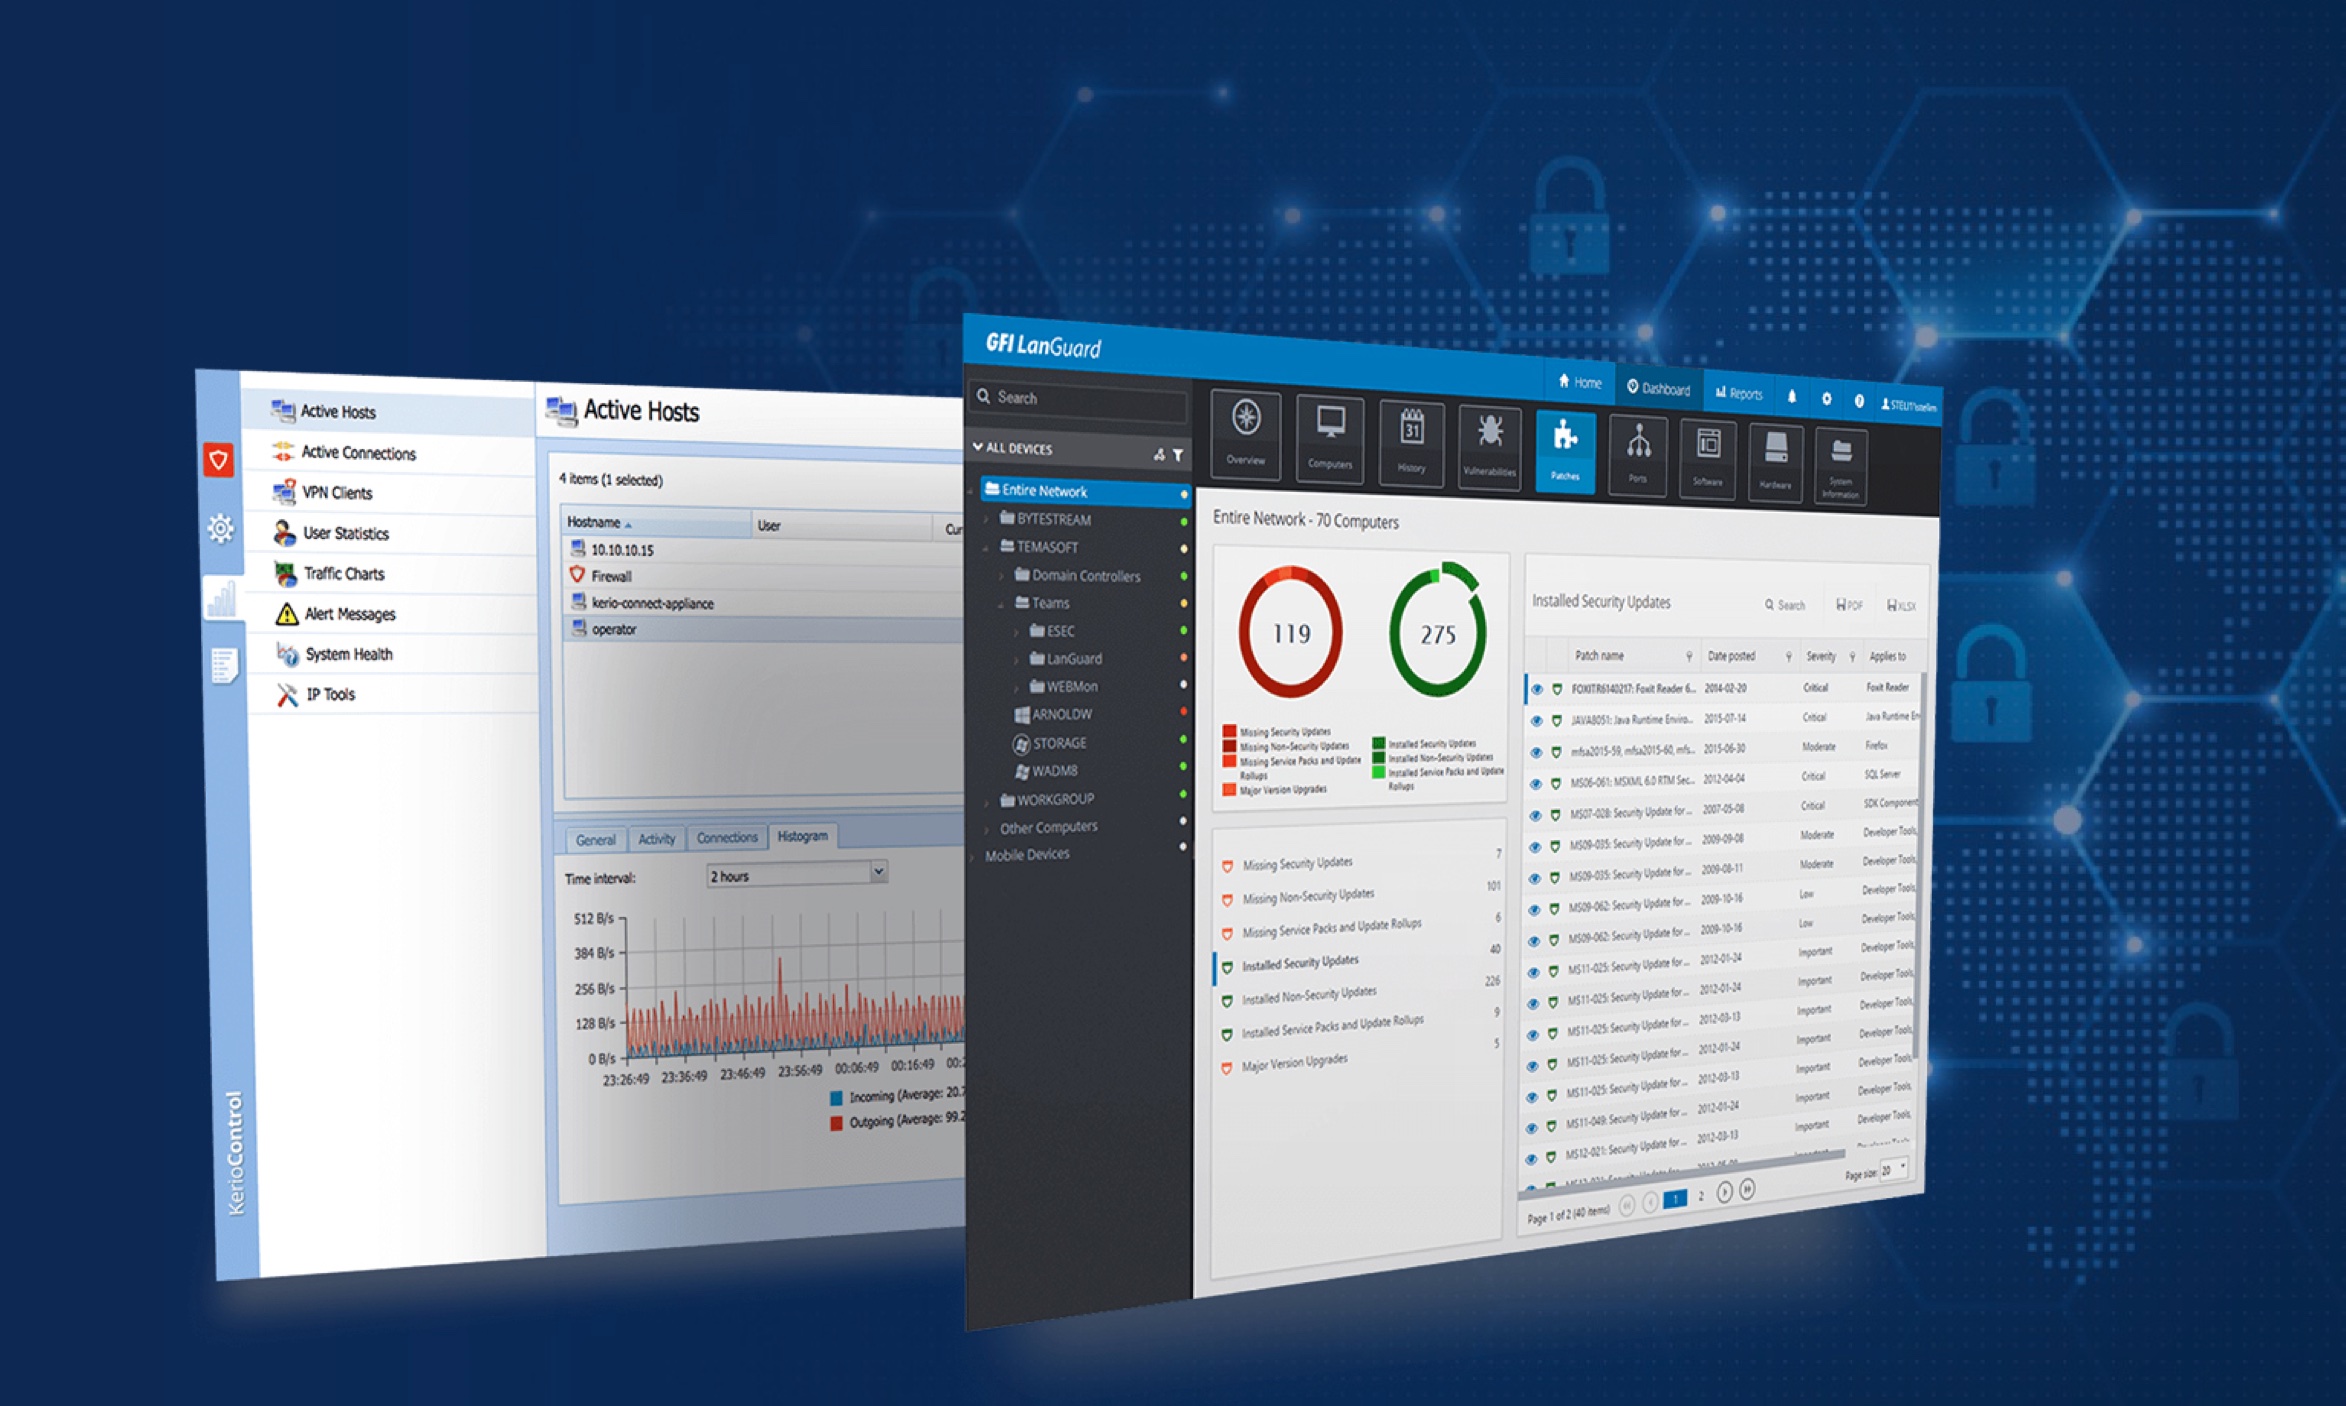
Příkladem takového nástroje je GFI LanGuard, který se zaměřuje na patch management a zjišťování zranitelností. Ten je schopen například pomoci při identifikaci hrozeb, inspekci serverů, identifikaci instalovaných operačních systémů, kontrole aktualizací OS a softwaru třetích stran, vyhledávání bodů s neautorizovaným přístupem apod. Řešení také pořizuje kompletní seznam aktivních zařízení ve firemních sítích včetně sériových čísel a dokáže identifikovat zalogované uživatele, běžící služby, možné zranitelnosti či otevřené TCP a UDP porty.
Autor článku: Redakce ZEBR.ai