

Për shkak të rritjes së sulmeve që synojnë segmentin SMB, edhe organizatat SMB duhet të jenë në gjendje të zbulojnë pikat e dobëta përpara sulmuesve kibernetikë
PRAGË, 8 gusht 2022 – Kompania GFI Software, ofrues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, deklaroi se, duke qenë se tashmë 56% e organizatave SMB janë bërë objektiv i sulmeve kibernetike, ia vlen që edhe organizatat e vogla dhe të mesme të kryejnë auditime të rregullta sigurie. Qëllimi i tij është të zbulohen cenueshmëritë në rrjetet e kompanisë përpara se sulmuesit t’i gjejnë ato dhe kështu të minimizohen rreziqet e sulmeve ndaj sistemeve të kompanisë.
„Shumë kompani SMB mendojnë se nuk janë interesante për sulmuesit dhe nuk janë të bindura për nevojën e një auditimi të sigurisë“, tha Jozef Kačala, Zëvendëspresident i Inxhinierisë Globale të Shitjeve në GFI Software. „Por ky është një supozim i gabuar, sepse hakerët shkojnë kryesisht aty ku ndiejnë më pak rezistencë. Nga kjo pikëpamje, SMB-të janë ideale, sepse kanë buxhete të vogla për sigurinë e IT-së, përdorin minimumin e mjeteve dhe masave mbrojtëse dhe kanë ekipe të vogla ose aspak ekipe ekspertësh të IT-së.“
Një auditim sigurie mund, ndër të tjera, të:
- vlerësojë rrjedhat e të dhënave në organizatë
- identifikojë cenueshmëritë e infrastrukturës së IT-së
- zbulojë problemet
- vlerësojë proceset e brendshme ose të jashtme
- identifikojë pikat e dobëta nëpër të cilat hakerët mund të depërtojnë
- sigurojë pajtueshmërinë me një numër gjithnjë e më të madh rregulloresh dhe kërkesash të ndryshme
Duke pasur parasysh mjedisin e IT-së që po zgjerohet vazhdimisht në kompani të veçanta, një auditim sigurie përfshin deri në disa dhjetëra veprime që verifikojnë nivelin e sigurisë së IT-së. Edhe pse auditimi i sigurisë në një kompani të zakonshme SMB mund të kryhet tërësisht manualisht, nga ana tjetër, çdo veprim auditimi i kryer me ndihmën e një mjeti specifik kursen kohën e çmuar të administratorit të IT-së. Si rrjedhojë, mundëson auditime më të shpeshta, thjeshton të gjithë procesin dhe ul kostot e auditimit, si dhe në fund ul nivelin e gabimeve njerëzore.
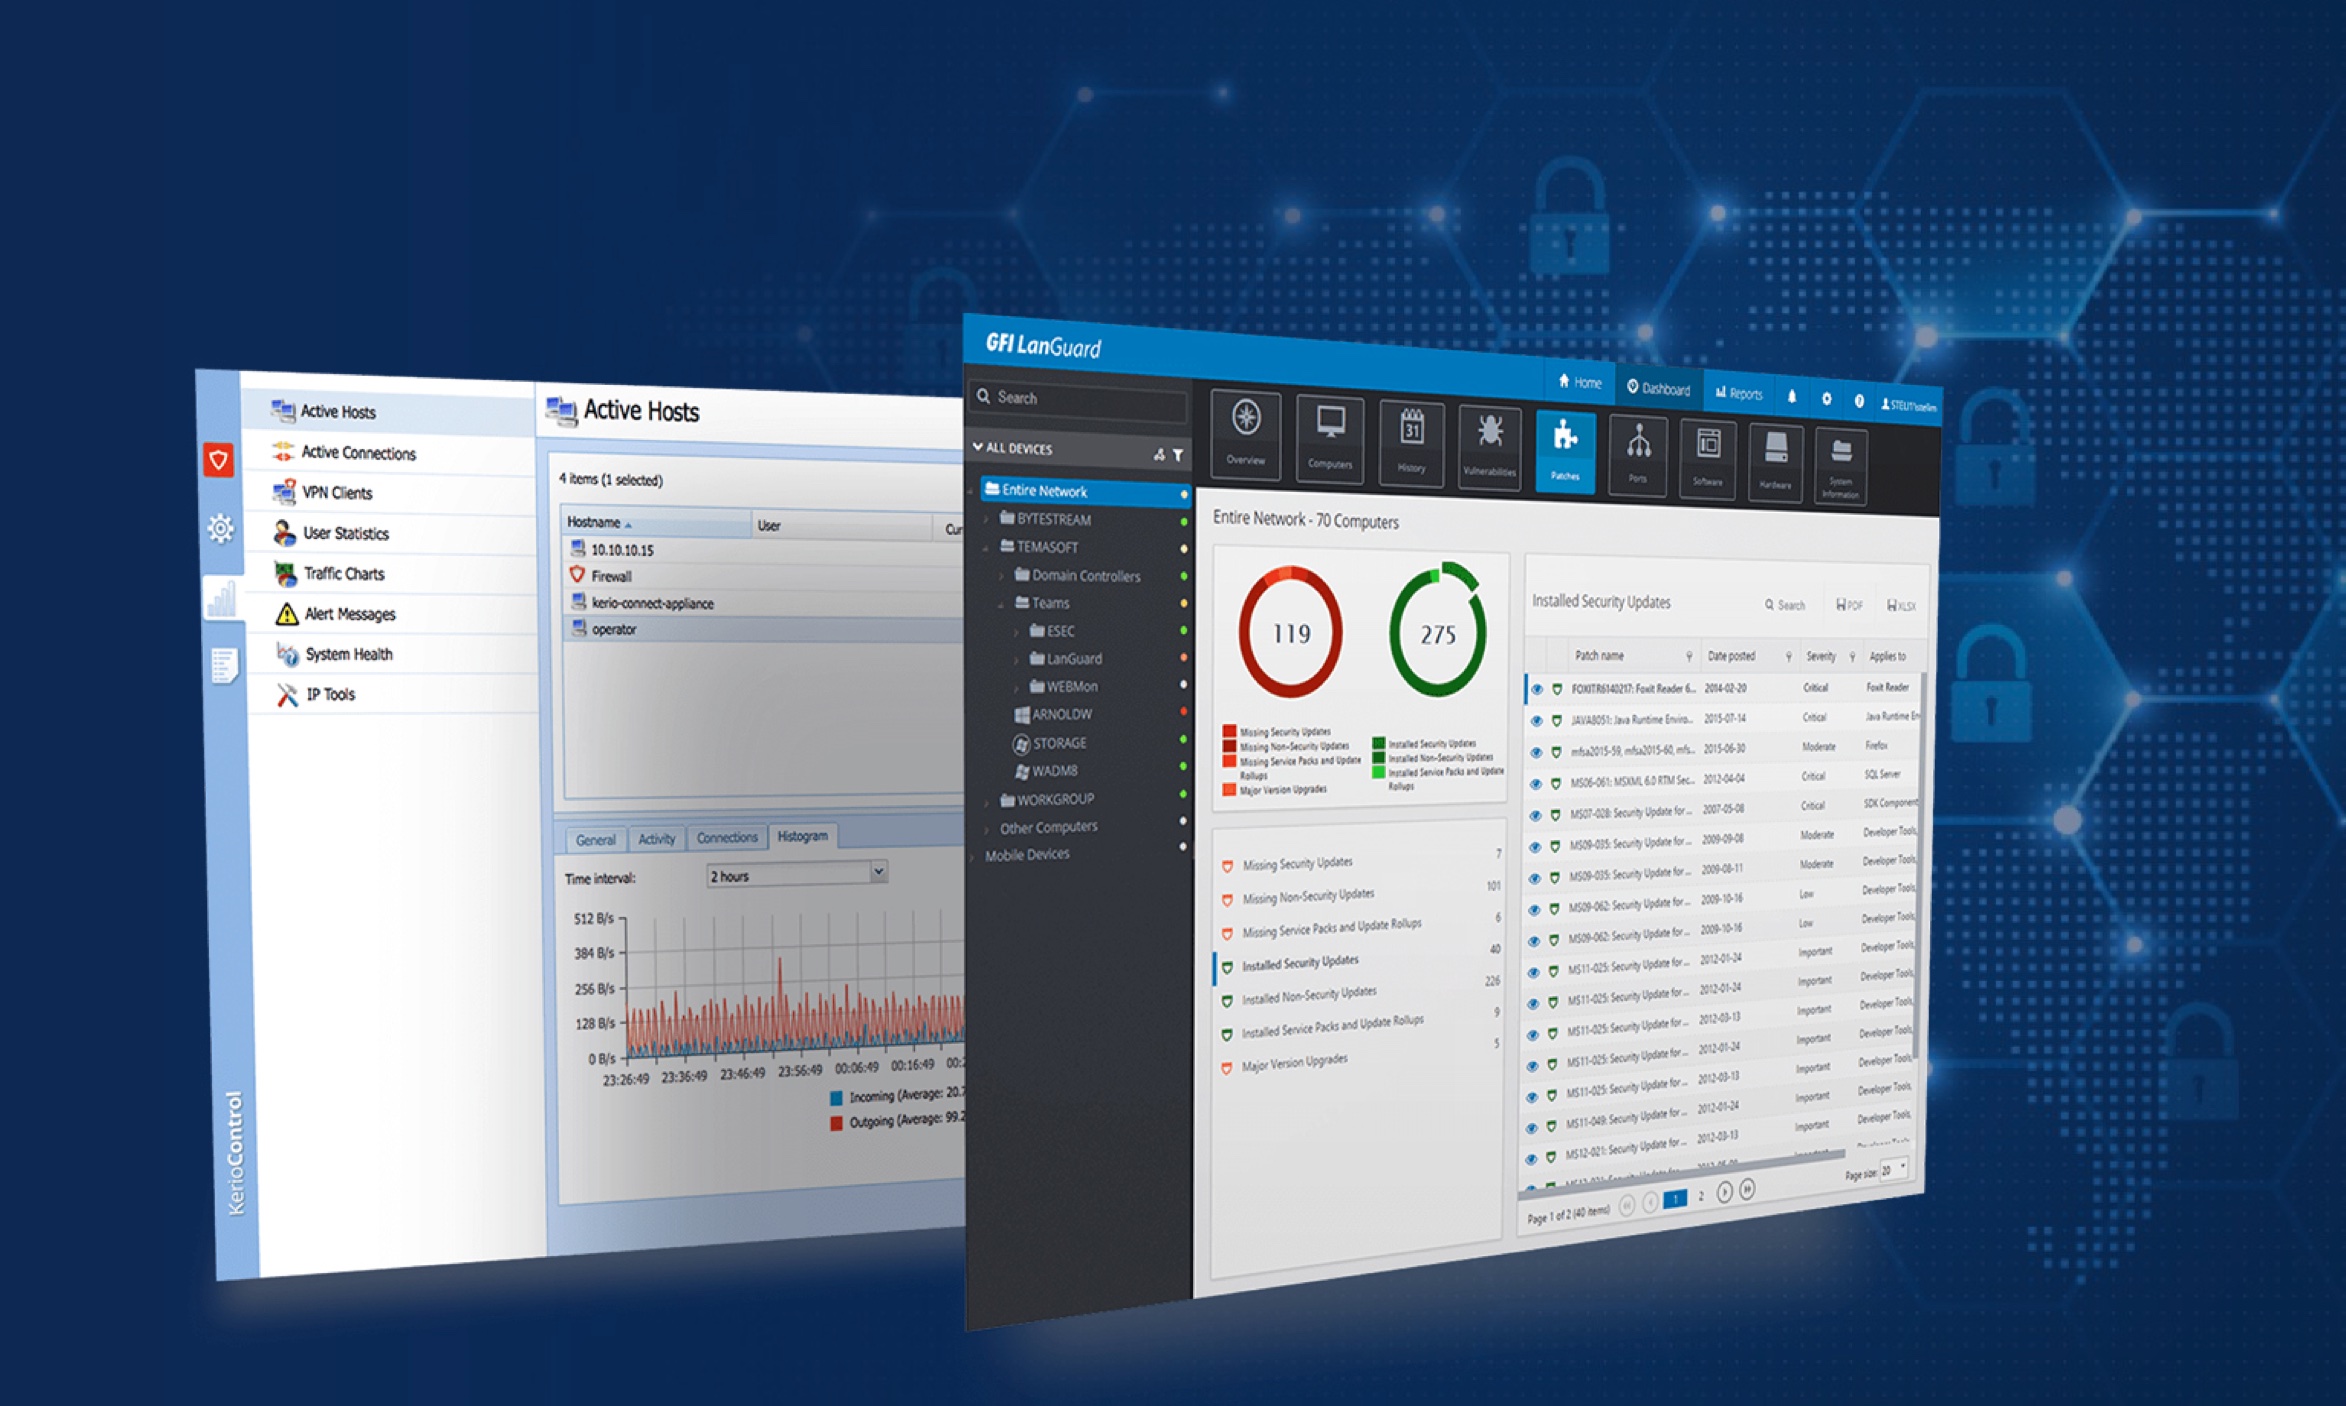
Shembull i një mjeti të tillë është GFI LanGuard, i cili fokusohet në menaxhimin e patch-eve dhe zbulimin e cenueshmërive. Ai mund, për shembull, të ndihmojë në identifikimin e kërcënimeve, inspektimin e serverëve, identifikimin e sistemeve operative të instaluara, kontrollin e përditësimeve të sistemit operativ dhe softuerit të palëve të treta, kërkimin e pikave me qasje të paautorizuar etj. Zgjidhja gjithashtu krijon një listë të plotë të pajisjeve aktive në rrjetet e kompanisë, përfshirë numrat serialë, dhe mund të identifikojë përdoruesit e identifikuar, shërbimet në ekzekutim, cenueshmëritë e mundshme ose portat e hapura TCP dhe UDP.
Autori i artikullit: Redaksia ZEBR.ai



