

Vzhľadom na nárast útokov zameraných na segment SMB musia aj organizácie SMB vedieť odhaliť slabé miesta skôr než kybernetickí útočníci
PRAHA, 8. augusta 2022 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že vzhľadom na to, že už 56 % organizácií SMB sa stalo terčom kybernetických útokov, oplatí sa vykonávať pravidelný bezpečnostný audit aj v malých a stredných organizáciách. Jeho cieľom je odhaliť zraniteľnosti vo firemných sieťach skôr, než sa k nim dostanú útočníci, a tým minimalizovať riziká napadnutia firemných systémov.
„Mnohé SMB firmy sa domnievajú, že sú pre útočníkov nezaujímavé, a nie sú presvedčené o potrebe bezpečnostného auditu,“ povedal Jozef Kačala, Vicepresident of Global Sales Engineering v spoločnosti GFI Software. „To je však chybná úvaha, pretože hackeri idú najmä tam, kde cítia menší odpor. Z tohto pohľadu sú SMB ideálne, pretože majú malé rozpočty na IT bezpečnosť, využívajú minimum obranných nástrojov a opatrení a disponujú malými alebo žiadnymi tímami IT odborníkov.“
Bezpečnostný audit okrem iného dokáže:
- vyhodnotiť dátové toky v organizácii
- identifikovať zraniteľnosti IT infraštruktúry
- detegovať problémy
- vyhodnotiť interné či externé procesy
- identifikovať slabé miesta, cez ktoré by mohli hackeri preniknúť
- zabezpečiť dosiahnutie súladu so stále väčším počtom najrôznejších predpisov a nariadení
Vzhľadom na neustále sa rozširujúce IT prostredie v jednotlivých firmách zahŕňa bezpečnostný audit až niekoľko desiatok úkonov, ktoré preverujú úroveň IT bezpečnosti. Aj keď možno bezpečnostný audit v bežnej spoločnosti SMB vykonať kompletne manuálne, každý auditný úkon vykonaný s pomocou špecifického nástroja šetrí drahocenný čas IT správcu. Umožňuje teda vykonávať audity častejšie, zjednodušuje celý proces a znižuje náklady na audit, a napokon aj úroveň ľudskej chybovosti.
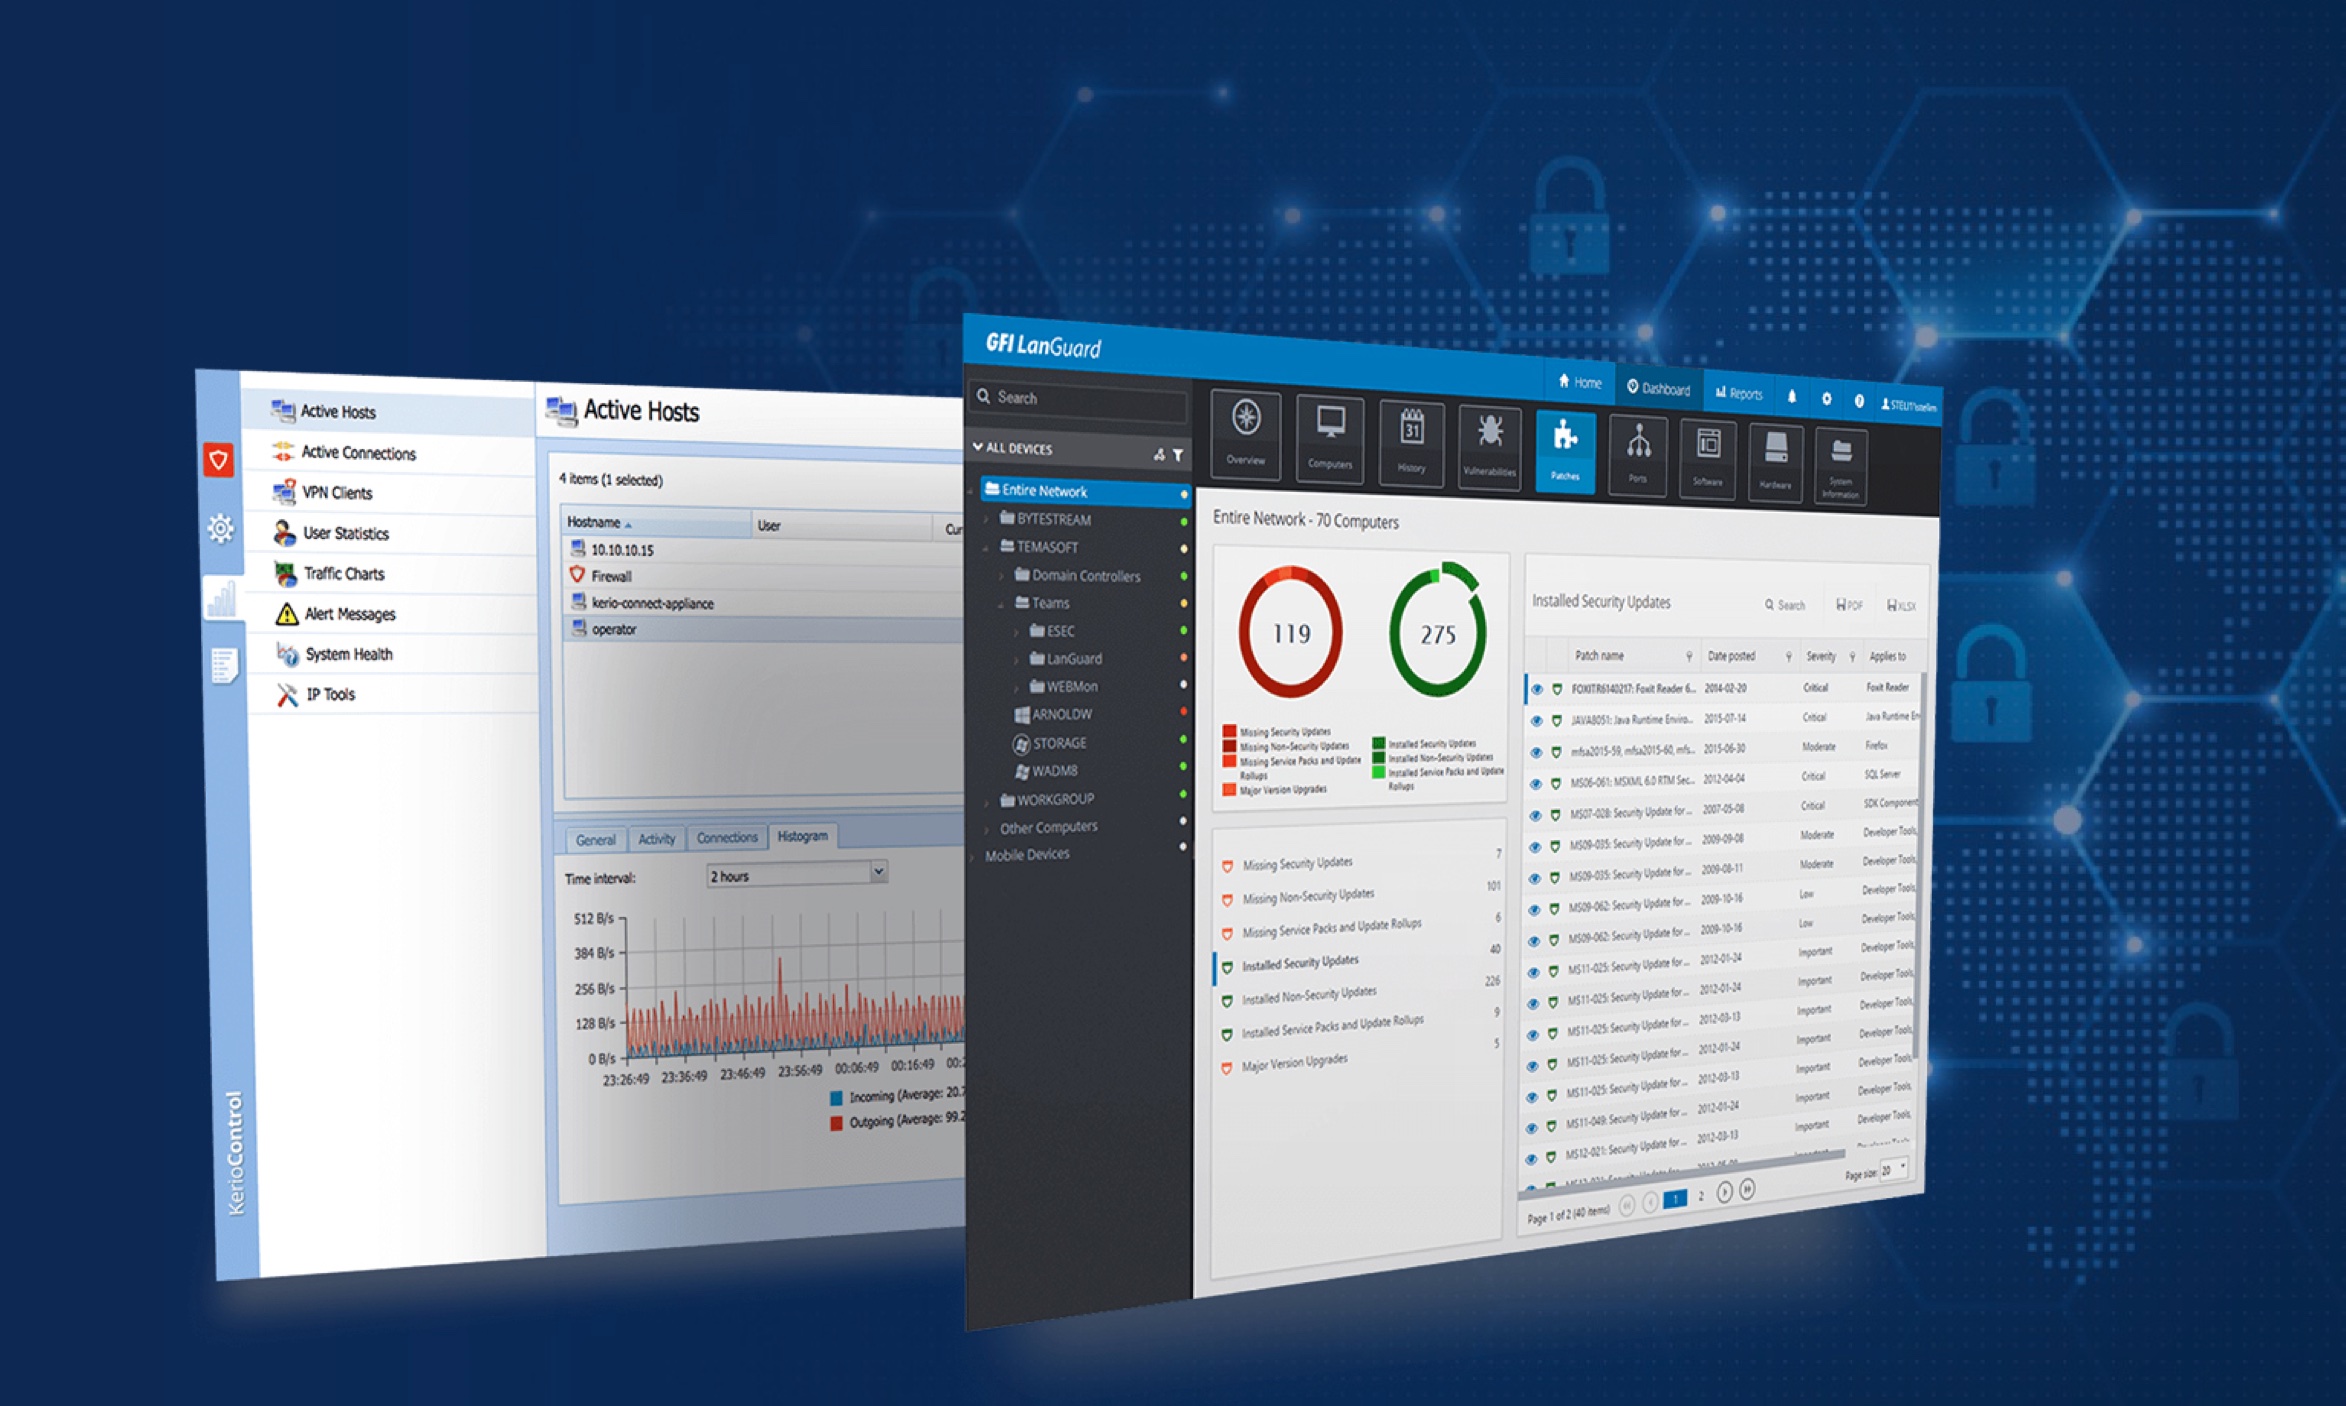
Príkladom takého nástroja je GFI LanGuard, ktorý sa zameriava na patch management a zisťovanie zraniteľností. Dokáže napríklad pomôcť pri identifikácii hrozieb, inšpekcii serverov, identifikácii nainštalovaných operačných systémov, kontrole aktualizácií OS a softvéru tretích strán, vyhľadávaní bodov s neautorizovaným prístupom a podobne. Riešenie tiež vytvára kompletný zoznam aktívnych zariadení vo firemných sieťach vrátane sériových čísel a dokáže identifikovať prihlásených používateľov, spustené služby, možné zraniteľnosti či otvorené TCP a UDP porty.
Autor článku: Redakcia ZEBR.ai






