

Zaradi naraščanja napadov, usmerjenih v segment SMB, morajo tudi organizacije SMB znati odkriti šibke točke prej kot kibernetski napadalci
PRAHA, 8. avgusta 2022 – Podjetje GFI Software, ponudnik rešitev za varnost v poslovnih omrežjih, je navedlo, da se glede na to, da je bilo že 56 % organizacij SMB tarča kibernetskih napadov, redno izvajanje varnostnega pregleda izplača tudi malim in srednje velikim organizacijam. Njegov cilj je odkriti ranljivosti v poslovnih omrežjih, preden do njih dostopijo napadalci, ter tako zmanjšati tveganje za napad na poslovne sisteme.
»Številna podjetja SMB menijo, da so za napadalce nezanimiva, in niso prepričana o potrebnosti varnostnega pregleda,« je dejal Jozef Kačala, podpredsednik globalnega prodajnega inženiringa v podjetju GFI Software. »Vendar je to napačno razmišljanje, saj hekerji ciljajo predvsem tja, kjer pričakujejo manjši odpor. S tega vidika so SMB idealne, saj imajo majhne proračune za IT-varnost, uporabljajo le minimalno število obrambnih orodij in ukrepov ter imajo majhne ali pa sploh nimajo ekip strokovnjakov za IT.«
Varnostni pregled med drugim omogoča:
- ovrednotiti pretoke podatkov v organizaciji
- identificirati ranljivosti IT-infrastrukture
- zaznati težave
- ovrednotiti notranje ali zunanje procese
- identificirati šibke točke, skozi katere bi lahko vdrli hekerji
- zagotoviti skladnost z vse večjim številom različnih predpisov in uredb
Zaradi nenehno širijočega se IT-okolja v posameznih podjetjih varnostni pregled vključuje tudi več deset postopkov, ki preverjajo raven IT-varnosti. Čeprav je mogoče varnostni pregled v običajnem podjetju SMB izvesti v celoti ročno, po drugi strani vsak revizijski postopek, izveden s pomočjo posebnega orodja, prihrani dragoceni čas skrbnika IT. To omogoča pogostejše izvajanje pregledov, poenostavlja celoten proces in zmanjšuje stroške pregleda, hkrati pa tudi zmanjšuje možnost človeških napak.
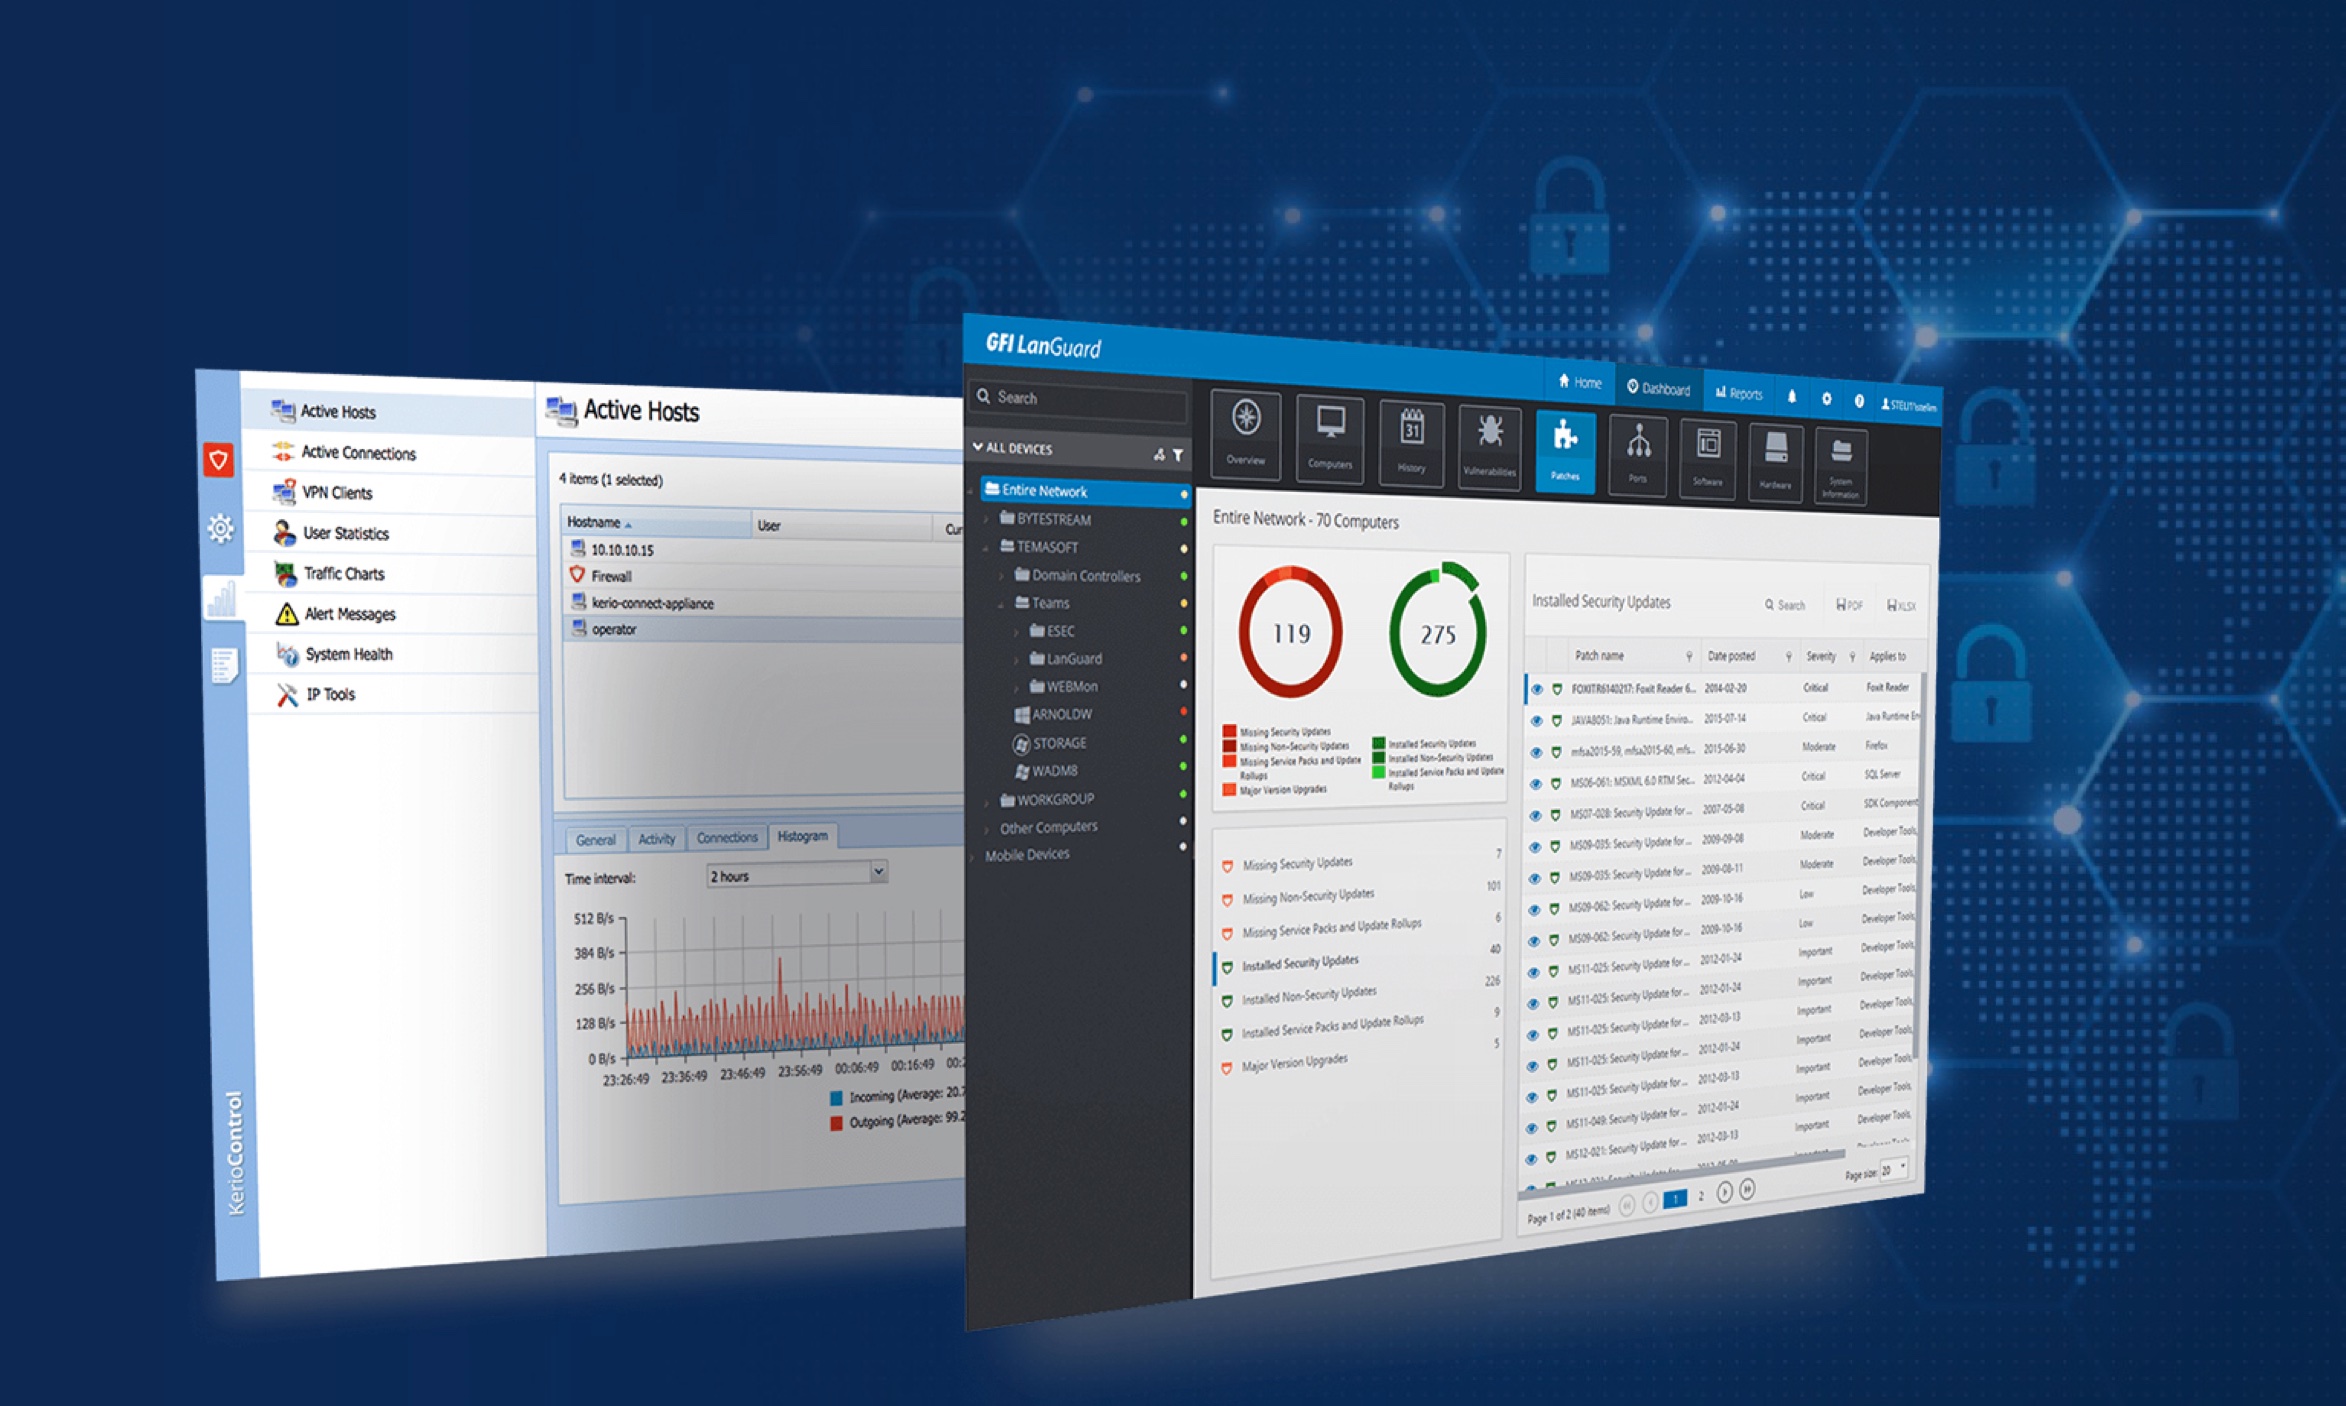
Primer takšnega orodja je GFI LanGuard, ki se osredotoča na upravljanje popravkov in odkrivanje ranljivosti. Med drugim lahko pomaga pri identifikaciji groženj, pregledu strežnikov, identifikaciji nameščenih operacijskih sistemov, preverjanju posodobitev operacijskega sistema in programske opreme tretjih oseb, iskanju točk z nepooblaščenim dostopom ipd. Rešitev prav tako ustvari celoten seznam aktivnih naprav v poslovnih omrežjih, vključno s serijskimi številkami, ter lahko identificira prijavljene uporabnike, zagnane storitve, morebitne ranljivosti ali odprta vrata TCP in UDP.
Avtor članka: Uredništvo ZEBR.ai






