

Diante do aumento dos ataques direcionados ao segmento SMB, as organizações SMB também precisam ser capazes de identificar pontos fracos antes dos ciberatacantes
PRAGA, 8 de agosto de 2022 – A empresa GFI Software, fornecedora de soluções de segurança para redes corporativas, afirmou que, considerando que 56% das organizações SMB já foram alvo de ciberataques, vale a pena realizar auditorias de segurança regulares também em organizações pequenas e médias. O objetivo é identificar vulnerabilidades nas redes corporativas antes que os atacantes as encontrem e, assim, minimizar os riscos de comprometimento dos sistemas empresariais.
“Muitas empresas SMB acreditam que não são interessantes para os atacantes e não estão convencidas da necessidade de uma auditoria de segurança”, afirmou Jozef Kačala, Vicepresident of Global Sales Engineering da GFI Software. “Mas esse é um raciocínio equivocado, pois os hackers vão principalmente onde percebem menor resistência. Sob essa perspectiva, as SMB são ideais, pois têm orçamentos reduzidos para segurança de TI, utilizam o mínimo de ferramentas e medidas de defesa e contam com equipes pequenas ou inexistentes de especialistas em TI.”
Uma auditoria de segurança pode, entre outras coisas:
- avaliar os fluxos de dados na organização
- identificar vulnerabilidades da infraestrutura de TI
- detectar problemas
- avaliar processos internos ou externos
- identificar pontos fracos pelos quais hackers poderiam invadir
- garantir a conformidade com um número cada vez maior de diferentes normas e regulamentações
Devido ao ambiente de TI em constante expansão nas empresas, uma auditoria de segurança inclui até várias dezenas de atividades que verificam o nível de segurança de TI. Embora seja possível realizar uma auditoria de segurança integralmente de forma manual em uma empresa SMB comum, cada atividade de auditoria realizada com a ajuda de uma ferramenta específica economiza o precioso tempo do administrador de TI. Como consequência, permite realizar auditorias com mais frequência, simplifica todo o processo, reduz os custos de auditoria e, por fim, também diminui o nível de erros humanos.
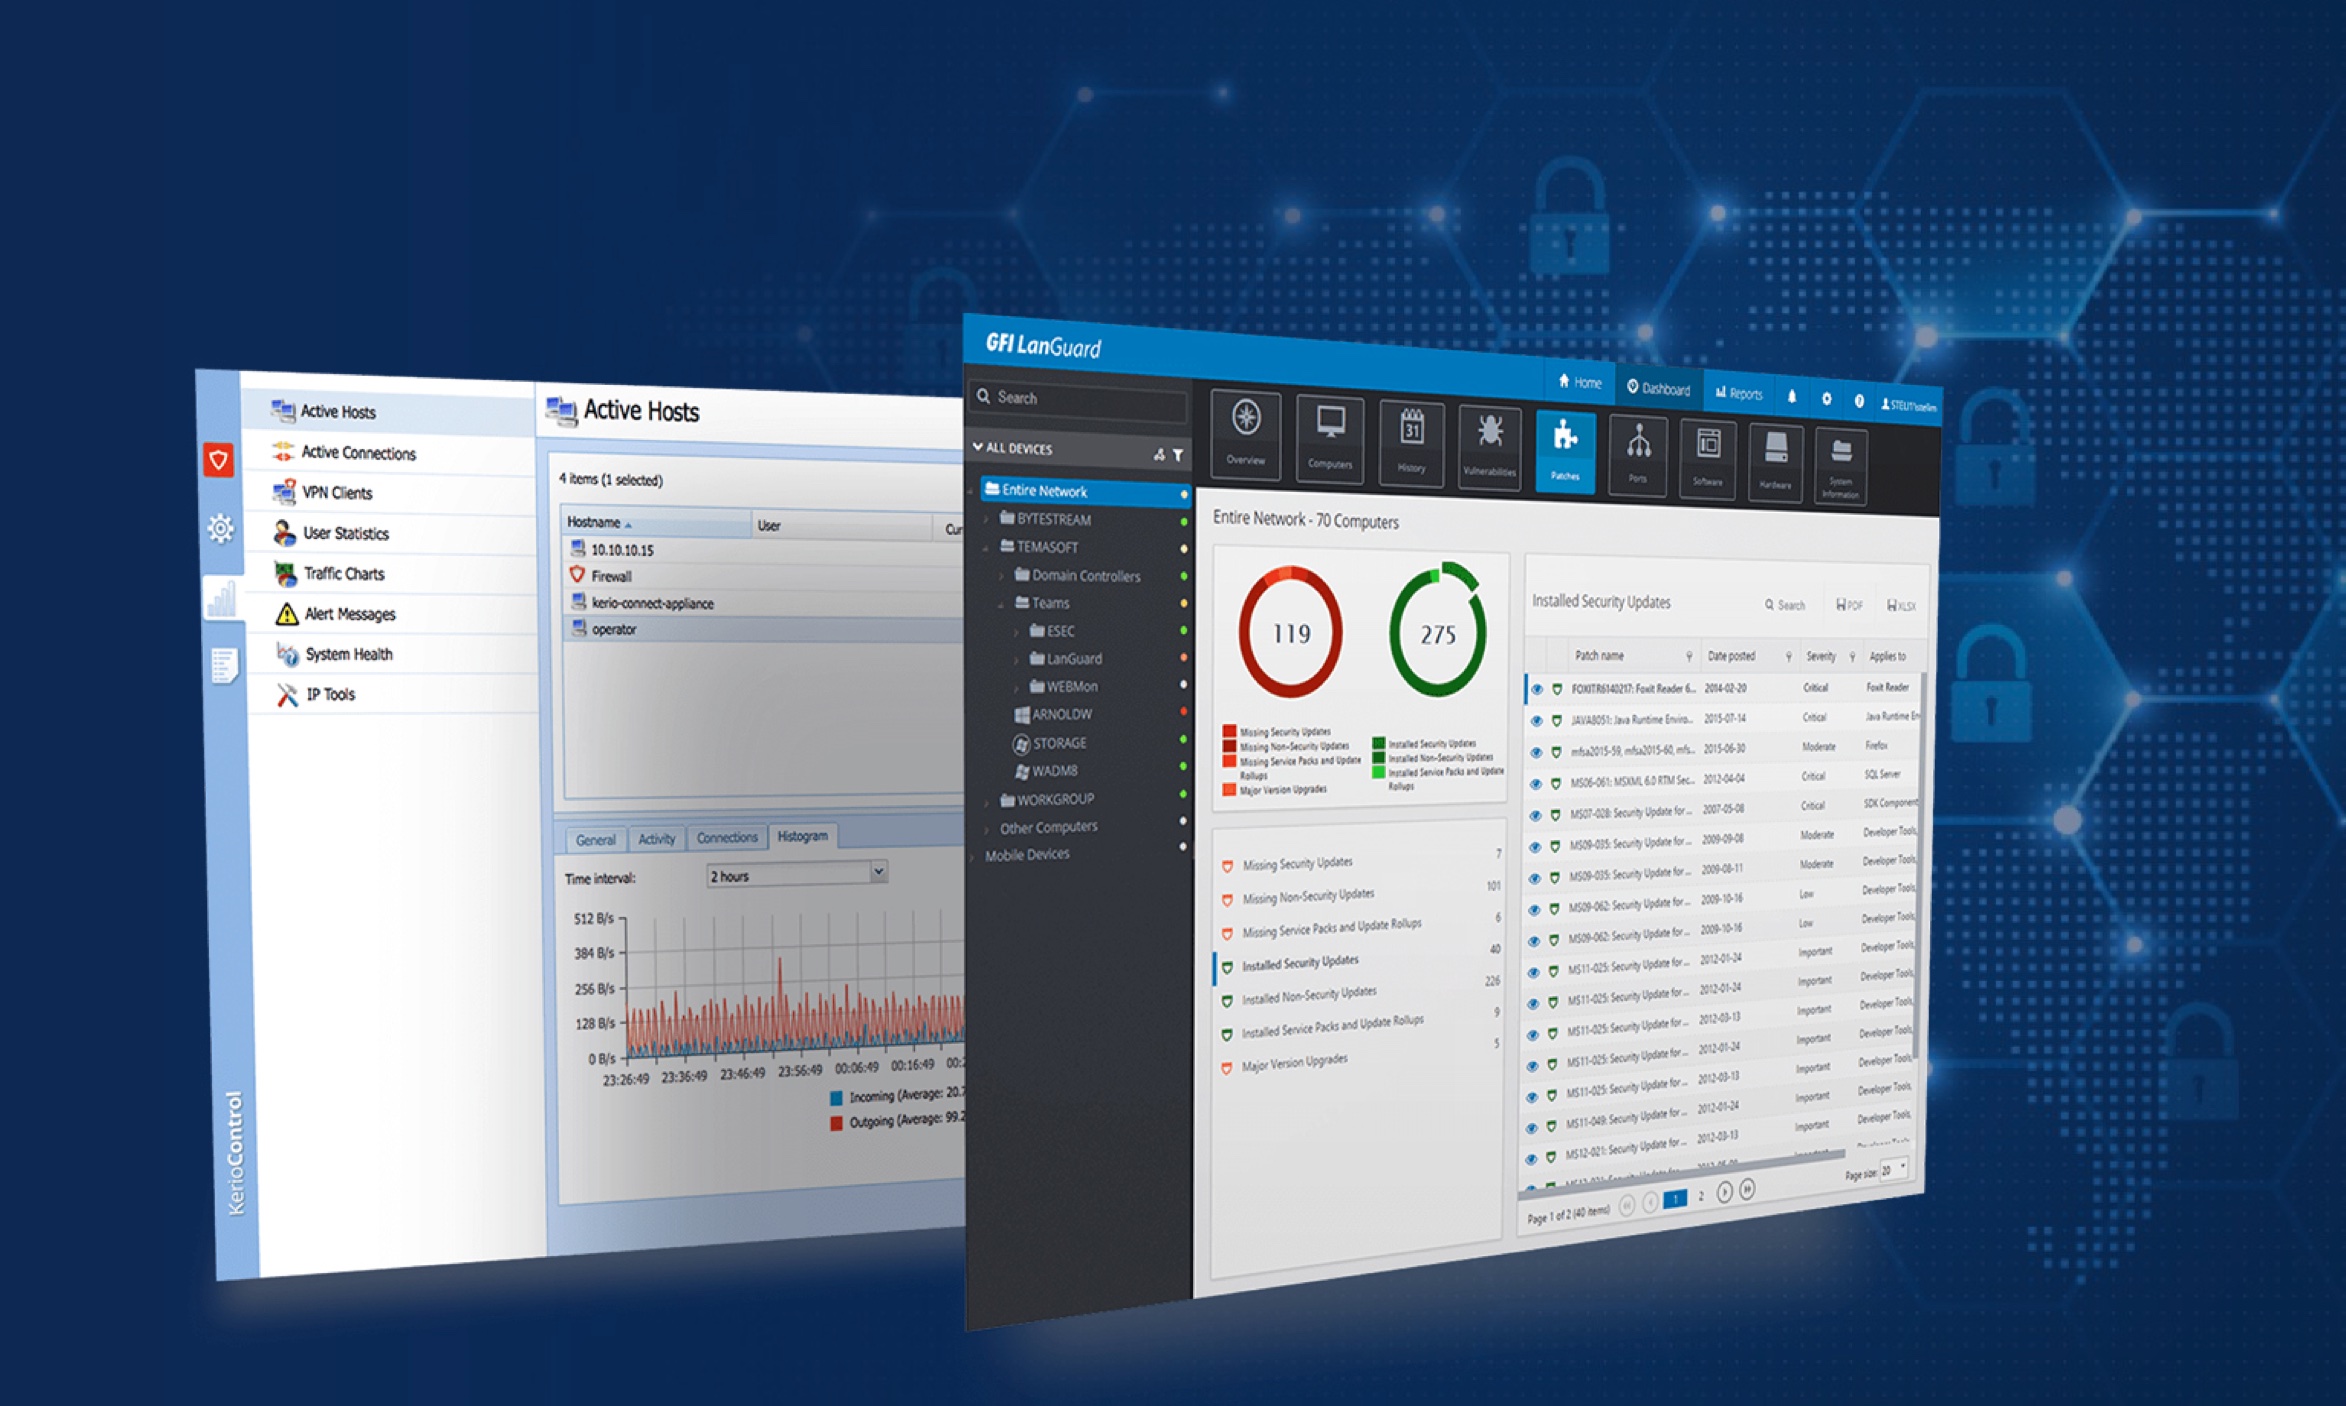
Um exemplo dessa ferramenta é o GFI LanGuard, que se concentra no gerenciamento de patches e na identificação de vulnerabilidades. Ele pode, por exemplo, ajudar a identificar ameaças, inspecionar servidores, identificar sistemas operacionais instalados, verificar atualizações do SO e de softwares de terceiros, localizar pontos com acesso não autorizado etc. A solução também cria uma lista completa dos dispositivos ativos nas redes corporativas, incluindo números de série, e pode identificar usuários conectados, serviços em execução, possíveis vulnerabilidades ou portas TCP e UDP abertas.
Autor do artigo: Redação ZEBR.ai



