

Face à l’augmentation des attaques ciblant le segment des PME, les organisations PME doivent elles aussi être capables d’identifier les points faibles avant les cyberattaquants
PRAGUE, le 8 août 2022 – La société GFI Software, fournisseur de solutions de sécurité pour les réseaux d’entreprise, a indiqué que, puisque 56 % des organisations PME ont déjà été ciblées par des cyberattaques, il est également avantageux pour les petites et moyennes organisations de réaliser des audits de sécurité réguliers. Leur objectif est de détecter les vulnérabilités dans les réseaux d’entreprise avant que les attaquants ne les exploitent, afin de minimiser les risques de compromission des systèmes de l’entreprise.
« De nombreuses entreprises PME estiment qu’elles ne présentent aucun intérêt pour les attaquants et ne sont pas convaincues de la nécessité d’un audit de sécurité », a déclaré Jozef Kačala, vice-président de l’ingénierie commerciale mondiale chez GFI Software. « Mais ce raisonnement est erroné, car les hackers se dirigent surtout là où ils ressentent moins de résistance. De ce point de vue, les PME sont idéales, car elles disposent de faibles budgets pour la sécurité informatique, utilisent un minimum d’outils et de mesures de défense, et possèdent des équipes de spécialistes informatiques réduites, voire inexistantes. »
Un audit de sécurité peut notamment :
- évaluer les flux de données au sein de l’organisation
- identifier les vulnérabilités de l’infrastructure informatique
- détecter les problèmes
- évaluer les processus internes ou externes
- identifier les points faibles par lesquels les hackers pourraient s’introduire
- assurer la conformité avec un nombre toujours croissant de réglementations et d’exigences diverses
Compte tenu de l’environnement informatique en constante expansion au sein des différentes entreprises, un audit de sécurité comprend jusqu’à plusieurs dizaines d’opérations qui vérifient le niveau de sécurité informatique. Bien qu’un audit de sécurité puisse être réalisé entièrement manuellement dans une PME classique, chaque opération d’audit effectuée à l’aide d’un outil spécifique fait gagner un temps précieux à l’administrateur informatique. Cela permet d’effectuer les audits plus fréquemment, simplifie l’ensemble du processus et réduit les coûts d’audit, tout en diminuant le niveau d’erreurs humaines.
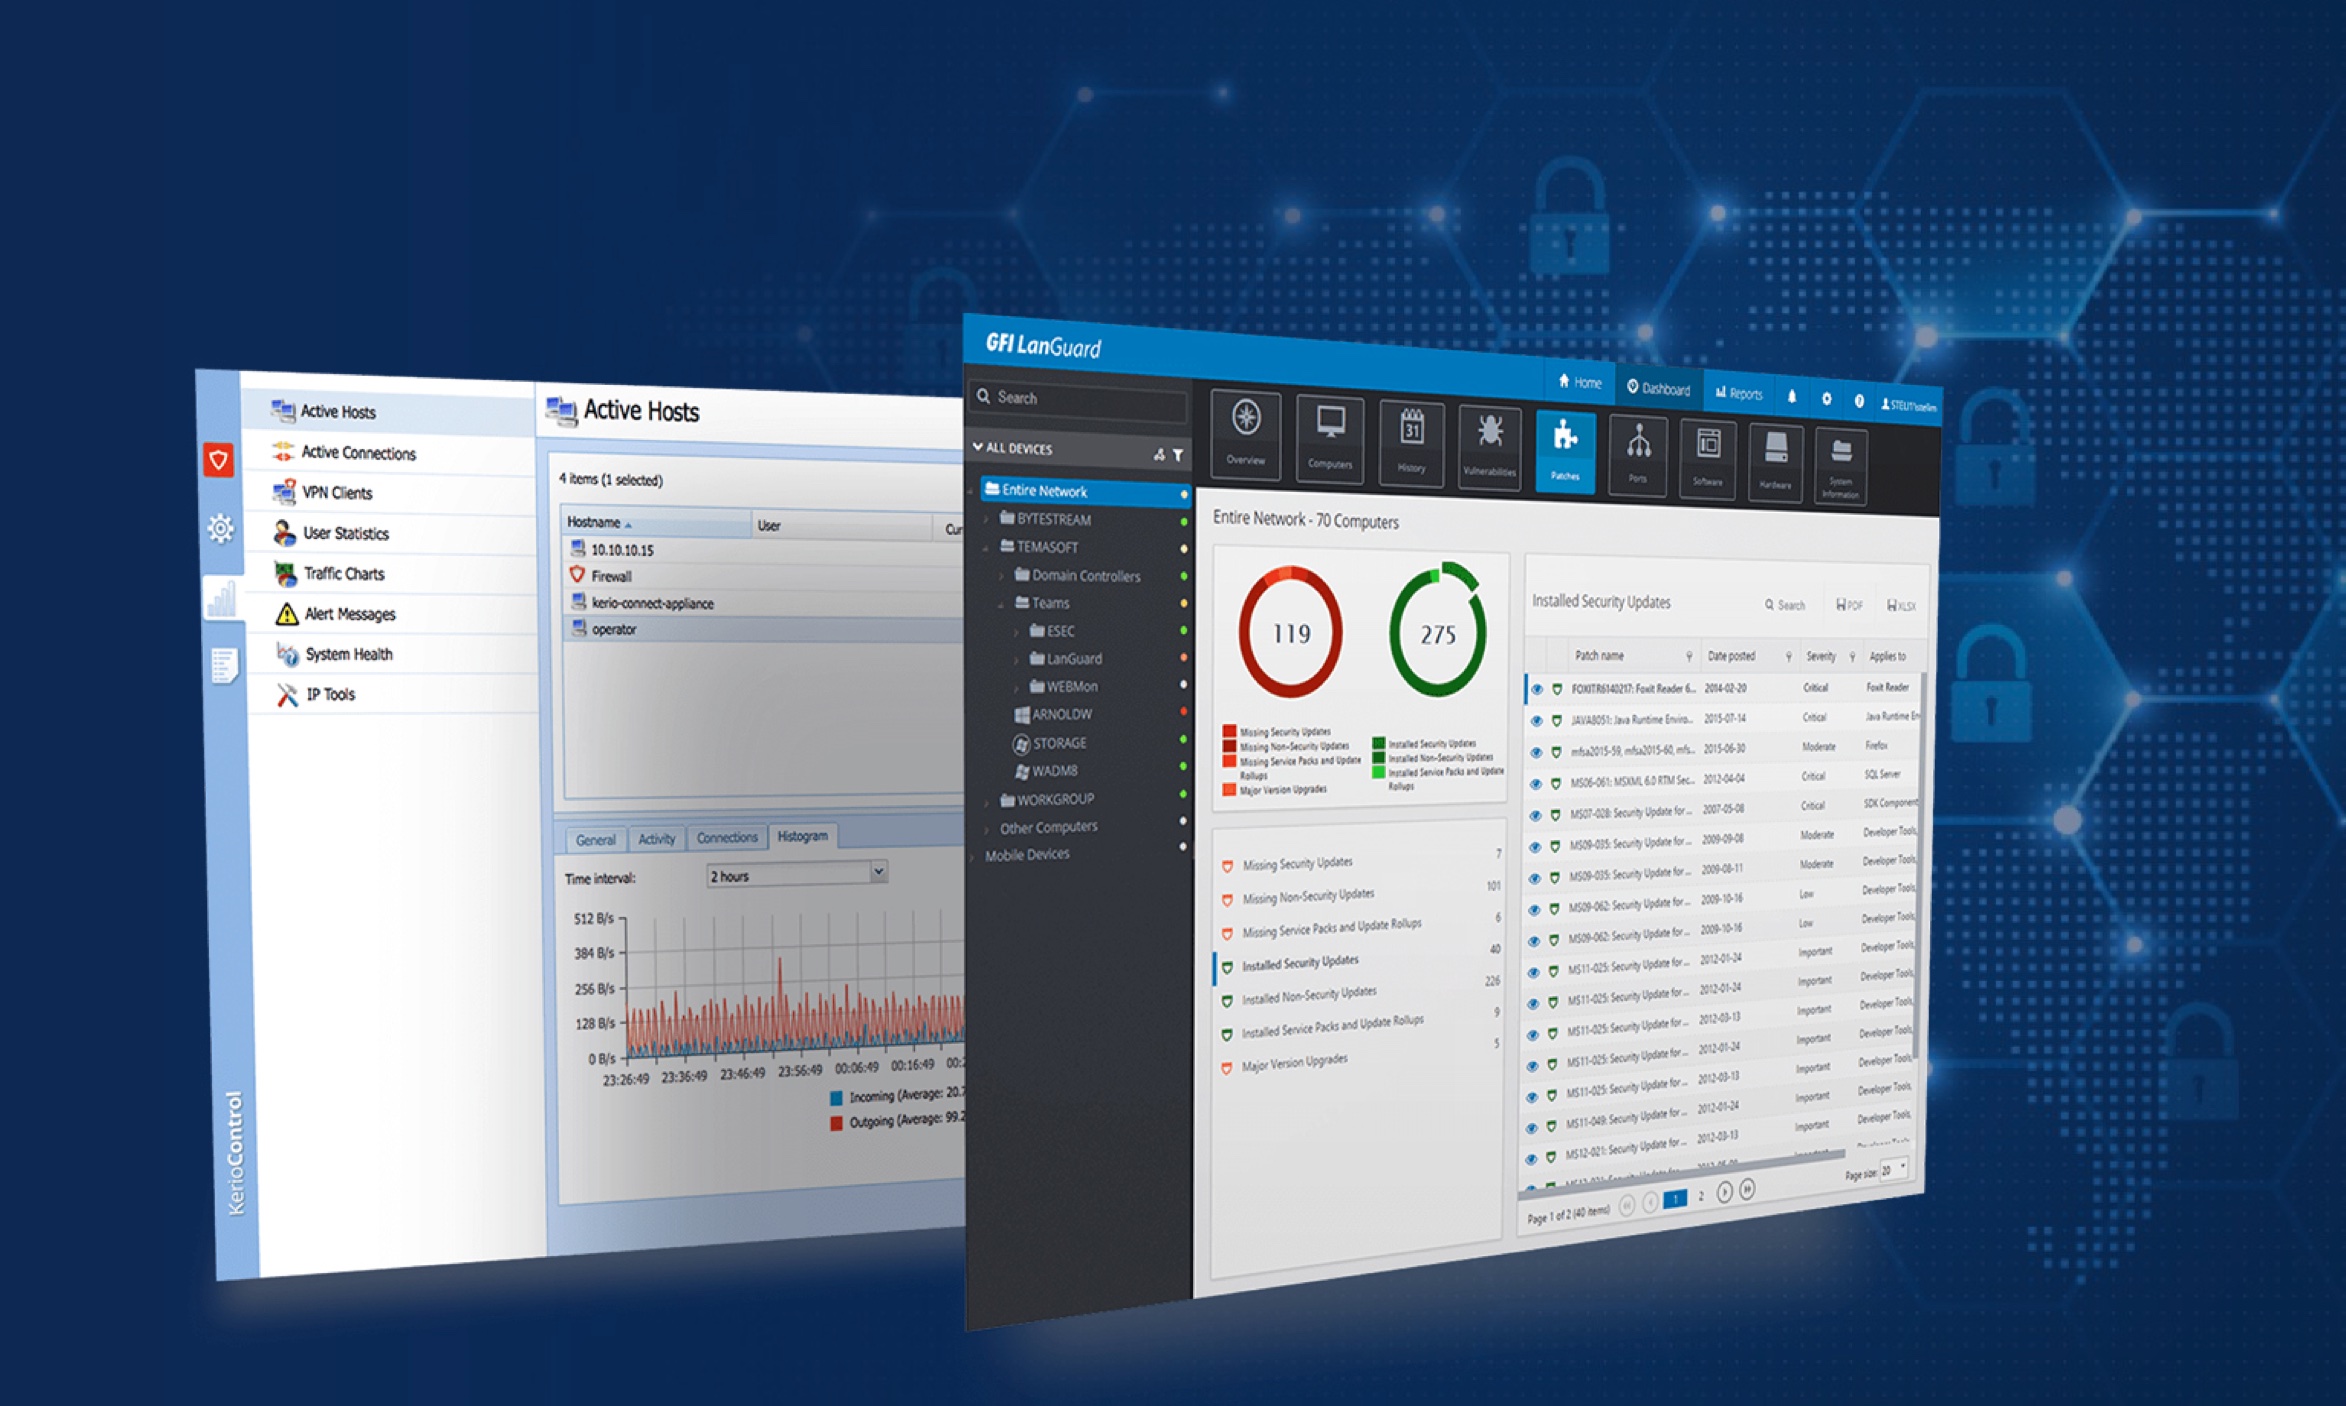
Un exemple d’un tel outil est GFI LanGuard, qui se concentre sur la gestion des correctifs et la détection des vulnérabilités. Il peut par exemple aider à identifier les menaces, inspecter les serveurs, identifier les systèmes d’exploitation installés, vérifier les mises à jour du système d’exploitation et des logiciels tiers, rechercher les points présentant un accès non autorisé, etc. La solution établit également une liste complète des appareils actifs sur les réseaux de l’entreprise, y compris leurs numéros de série, et peut identifier les utilisateurs connectés, les services en cours d’exécution, les vulnérabilités potentielles ou les ports TCP et UDP ouverts.
Auteur de l’article: Rédaction ZEBR.ai



