

Cloudflare, grazie ai suoi oltre 200 data center che proteggono più di 3 milioni di clienti, ha fornito statistiche molto interessanti sugli attacchi DDoS e sulle loro tendenze.
Prima di presentare queste tendenze più nel dettaglio, è opportuno ricordare cosa sono e come nascono gli attacchi DoS e DDoS, nonché quali obiettivi perseguono gli aggressori. Un DoS (Denial of Service), ovvero negazione del servizio, consiste nella tattica dell'aggressore di limitare o impedire il funzionamento di un servizio specifico, ad esempio un sito web, un'interfaccia API o un server di posta. L'attacco può avvenire a diversi livelli del modello OSI e, come esempi, possiamo citare ICMP flood o SYN flood.
Un attacco DoS standard viene condotto da una sola macchina e pertanto non è altrettanto distruttivo. Tuttavia, la sua variante DDoS (Distributed Denial of Service) viene condotta da un gran numero di macchine o dispositivi controllati e le sue conseguenze possono essere catastrofiche. Gli aggressori costruiscono la propria rete di dispositivi controllati mediante ulteriori attacchi e infezioni. Non si limitano ai computer tradizionali: anche altri dispositivi, come telecamere IP, baby monitor e altri oggetti IoT connessi a Internet, possono diventare loro schiavi. E purtroppo molto spesso hanno una protezione debole o del tutto assente.
Esistono vari modi per misurare la dimensione di un attacco DDoS L3 / 4. Uno di questi è il volume di traffico che genera, ovvero il suo «bitrate» (misurato in gigabit al secondo). Un altro è il numero di pacchetti consegnati, ovvero la «velocità dei pacchetti» (misurata in pacchetti al secondo). Gli attacchi con bitrate elevati tentano di saturare le connessioni di rete dell'obiettivo nell'ultimo miglio, mentre gli attacchi con un'elevata velocità di pacchetti cercano di sopraffare router o altri dispositivi hardware lungo il percorso. Un altro parametro che ci interessa è la durata dell'attacco. È interessante notare che l'attacco più lungo mai registrato è durato 509 ore, ovvero quasi 21 giorni.
Attacchi DDoS nel Q4 2020
- Numero di attacchi: Per la prima volta nel 2020, il numero totale di attacchi registrati nel quarto trimestre è diminuito rispetto al trimestre precedente.
- Durata dell'attacco: il 73% degli attacchi osservati è durato meno di un'ora, in calo rispetto all'88% del terzo trimestre.
- Vettori di attacco: SYN, ACK e RST flood restano dominanti; interessante è l'aumento degli attacchi NetBIOS di un incredibile 5.400%.
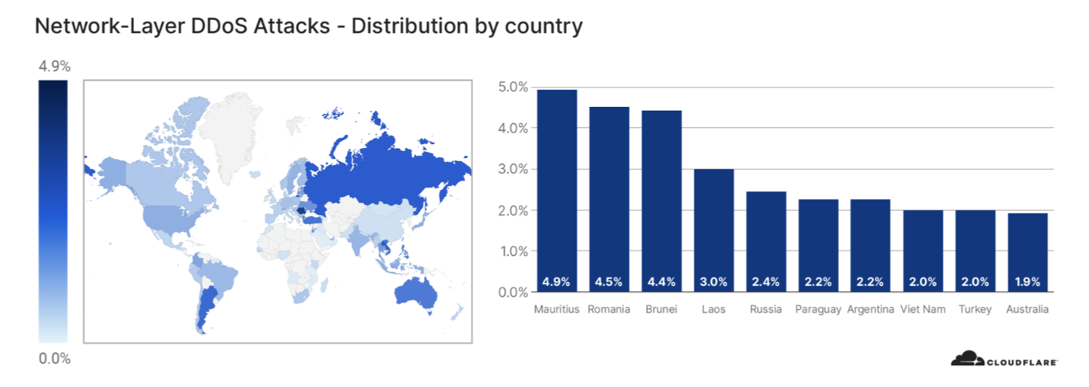
- Attività DDoS globale: Il rapporto più elevato tra attività di attacco e traffico normale è stato registrato dai data center di Mauritius, Romania e Brunei.
- Nuova tattica degli aggressori: Stanno emergendo tentativi di estorsione mediante la minaccia di un attacco DDoS (Ransom DDoS), con richiesta di riscatto in Bitcoin.
Attività DDoS globale
Per comprendere da dove provengano gli attacchi, è necessario esaminare le statistiche dei data center periferici di Cloudflare. Il motivo è che, nel caso di un attacco L3/L4, l'aggressore può falsificare l'indirizzo IP di origine nel tentativo di nascondere l'autore dell'attacco.
In questo report viene misurato il rapporto tra traffico di attacco e traffico normale in una determinata area geografica. Cloudflare può garantire un'elevata precisione di questi dati grazie a oltre 200 data center in più di 100 Paesi in tutto il mondo.
Nel quarto trimestre si può osservare un dato molto interessante: il rapporto più alto di comunicazioni di attacco è stato registrato dai data center di Mauritius, Romania e Brunei. In particolare, si trattava del 4,4%–4,9% di tutto il traffico nel rispettivo Paese. Per rendere l'idea, quasi 5 byte su ogni 100 fanno parte del traffico di attacco. Questi dati indicano un'aumentata attività delle botnet in questi Paesi.
Forse vi state chiedendo perché proprio questi 3 Paesi. La spiegazione potrebbe sorprendere: analizziamo più nel dettaglio le prime due posizioni della classifica:
Mauritius – In questo Stato insulare, nell'agosto 2020, il naufragio di una petroliera ha provocato un enorme disastro ambientale, con la fuoriuscita nell'oceano di circa 4.000 tonnellate di petrolio e la distruzione di un ecosistema unico. Poiché il turismo, principale fonte di reddito per la maggior parte della popolazione, è direttamente minacciato, la situazione ha portato a proteste contro il governo che chiedevano le dimissioni del primo ministro. Anche dopo diversi mesi, la situazione resta molto poco chiara, creando un terreno fertile per le attività hacker.
Romania – Nel caso di questo Stato europeo, sullo sfondo potrebbero esserci due eventi verificatisi alla fine del 2020. Il primo sono state le elezioni parlamentari, concluse il 6 dicembre. Inoltre, il 9 dicembre l'UE ha annunciato che la Romania ospiterà il nuovo centro europeo di ricerca nel campo della sicurezza informatica (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Un'altra possibile spiegazione è il fatto che la Romania è il Paese con la connessione Internet superveloce più economica, il che consente di condurre da questo Paese attacchi con enormi volumi di dati.
Riepilogo
Gli attacchi DDoS restano una minaccia significativa per l'infrastruttura Internet. Il loro apparente calo tra il terzo e il quarto trimestre dello scorso anno è stato piuttosto causato dal notevole aumento registrato con l'inizio della pandemia di Covid-19. Comprendere l'evoluzione e le tendenze di sviluppo di tali attacchi ci consentirà di adottare tempestivamente misure difensive in grado di eliminarli parzialmente o completamente.
Autore dell’articolo: Redazione ZEBR.ai






