

Cloudflare, dzięki ponad 200 centrom danych chroniącym ponad 3 miliony klientów, udostępniło bardzo interesujące statystyki dotyczące ataków DDoS i ich trendów.
Zanim przedstawimy te trendy bardziej szczegółowo, warto przypomnieć, czym są i jak powstają ataki DoS i DDoS oraz jakie cele przyświecają atakującym. DoS (Denial of Service), czyli odmowa usługi, polega na taktyce atakującego mającej na celu ograniczenie lub uniemożliwienie działania konkretnej usługi, na przykład strony internetowej, interfejsu API lub serwera pocztowego. Atak może być prowadzony na różnych warstwach modelu OSI, a jako przykłady można podać ICMP lub SYN flood.
Standardowy atak DoS jest prowadzony z jednego urządzenia, dlatego nie jest aż tak niszczycielski. Jednak jego odmiana DDoS (Distributed Denial of Service) jest prowadzona z dużej liczby kontrolowanych komputerów lub urządzeń, a jego skutki mogą być katastrofalne. Atakujący budują swoją sieć kontrolowanych urządzeń za pomocą kolejnych ataków i infekcji. Nie ograniczają się tylko do klasycznych komputerów — ich niewolnikami mogą stać się również inne urządzenia, takie jak kamery IP, elektroniczne nianie i inne urządzenia IoT podłączone do internetu. Niestety bardzo często mają one słabe zabezpieczenia lub nie mają ich wcale.
Istnieją różne sposoby mierzenia wielkości ataku DDoS L3/L4. Jednym z nich jest wolumen generowanego ruchu, czyli jego „bitrate” (mierzony w gigabitach na sekundę). Kolejnym jest liczba dostarczonych pakietów, czyli „szybkość pakietowa” (mierzona w pakietach na sekundę). Ataki o wysokiej przepływności próbują nasycić łącza sieciowe celu na ostatniej mili, a ataki o wysokiej szybkości pakietowej starają się przeciążyć routery lub inne urządzenia sprzętowe po drodze. Kolejną interesującą nas wartością jest czas trwania ataku. Ciekawostką jest, że najdłuższy zarejestrowany atak trwał 509 godzin, czyli prawie 21 dni.
Ataki DDoS w Q4 2020
- Liczba ataków: Po raz pierwszy w 2020 roku całkowita liczba ataków zarejestrowanych w czwartym kwartale spadła w porównaniu z poprzednim kwartałem.
- Czas trwania ataku: 73% zaobserwowanych ataków trwało krócej niż godzinę, co oznacza spadek z 88% w trzecim kwartale.
- Wektory ataków: SYN, ACK i RST flood nadal dominują, a interesujący jest wzrost liczby ataków NetBIOS o trudne do uwierzenia 5 400%.
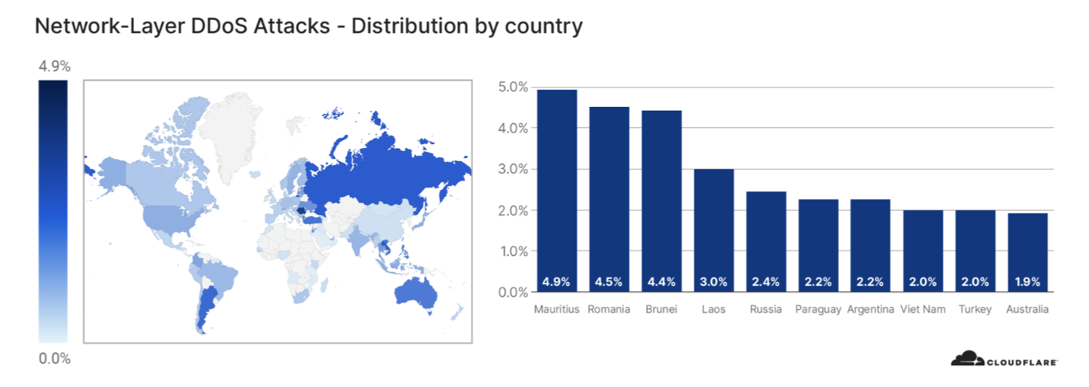
- Globalna aktywność DDoS: Najwyższy stosunek aktywności atakującej do normalnego ruchu odnotowano w centrach danych na Mauritiusie, w Rumunii i Brunei.
- Nowa taktyka atakujących: Pojawiają się próby wymuszeń pod groźbą ataku DDoS (Ransom DDoS), z żądaniem okupu w Bitcoinach.
Globalna aktywność DDoS
Aby zrozumieć, skąd pochodzą ataki, należy przyjrzeć się statystykom brzegowych centrów danych Cloudflare. Powodem jest fakt, że w przypadku ataku L3/L4 atakujący może sfałszować źródłowy adres IP, próbując ukryć sprawcę ataku.
W tym raporcie mierzony jest stosunek ruchu atakującego do normalnego ruchu w danej lokalizacji geograficznej. Cloudflare może zapewnić wysoką dokładność tych danych dzięki ponad 200 centrom danych w ponad 100 krajach na całym świecie.
W czwartym kwartale można zauważyć bardzo interesującą obserwację — najwyższy udział ruchu atakującego odnotowały centra danych na Mauritiusie, w Rumunii i Brunei. Konkretnie było to 4,4%–4,9% całego ruchu w danym państwie. Dla lepszego zobrazowania: niemal 5 na każde 100 bajtów stanowi część ruchu atakującego. Fakty te wskazują na zwiększoną aktywność botnetów w tych krajach.
Być może zadajecie sobie pytanie, dlaczego właśnie te 3 państwa? Wyjaśnienie może być zaskakujące — przyjrzyjmy się bliżej pierwszym dwóm pozycjom rankingu:
Mauritius – W tym państwie wyspiarskim w sierpniu 2020 roku, w wyniku katastrofy tankowca, doszło do ogromnej katastrofy ekologicznej, podczas której do oceanu wyciekło około 4 000 ton ropy, a unikalny ekosystem został zniszczony. Ponieważ turystyka, będąca głównym źródłem dochodów dla większości mieszkańców, jest tym bezpośrednio zagrożona, sytuacja doprowadziła do protestów przeciwko rządowi, wzywających do dymisji premiera. Nawet po kilku miesiącach pozostaje ona bardzo niejasna, co stanowi podatny grunt dla działalności hakerskiej.
Rumunia – w przypadku tego europejskiego państwa w tle mogą znajdować się dwa wydarzenia, które miały miejsce pod koniec 2020 roku. Pierwszym były wybory parlamentarne, które zakończyły się 6 grudnia. Ponadto 9 grudnia UE ogłosiła, że Rumunia będzie gospodarzem nowego europejskiego centrum badawczego w dziedzinie cyberbezpieczeństwa (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Innym możliwym wyjaśnieniem jest fakt, że Rumunia jest krajem z najtańszym superszybkim dostępem do internetu, co umożliwia prowadzenie z tego kraju ataków z ogromną ilością danych.
Podsumowanie
Ataki DDoS nadal stanowią poważne zagrożenie dla infrastruktury internetowej. Ich pozorny spadek między trzecim a czwartym kwartałem ubiegłego roku był raczej spowodowany znaczącym wzrostem wraz z początkiem pandemii Covid-19. Zrozumienie rozwoju i trendów takich ataków pozwoli nam odpowiednio wcześnie podjąć środki obronne, które mogą je częściowo lub całkowicie wyeliminować.
Autor artykułu: Redakcja ZEBR.ai






