

Sipas GFI Software, siguria teknike e aksesit ka kuptim kryesisht në kombinim me mjete kundër phishing-ut dhe trajnimin e përdoruesve për metodat e inxhinierisë sociale
PRAGË, 16 maj 2024 – Kompania GFI Software, furnizues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, deklaroi se, sipas anketës së saj të kryer mes partnerëve çekë dhe sllovakë, mënyra më e sigurt për hyrjen në llogari është autentikimi me dy faktorë (2FA). Sipas 91% të profesionistëve të IT-së të anketuar, gabimi më i zakonshëm që bëjnë përdoruesit është ripërdorimi i të njëjtit fjalëkalim për hyrje në disa llogari.
Historia e krijimit të fjalëkalimeve është shënuar nga një përballje e vazhdueshme mes përdoruesve që mbrojnë llogaritë e tyre dhe sulmuesve kibernetikë që përpiqen ta keqpërdorin aksesin për përfitimin e tyre. Megjithatë, përdoruesit shpesh gabojnë kur krijojnë fjalëkalime që mund të hamendësohen lehtë ose kur i trajtojnë ato me pakujdesi. Prandaj, përveç mjeteve për menaxhimin e aksesit, është shumë e rëndësishme të eliminohen edhe rreziqet e phishing-ut, përmes të cilit sulmuesit mund të fitojnë lehtësisht akses në sistemet kritike të kompanisë.
Disa rezultate interesante të anketës:
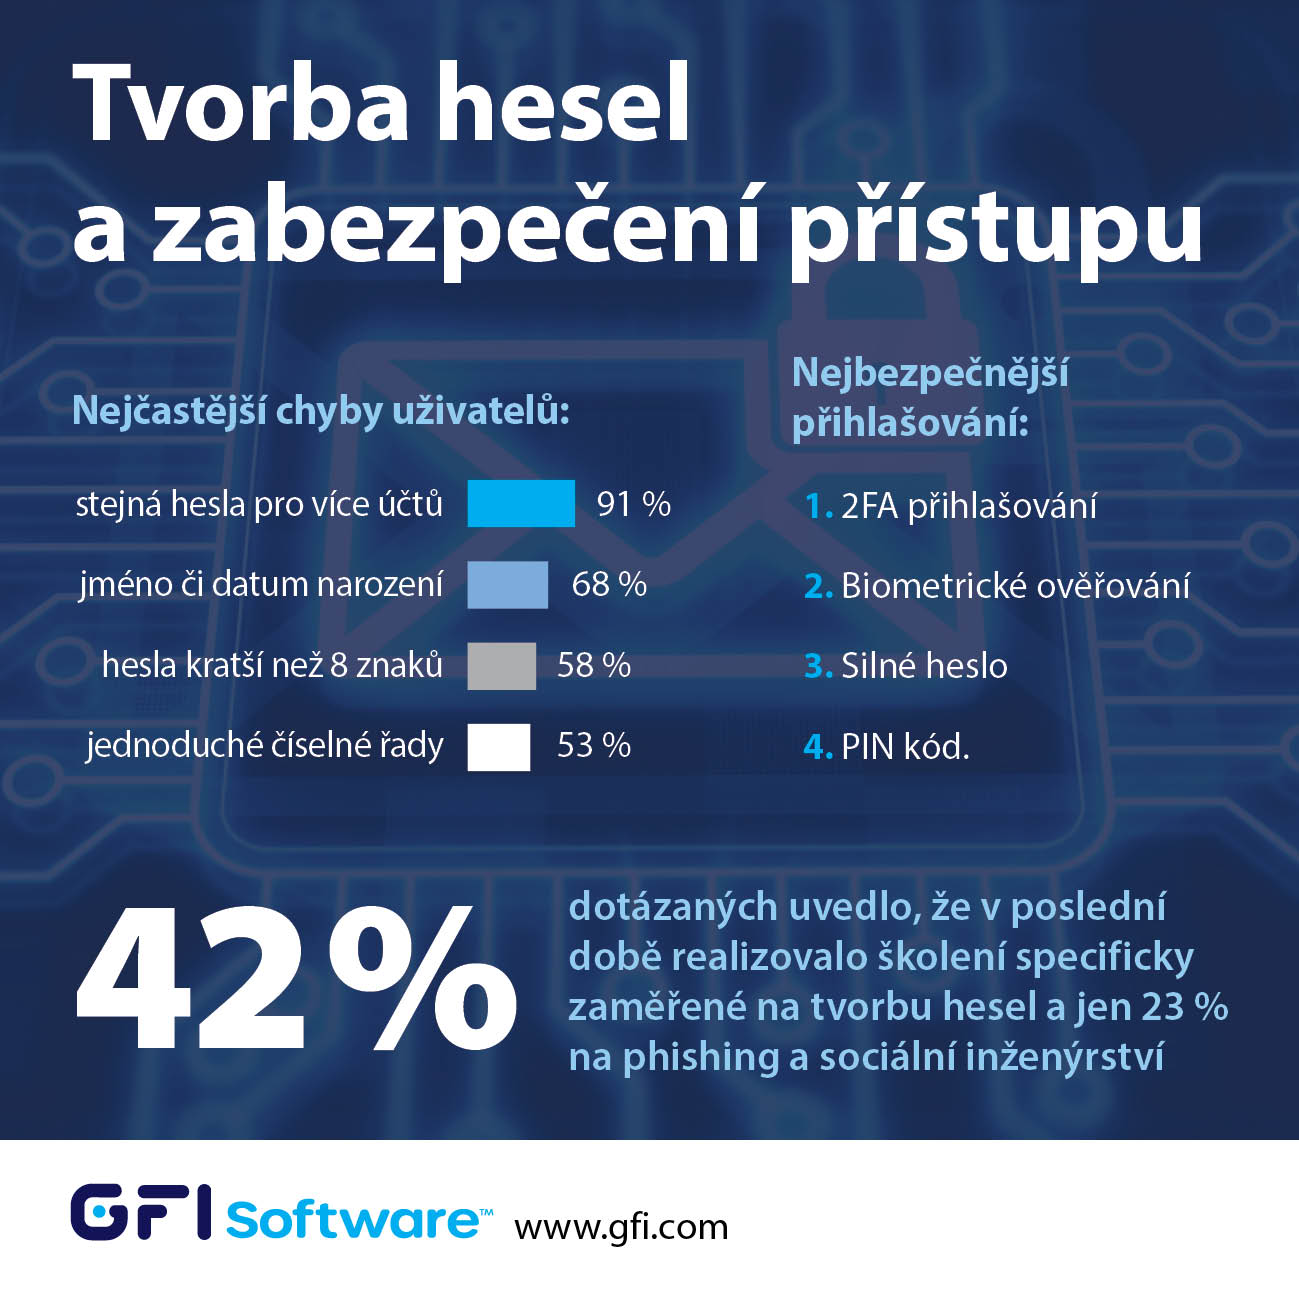
- Sipas 91% të administratorëve të IT-së të anketuar, një gabim i zakonshëm janë fjalëkalimet e ripërdorura për disa llogari; sipas 68%, fjalëkalimet që përmbajnë emrin ose datën e lindjes; sipas 58%, fjalëkalimet më të shkurtra se 8 karaktere; dhe sipas 53% të të anketuarve, seritë e thjeshta numerike.
- Në renditjen e metodave të sigurta të hyrjes, hyrja me 2FA u rendit në vendin e parë, e ndjekur nga verifikimi biometrik (p.sh. FaceID), fjalëkalimi i fortë, ndërsa kodi PIN është më pak i sigurt.
- Sipas 57% të të anketuarve, inteligjenca artificiale (AI) mund të ndihmojë në krijimin e fjalëkalimeve të forta; sipas 54%, në analizimin dhe identifikimin e pikave të dobëta; dhe sipas 33%, në kujtimin e të gjitha fjalëkalimeve. Megjithatë, 76% shqetësohen se AI mund të keqpërdoret edhe për marrjen e paautorizuar të kredencialeve të aksesit.
- Vetëm 42% e të anketuarve deklaruan se kohët e fundit kanë zhvilluar trajnim të fokusuar posaçërisht në krijimin e fjalëkalimeve, dhe 23% trajnim për phishing-un dhe inxhinierinë sociale. Shumica e trajnimeve (sipas 66% të respondentëve) sot fokusohen në informimin e përgjithshëm për sigurinë e IT-së.
„Menaxhimi i aksesit në sistemet dhe të dhënat e rëndësishme perceptohet vazhdimisht si një pikë e dobët e sigurisë së infrastrukturës IT të kompanive,“ tha Zdeněk Bínek, drejtor i kompanisë ZEBRA SYSTEMS, distributor i zgjidhjeve GFI Software në Republikën Çeke dhe Sllovaki. „Duhet të kuptohet se, krahas krijimit të fjalëkalimeve të forta dhe mjeteve komplekse për menaxhimin e aksesit, po aq të rëndësishme janë edhe mjetet teknike si filtrimi i e-mail-eve, si dhe trajnimi i përdoruesve për të eliminuar kërcënimet e phishing-ut. Çfarë vlere kanë fjalëkalimet që nuk mund të hamendësohen ose autentikimi 2FA që nuk mund të thyhet, kur përdoruesi vetë dhe vullnetarisht ua jep sulmuesve aksesin mbi bazën e një e-mail-i të vetëm phishing.“
Autori i artikullit: Redaksia ZEBR.ai



