

A Log4j típusú fenyegetések már nem kezelhetők a hagyományos break/fix eszközökkel
PRÁGA, 2022. január 25. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci disztribútora közölte, hogy a hagyományos IT-szolgáltatók MSP modellre való átállásának fő okai a magasabb termelékenység és automatizálás iránti igény az egyre összetettebb ügyféligények kezelése során. Tavaly nagyobb léptékű biztonsági fenyegetések is megjelentek, amelyek hagyományos break/fix megközelítéssel már nem küszöbölhetők ki hatékonyan.
Az IT-szolgáltatók szempontjából a legsúlyosabb incidensek közé elsősorban az úgynevezett ellátási lánc elleni támadások tartoztak, amelyek lehetővé teszik az ügyfelek adatainak elérését a szolgáltatók nem megfelelően védett infrastruktúráján keresztül. 2021 végén pedig felfedeztek egy sérülékenységet a Log4j könyvtárban, amely egyszerre több száz, szervezetek által világszerte használt szoftverrendszert veszélyeztetett. Az ilyen támadások mértéke már meghaladja azon IT-szolgáltatók kapacitását, amelyek főként reaktív incidenskezelési megközelítésre támaszkodnak.
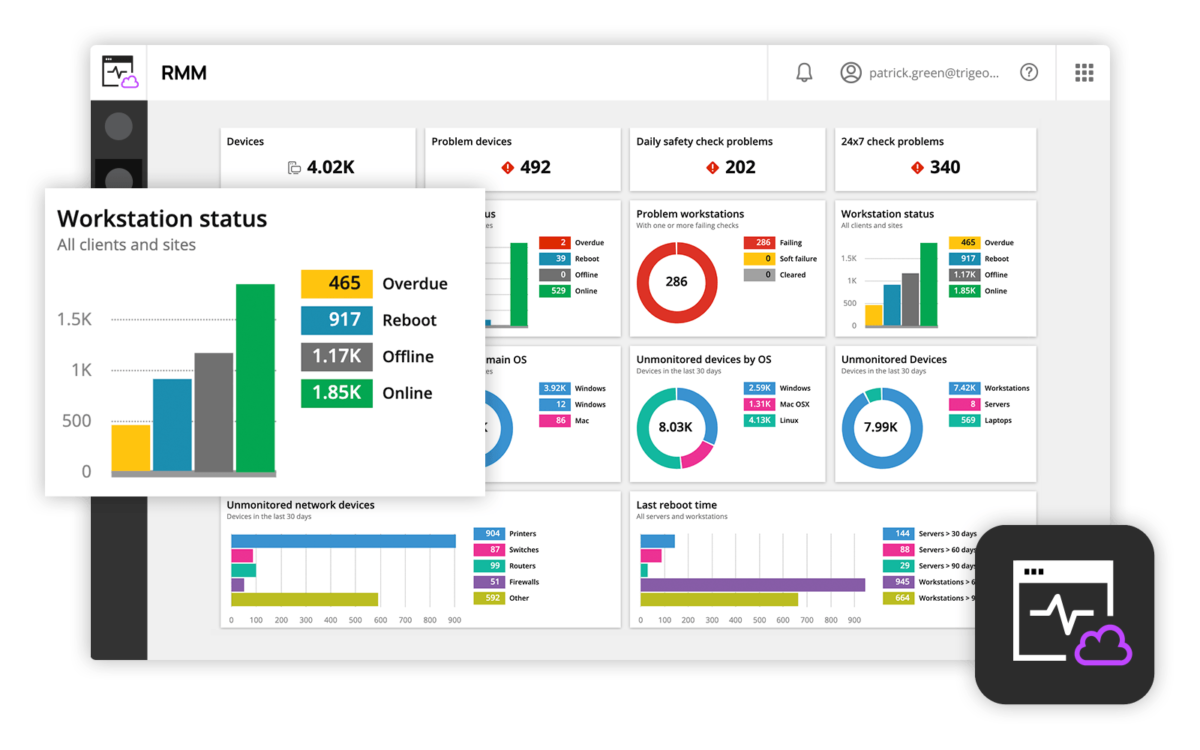
Sokuk áttér az MSP-szolgáltatásokra, vagy ilyenekkel egészíti ki portfólióját, amelyek bevált RMM platformokra és integrált kiberbiztonsági eszközökre épülnek. Az integrált távoli felügyeleti és monitorozási (RMM) megoldások fő előnyei közé tartoznak:
- A rutinfeladatok automatizálása – egyes adatok szerint ez évente akár 240 órát is megtakaríthat munkavállalónként, és lehetővé teszi a kulcsfontosságú feladatokra való összpontosítást.
- Automatizált patch management – lehetővé teszi nagyszámú szoftverrendszer frissítésének kezelését és a támadási kockázatok minimalizálását.
- Intelligens végpontvédelem – lehetővé teszi a hagyományos vírusirtók által nem észlelhető zero-day fenyegetésekre való jobb reagálást.
- Gyors és biztonságos távoli hozzáférés – különösen akkor, ha több felhasználó dolgozik otthonról.
- Magasabb termelékenység – modern MSP eszközökkel egy technikus akár 1 000 ügyféloldali végpontot is kezelhet.
- Átlátható ügyfélkapcsolatok – következetes ajánlatkészítéssel, riportokkal és a nyújtott MSP-szolgáltatások számlázásával.
„Tavaly több olyan biztonsági incidens is történt, amely a kibertámadások hatékonyságának növelésére irányuló törekvést mutatja” – mondta Ondřej Šabata, az N-able megoldások Sales Engineerje a ZEBRA SYSTEMS vállalatnál. „Ez sajnos azt jelenti az IT-szolgáltatók számára, hogy legalább ugyanekkora erőfeszítést kell tenniük ügyfeleik védelme érdekében. Ezért elengedhetetlen trend az IT-szolgáltatások reaktív nyújtási modelljéről a proaktív MSP megközelítésre való átállás, olyan RMM platform segítségével, amely olyan biztonsági eszközöket integrál, mint a végpontvédelem, e-mail-védelem, jelszókezelés vagy patch management.”
További információ az N-able RMM megoldásról: https://www.zebra.cz/produkty-n-able/n-able-rmm/
A cikk szerzője: ZEBR.ai szerkesztőség



