

Amenințările de tip Log4j nu mai pot fi gestionate cu instrumentele obișnuite break/fix
PRAGA, 25 ianuarie 2022 – ZEBRA SYSTEMS, distribuitor al soluțiilor N-able pe piața cehă și slovacă, a declarat că principalele motive pentru trecerea furnizorilor tradiționali de IT la modelul MSP sunt nevoia de productivitate și automatizare mai ridicate în rezolvarea cerințelor tot mai complexe ale clienților. Anul trecut au apărut, de asemenea, amenințări de securitate mai ample, care nu mai pot fi eliminate eficient prin abordarea tradițională break/fix.
Din perspectiva furnizorilor de servicii IT, printre cele mai grave incidente s-au numărat în special așa-numitele atacuri asupra lanțului de aprovizionare, care permit obținerea accesului la datele clienților prin infrastructura nesecurizată a furnizorilor. La sfârșitul anului 2021 a fost descoperită o vulnerabilitate în biblioteca Log4j, care a pus simultan în pericol sute de sisteme software utilizate de organizații din întreaga lume. Amploarea unor astfel de atacuri depășește deja capacitățile acelor furnizori de servicii IT care se bazează în principal pe o abordare reactivă a incidentelor.
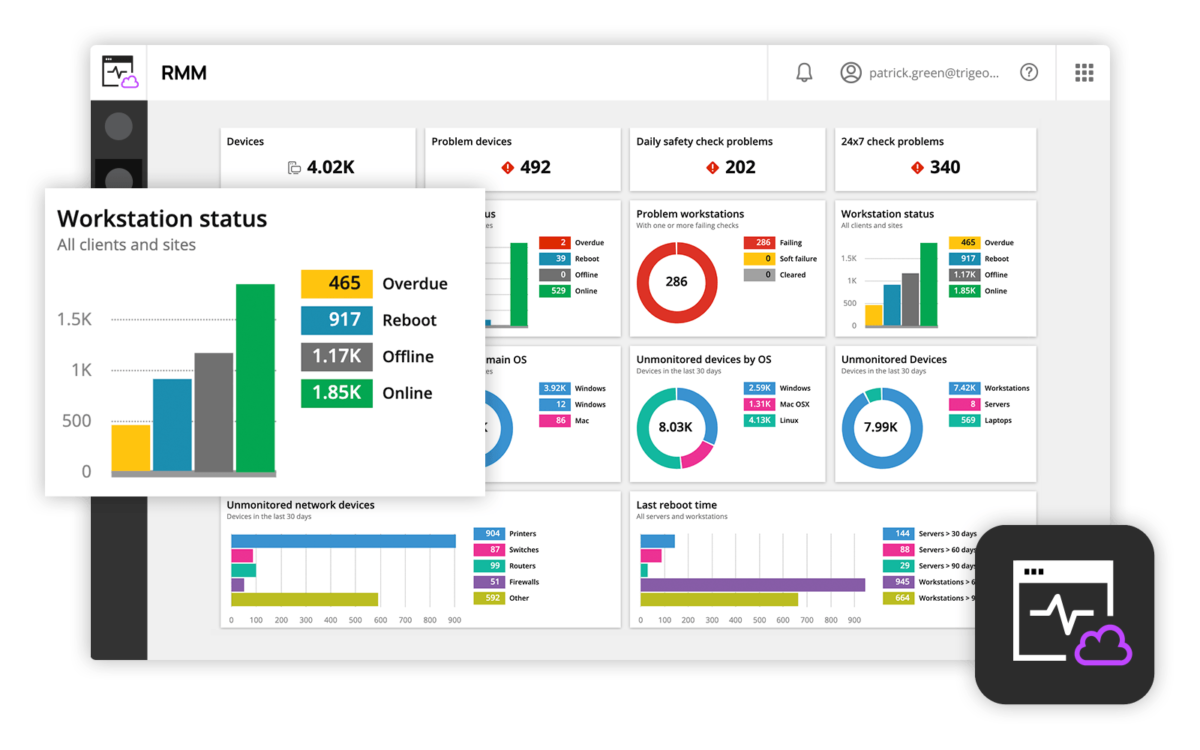
Mulți dintre aceștia fac tranziția sau își completează portofoliul cu servicii MSP construite pe platforme RMM verificate, cu instrumente integrate de securitate cibernetică. Printre principalele beneficii ale soluțiilor integrate pentru administrare și monitorizare la distanță (RMM) se numără:
- Automatizarea activităților de rutină – conform unor date, permite economisirea a până la 240 de ore anual pentru fiecare angajat și concentrarea asupra sarcinilor-cheie.
- Management automatizat al actualizărilor – permite gestionarea actualizărilor unui număr mare de sisteme software și minimizarea riscurilor de atac.
- Protecție inteligentă a dispozitivelor endpoint – permite reacții mai bune la amenințările zero-day, care nu pot fi detectate de antivirusurile obișnuite.
- Acces la distanță rapid și sigur – în special în situația unui număr mai mare de utilizatori care lucrează de acasă.
- Productivitate mai ridicată – cu instrumente MSP moderne, un singur tehnician poate administra până la 1 000 de endpointuri la clienți.
- Relații transparente cu clienții – prin generarea consecventă de oferte, rapoarte și facturarea serviciilor MSP furnizate.
„Anul trecut au apărut mai multe incidente de securitate care indică eforturi pentru o eficiență mai mare a atacurilor cibernetice”, a declarat Ondřej Šabata, Sales Engineer pentru soluțiile N-able la ZEBRA SYSTEMS. „Din păcate, pentru furnizorii de servicii IT acest lucru înseamnă că trebuie să depună cel puțin același efort pentru protejarea clienților lor. O tendință necesară este, prin urmare, trecerea de la modelul reactiv de furnizare a serviciilor IT la o abordare MSP proactivă, cu ajutorul unei platforme RMM care integrează instrumente de securitate precum protecția endpointurilor, protecția e-mailului, gestionarea parolelor sau managementul actualizărilor.”
Mai multe informații despre soluția N-able RMM găsiți la https://www.zebra.cz/produkty-n-able/n-able-rmm/
Autorul articolului: Redacția ZEBR.ai






