

Groženj, kot je Log4j, običajna break/fix orodja ne zmorejo več obvladovati
PRAHA, 25. januar 2022 – ZEBRA SYSTEMS, distributer rešitev N-able na češkem in slovaškem trgu, je navedel, da sta glavna razloga za prehod tradicionalnih ponudnikov IT na model MSP potreba po večji produktivnosti in avtomatizaciji pri reševanju vse zahtevnejših potreb strank. V preteklem letu so se pojavile tudi obsežnejše varnostne grožnje, ki jih s tradicionalnim pristopom break/fix ni več mogoče učinkovito odpraviti.
Med najresnejše incidente so se z vidika ponudnikov IT storitev uvrstili predvsem t. i. napadi na dobavno verigo, ki omogočajo dostop do podatkov strank prek nezavarovane infrastrukture ponudnikov. Ob koncu leta 2021 je bila nato odkrita ranljivost v knjižnici Log4j, ki je hkrati ogrozila na stotine programskih sistemov, ki jih uporabljajo organizacije po vsem svetu. Obseg takšnih napadov že presega zmogljivosti tistih ponudnikov IT storitev, ki se zanašajo predvsem na reaktiven pristop k incidentom.
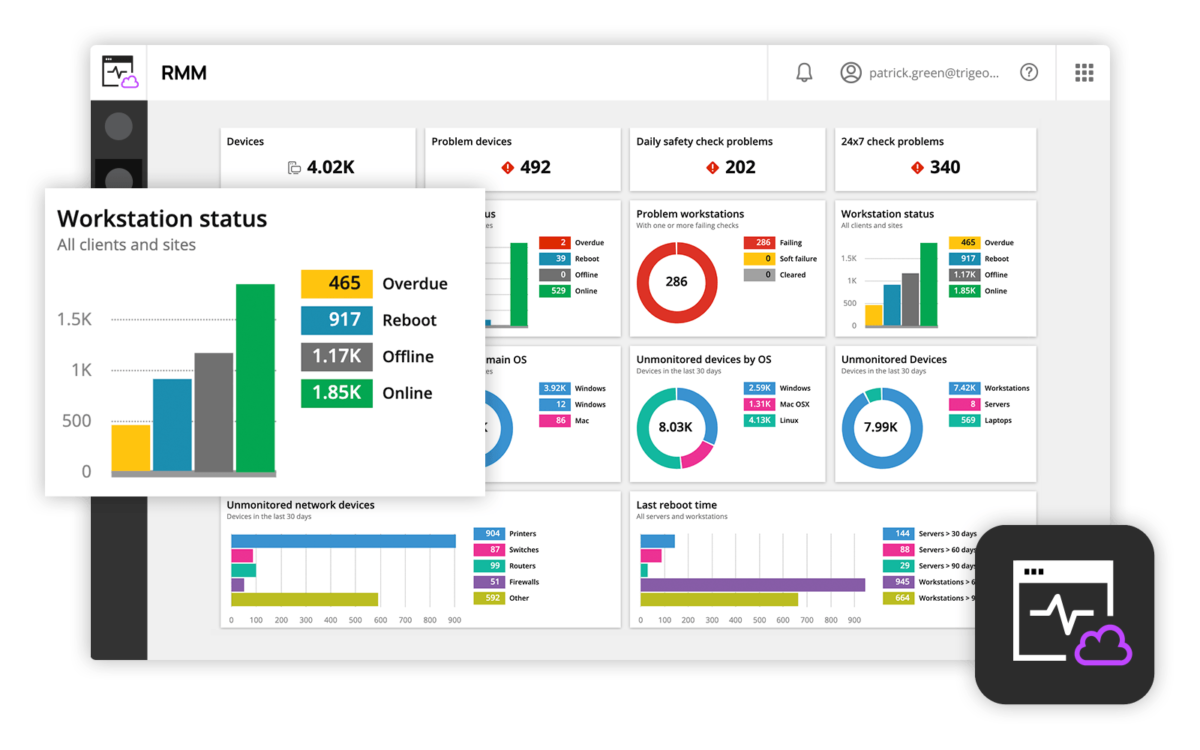
Mnogi med njimi prehajajo na storitve MSP ali z njimi dopolnjujejo svoj portfelj, pri čemer so te zgrajene na preverjenih platformah RMM z integriranimi orodji za kibernetsko varnost. Med glavne prednosti integriranih rešitev za oddaljeno upravljanje in nadzor (RMM) spadajo:
- Avtomatizacija rutinskih opravil – po nekaterih podatkih omogoča prihranek do 240 ur letno na zaposlenega in osredotočanje na ključne naloge.
- Avtomatizirano upravljanje popravkov – omogoča upravljanje posodobitev velikega števila programskih sistemov in zmanjšuje tveganje napadov.
- Inteligentna zaščita končnih naprav – omogoča boljši odziv na grožnje zero-day, ki jih običajni protivirusni programi ne zaznajo.
- Hiter in varen oddaljeni dostop – zlasti v primeru večjega števila uporabnikov, ki delajo od doma.
- Večja produktivnost – z modernimi orodji MSP lahko en tehnik upravlja do 1.000 končnih točk pri strankah.
- Transparentni odnosi s strankami – z doslednim pripravljanjem ponudb, poročil in obračunavanjem zagotovljenih storitev MSP.
»V preteklem letu se je pojavilo več varnostnih incidentov, ki kažejo na prizadevanja za večjo učinkovitost kibernetskih napadov,« je povedal Ondřej Šabata, Sales Engineer za rešitve N-able v podjetju ZEBRA SYSTEMS. »Za ponudnike IT storitev to žal pomeni, da morajo vložiti vsaj enako prizadevanje v zaščito svojih strank. Zato je nujen trend prehod od reaktivnega modela zagotavljanja IT storitev k proaktivnemu pristopu MSP s pomočjo platforme RMM, ki vključuje varnostna orodja, kot so zaščita končnih točk, zaščita e-pošte, upravljanje gesel in upravljanje popravkov.«
Več informacij o rešitvi N-able RMM najdete na https://www.zebra.cz/produkty-n-able/n-able-rmm/
Avtor članka: Uredništvo ZEBR.ai



