

Zagrożenia takie jak Log4j są już niemożliwe do opanowania za pomocą standardowych narzędzi break/fix
PRAGA, 25 stycznia 2022 – ZEBRA SYSTEMS, dystrybutor rozwiązań N-able na rynku czeskim i słowackim, poinformował, że głównymi powodami przechodzenia tradycyjnych dostawców IT na model MSP są potrzeba wyższej produktywności i automatyzacji w obsłudze coraz bardziej wymagających potrzeb klientów. W ubiegłym roku pojawiły się również bardziej rozległe zagrożenia bezpieczeństwa, których nie można już skutecznie eliminować przy użyciu tradycyjnego podejścia break/fix.
Do najpoważniejszych incydentów z punktu widzenia dostawców usług IT zaliczały się przede wszystkim tzw. ataki na łańcuch dostaw, umożliwiające uzyskanie dostępu do danych klientów przez niezabezpieczoną infrastrukturę dostawców. Pod koniec 2021 roku odkryto także lukę w bibliotece Log4j, która jednocześnie zagroziła setkom systemów oprogramowania wykorzystywanych przez organizacje na całym świecie. Skala takich ataków przekracza już możliwości tych dostawców usług IT, którzy polegają głównie na reaktywnym podejściu do incydentów.
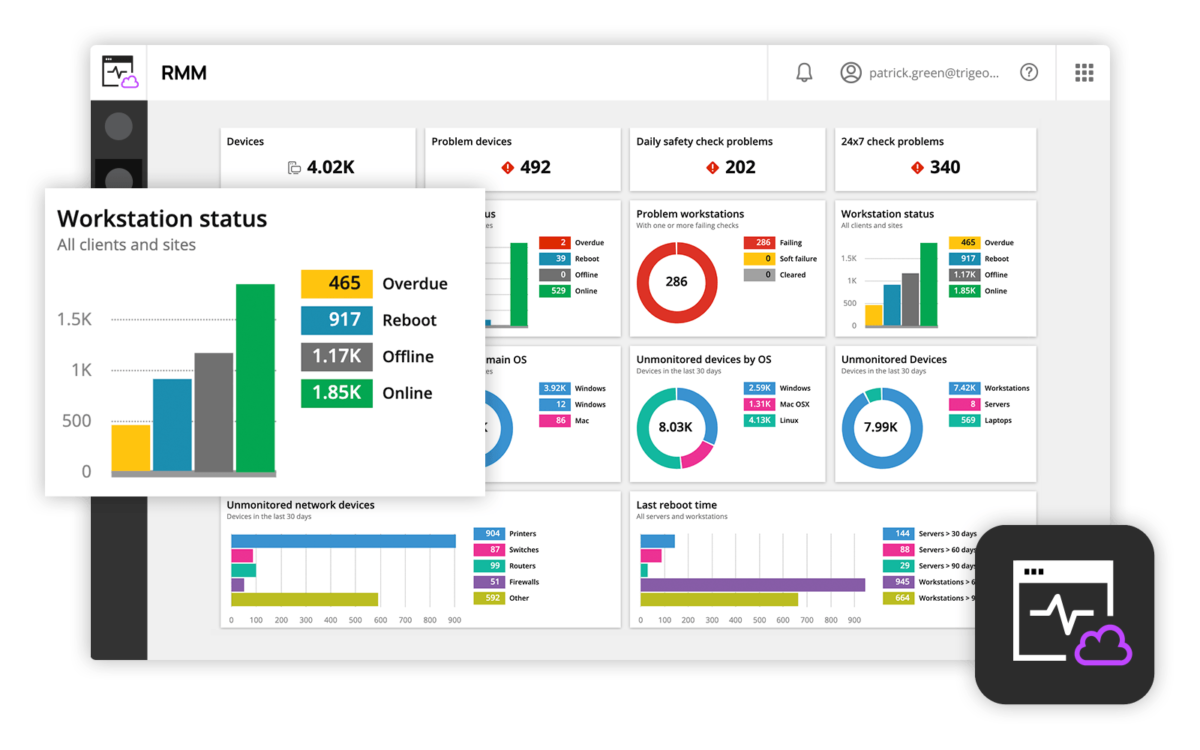
Wielu z nich przechodzi na usługi MSP oparte na sprawdzonych platformach RMM ze zintegrowanymi narzędziami cyberbezpieczeństwa lub uzupełnia nimi swoje portfolio. Do głównych korzyści zintegrowanych rozwiązań do zdalnego zarządzania i monitorowania (RMM) należą:
- Automatyzacja rutynowych czynności – według niektórych danych pozwala zaoszczędzić do 240 godzin rocznie na jednego pracownika i skoncentrować się na kluczowych zadaniach.
- Zautomatyzowane zarządzanie poprawkami – umożliwia obsługę aktualizacji dużej liczby systemów oprogramowania i minimalizację ryzyka ataków.
- Inteligentna ochrona urządzeń końcowych – pozwala lepiej reagować na zagrożenia zero-day, które nie są wykrywalne przez standardowe programy antywirusowe.
- Szybki i bezpieczny zdalny dostęp – szczególnie w sytuacji większej liczby użytkowników pracujących z domu.
- Wyższa produktywność – dzięki nowoczesnym narzędziom MSP jeden technik może zarządzać nawet 1000 punktami końcowymi u klientów.
- Przejrzyste relacje z klientami – dzięki spójnemu tworzeniu ofert, raportów i fakturowaniu świadczonych usług MSP.
„W ubiegłym roku pojawiło się kilka incydentów bezpieczeństwa, które wskazują na dążenie do zwiększenia efektywności cyberataków” – powiedział Ondřej Šabata, Sales Engineer ds. rozwiązań N-able w ZEBRA SYSTEMS. „Dla dostawców usług IT oznacza to niestety, że muszą podjąć co najmniej taki sam wysiłek w ochronie swoich klientów. Niezbędnym trendem jest zatem przejście od reaktywnego modelu świadczenia usług IT do proaktywnego podejścia MSP z wykorzystaniem platformy RMM integrującej narzędzia bezpieczeństwa, takie jak ochrona punktów końcowych, ochrona poczty e-mail, zarządzanie hasłami czy zarządzanie poprawkami.”
Więcej informacji o rozwiązaniu N-able RMM znajduje się na stronie https://www.zebra.cz/produkty-n-able/n-able-rmm/
Autor artykułu: Redakcja ZEBR.ai



